Платформа безпеки нелюдських ідентичностей
Проєктування enterprise-платформи кібербезпеки, що поєднує контроль нелюдських ідентичностей (NHI) із тактичною гейміфікацією та швидкою нейтралізацією загроз.
Контекст та проблема
У сучасних хмарних архітектурах нелюдські ідентичності (NHI) — службові акаунти, API-токени, секрети CI/CD-пайплайнів, OAuth-додатки та сервісні боти — переважають людські облікові записи персоналу у співвідношенні понад 45 до 1. Поки корпорації витрачають мільйони на захист співробітників за допомогою SSO, біометричної MFA та суворого офбордингу, машинні ідентичності створюються за секунди, отримують широкі права доступу і залишаються абсолютно забутими.
Гучні витоки даних останніх років показали тривожну тенденцію: зловмисникам більше не потрібні складні 0-day експлойти; вони просто авторизуються за допомогою занедбаних довгоживучих машинних ключів. При цьому команди безпеки (SecOps) практично «сліпі»: класичні інструменти генерують безкінечні таблиці та лавину розрізнених сповіщень, ховаючи реальні загрози під когнітивним шумом.
Як перетворити невидимі ризики мультихмарної інфраструктури на інтуїтивну просторову модель загроз — і замінити стресове вигорання від алертів захопливим процесом оперативного усунення вразливостей?
Приєднавшись до проєкту як Senior UX/UI Designer, я очолив повний цикл продуктового дизайну: від первинного дослідження та архітектури ментальної моделі до дизайн-системи й адаптивної верстки понад 70 десктопних і мобільних екранів. Працюючи в контакті з CISO провідних компаній, аналітиками загроз та розробниками, ми побудували платформу нового покоління, що поєднує строгість кібербезпеки з тактичною гейміфікацією.
Інформаційна архітектура
Перш ніж перейти до фінального інтерфейсу, ми деконструювали складний домен кібербезпеки у прозору ментальну модель. Нелюдські ідентичності (NHI) розкидані між різними хмарними провайдерами, CI/CD-пайплайнами та сервісними API. Без чіткої інформаційної топології навіть найвиразніший UI перетворюється на когнітивне перевантаження для оператора.
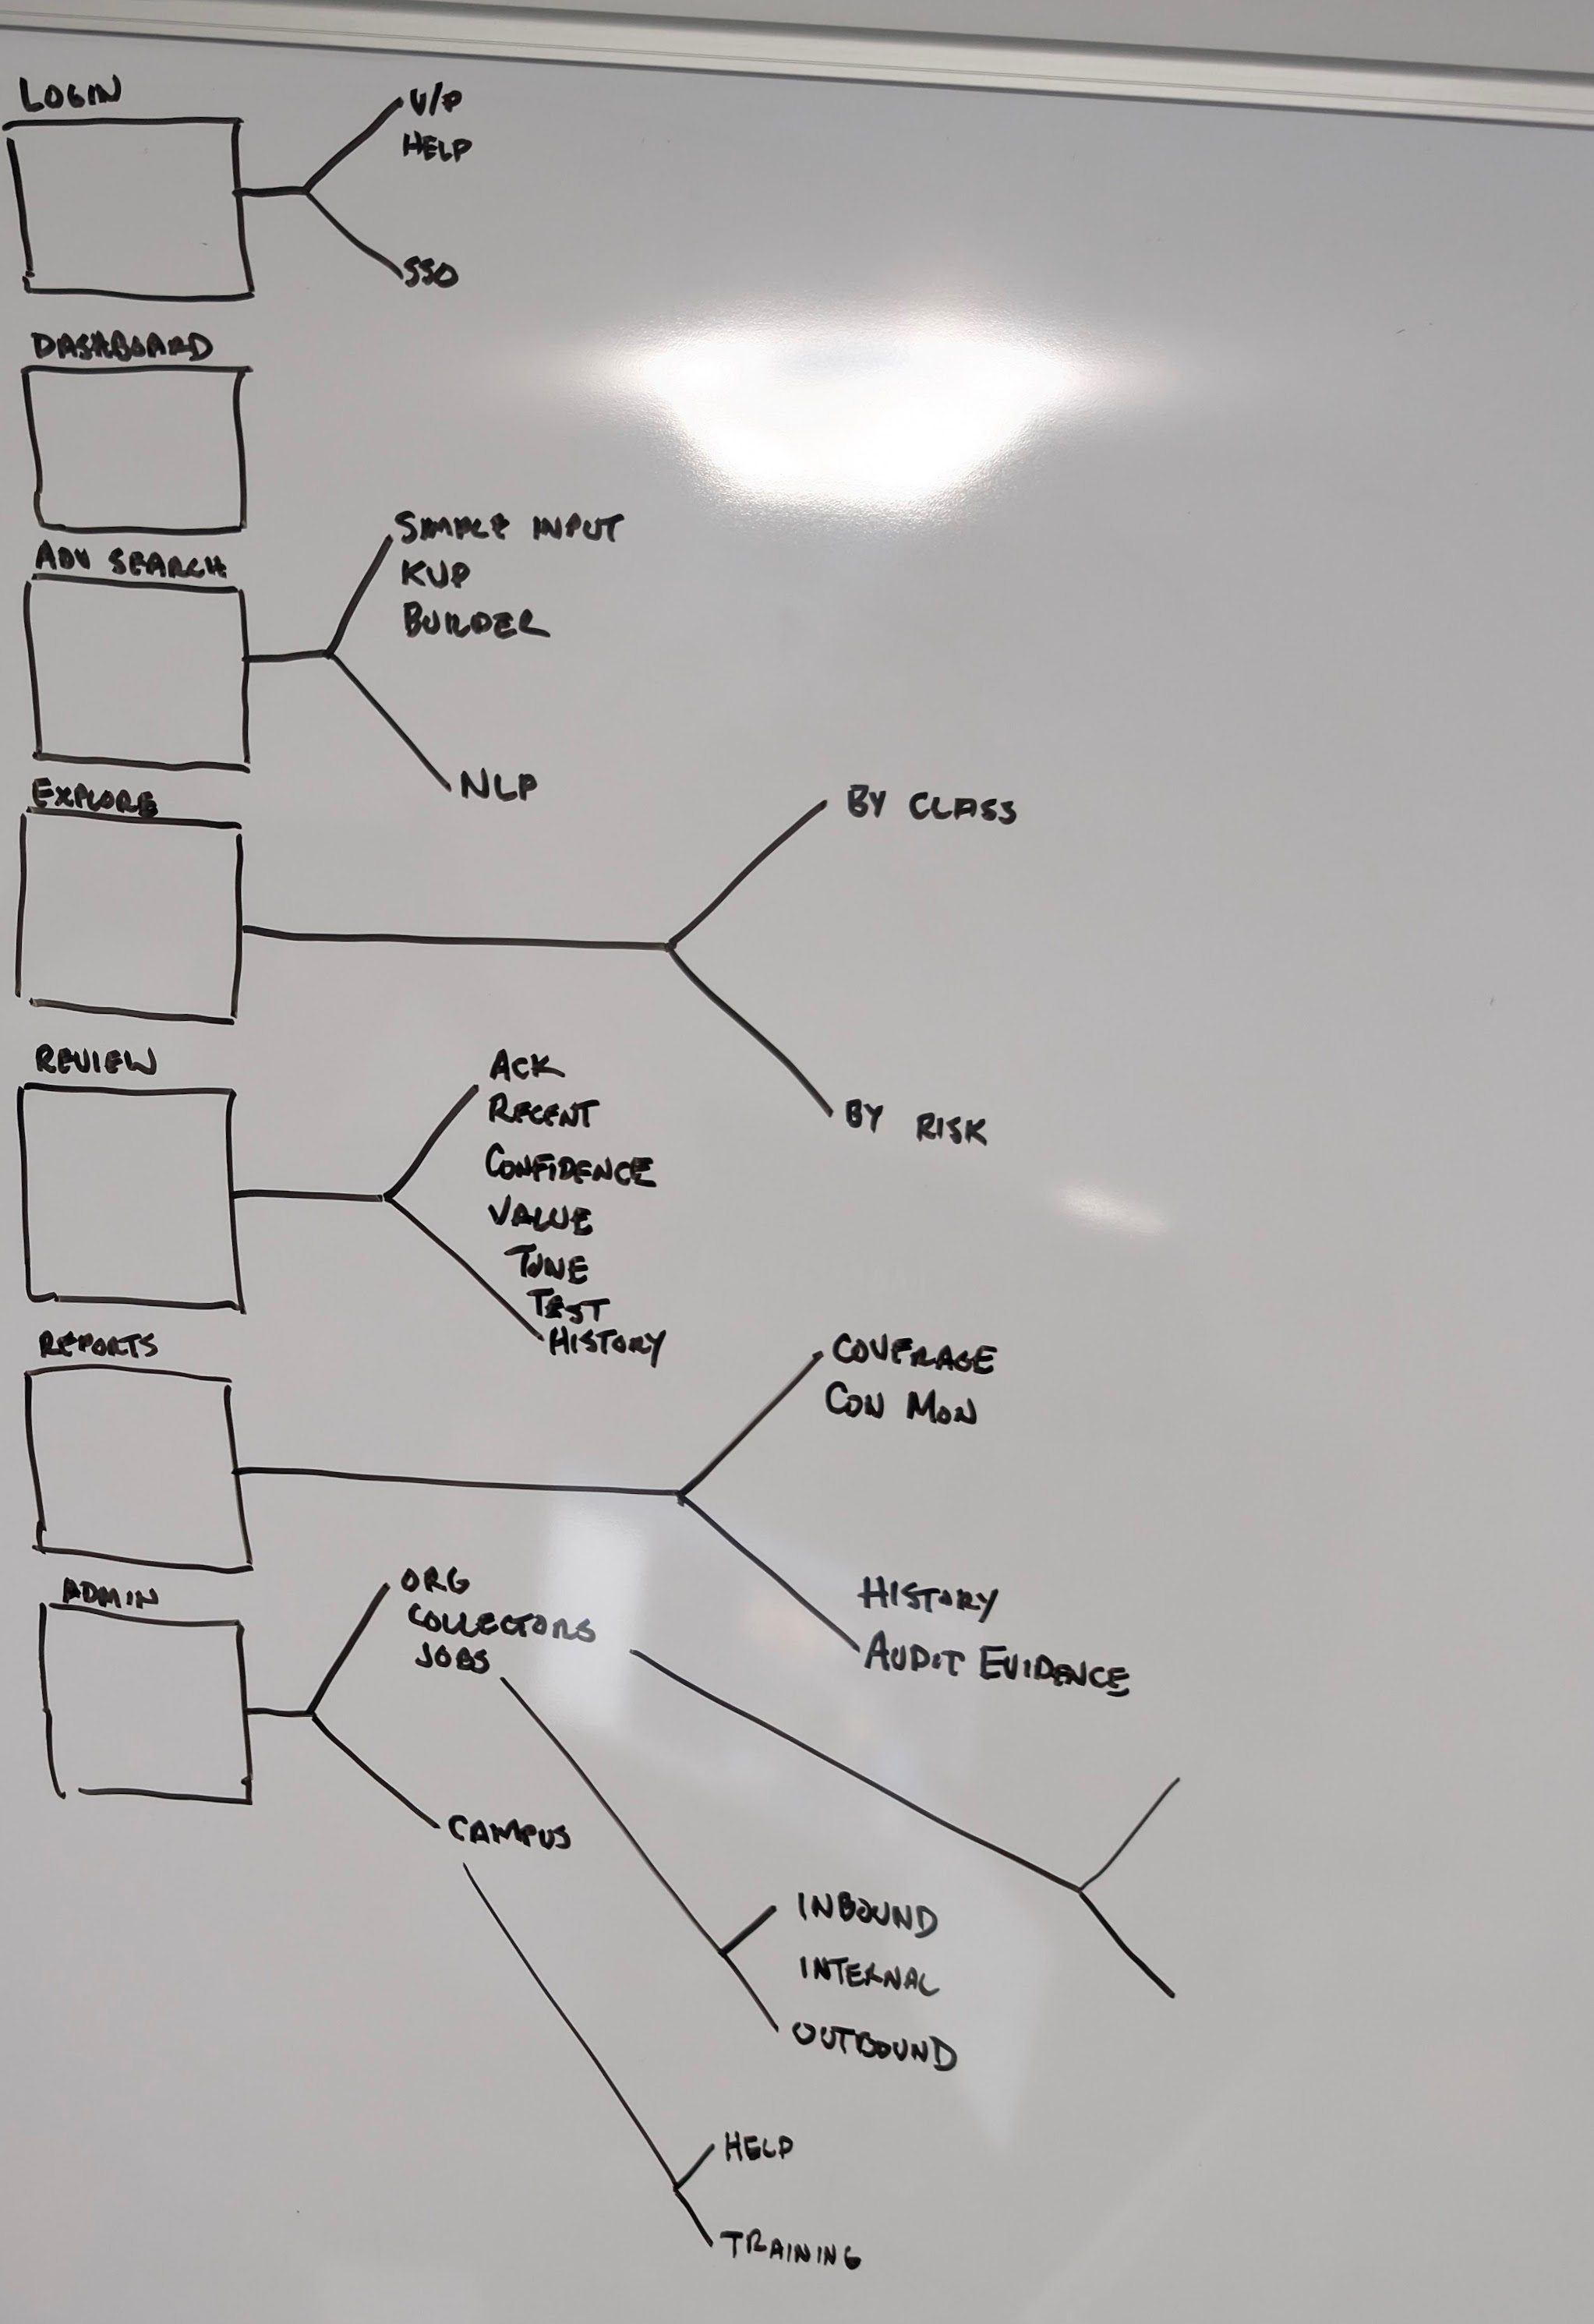
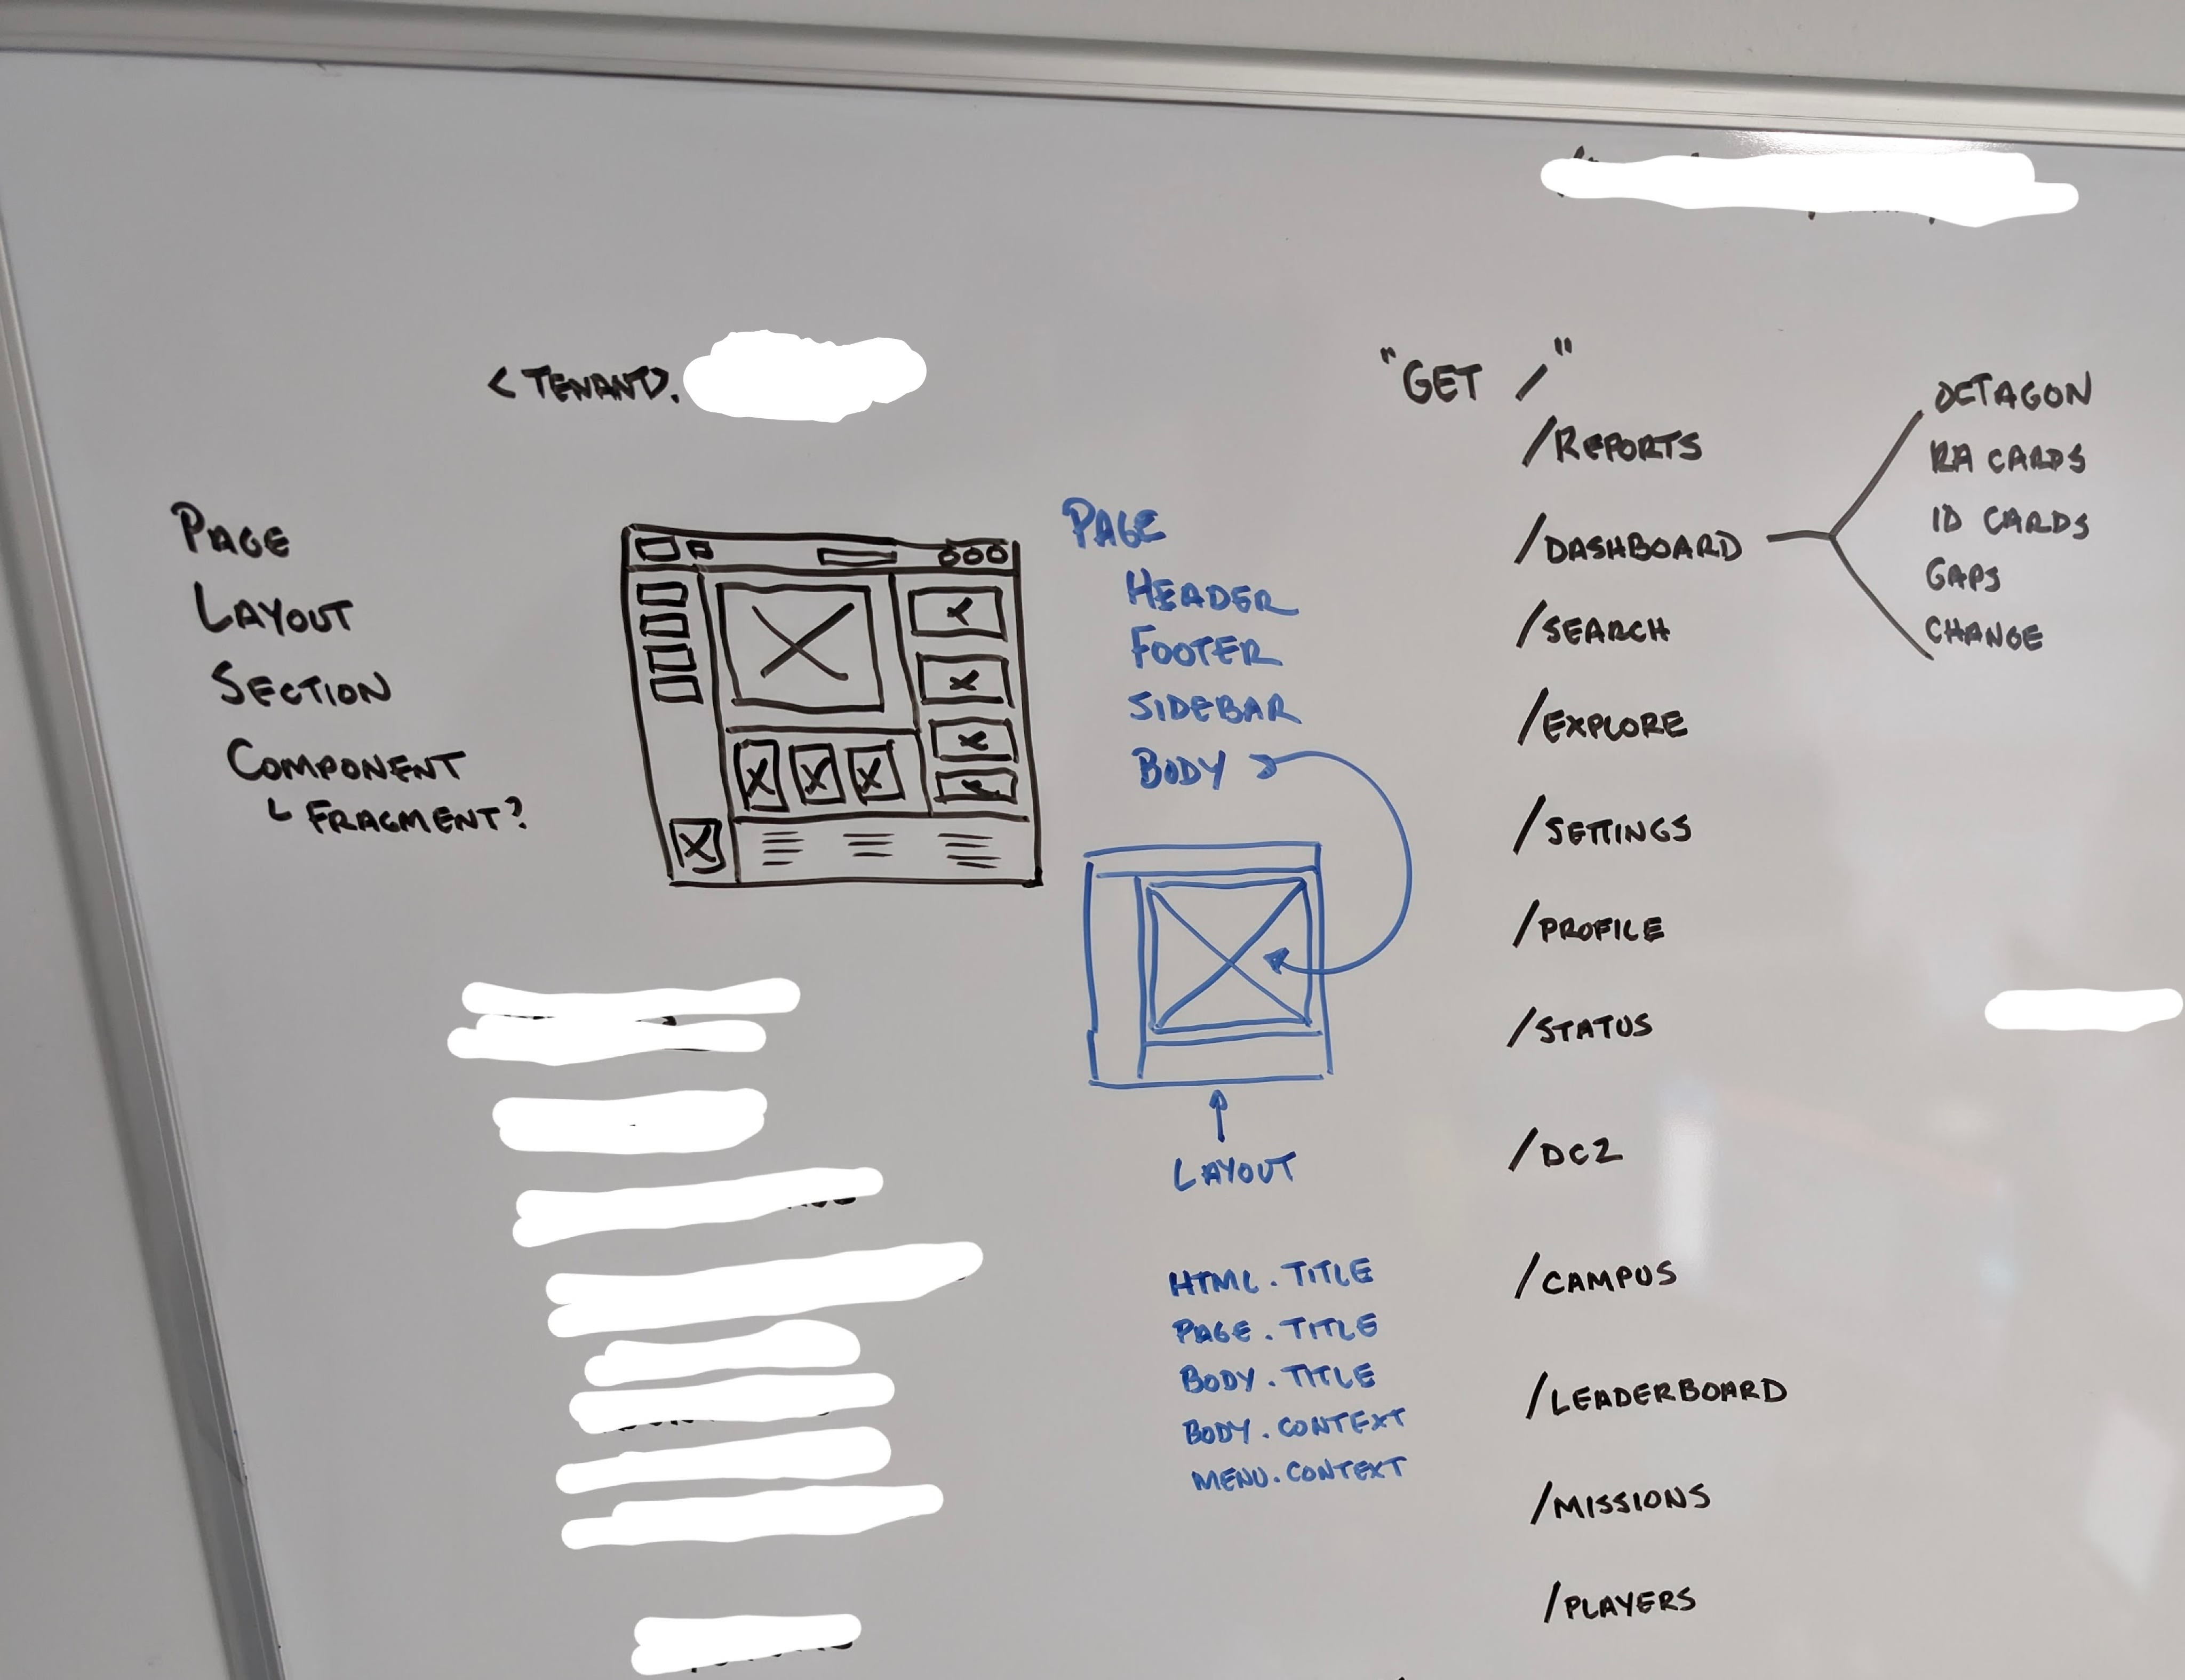
Під час воркшопів із технічними фаундерами ми зафіксували зв’язки сутностей та операційні флоу безпосередньо на фізичних дошках — трансформувавши сирі REST-ендпоінти (/dashboard, /missions, /reports, /campus) у модульну систему Page → Layout → Section → Component.
Навігаційні флоу оператора
Топологія системи та REST-маршрути
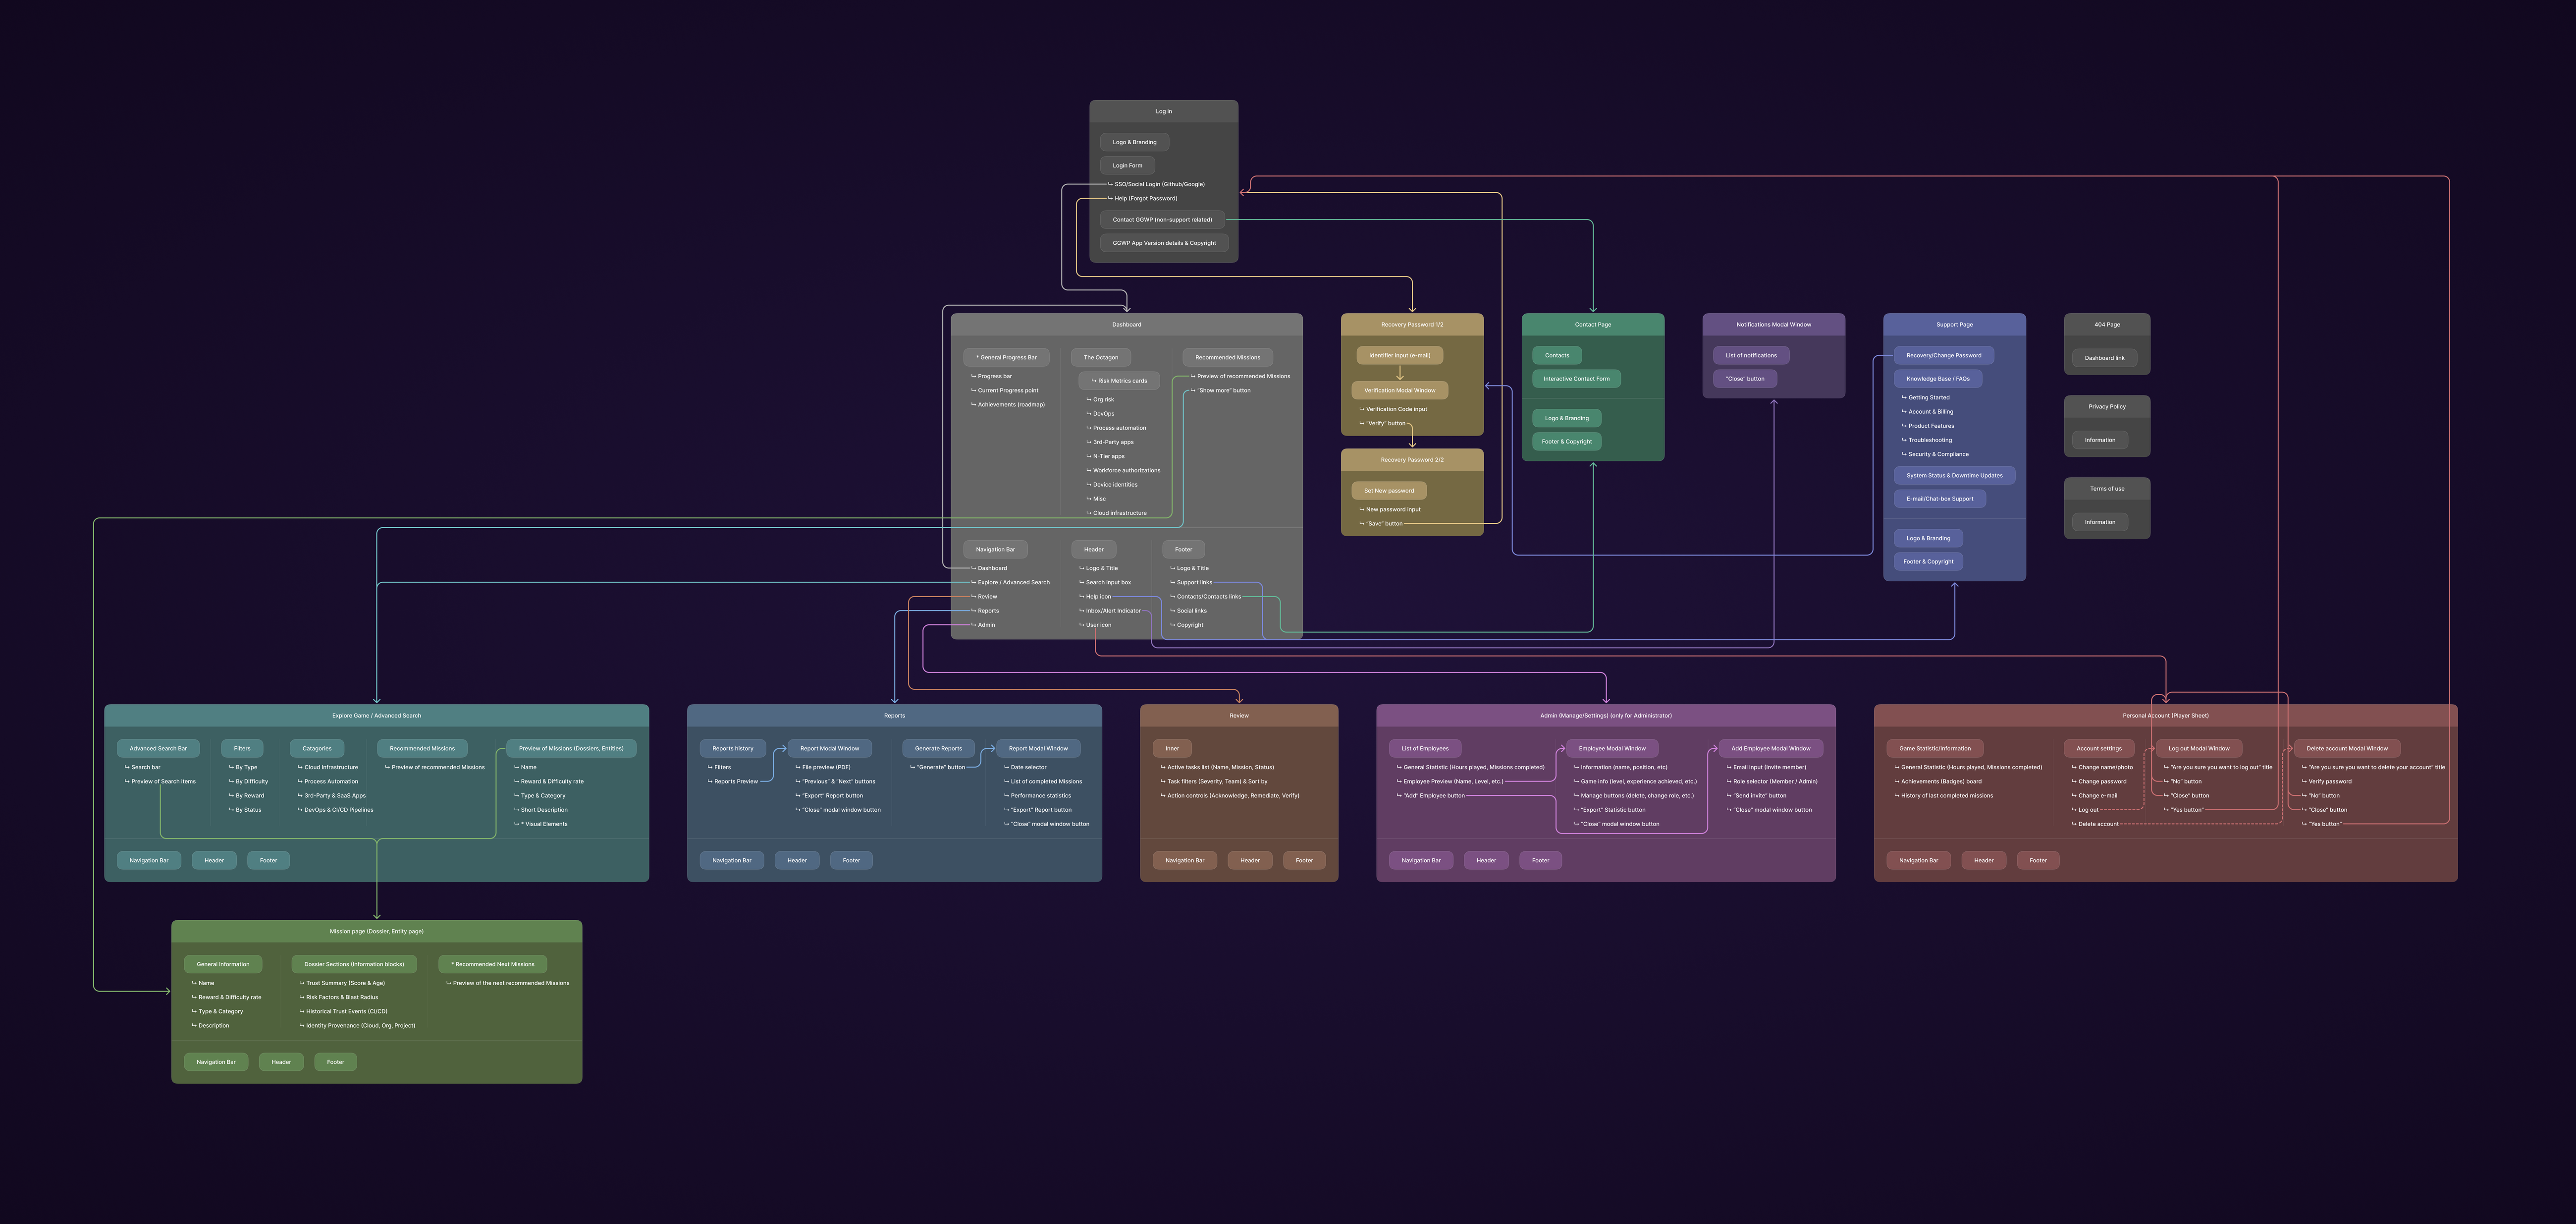
Цей архітектурний фундамент ліг в основу цифрової карти інформаційної архітектури у Figma, гарантуючи, що для будь-якої інфраструктури — від десятка контейнерів до сотень тисяч машинних ключів — платформа зберігає передбачувану та стабільну навігацію.
Інформаційна архітектура та топологія системи GGWP
Дослідження та концептуальні ітерації
До фіналізації фірмового тактичного октагону та кібер-дизайн-системи я спроєктував і протестував три принципово різні архітектурні концепції GGWP, шукаючи баланс між глибиною телеметрії та швидкістю прийняття рішень:


Концепт 01—Тактичний моноліт
Тактичний Octagon HUD
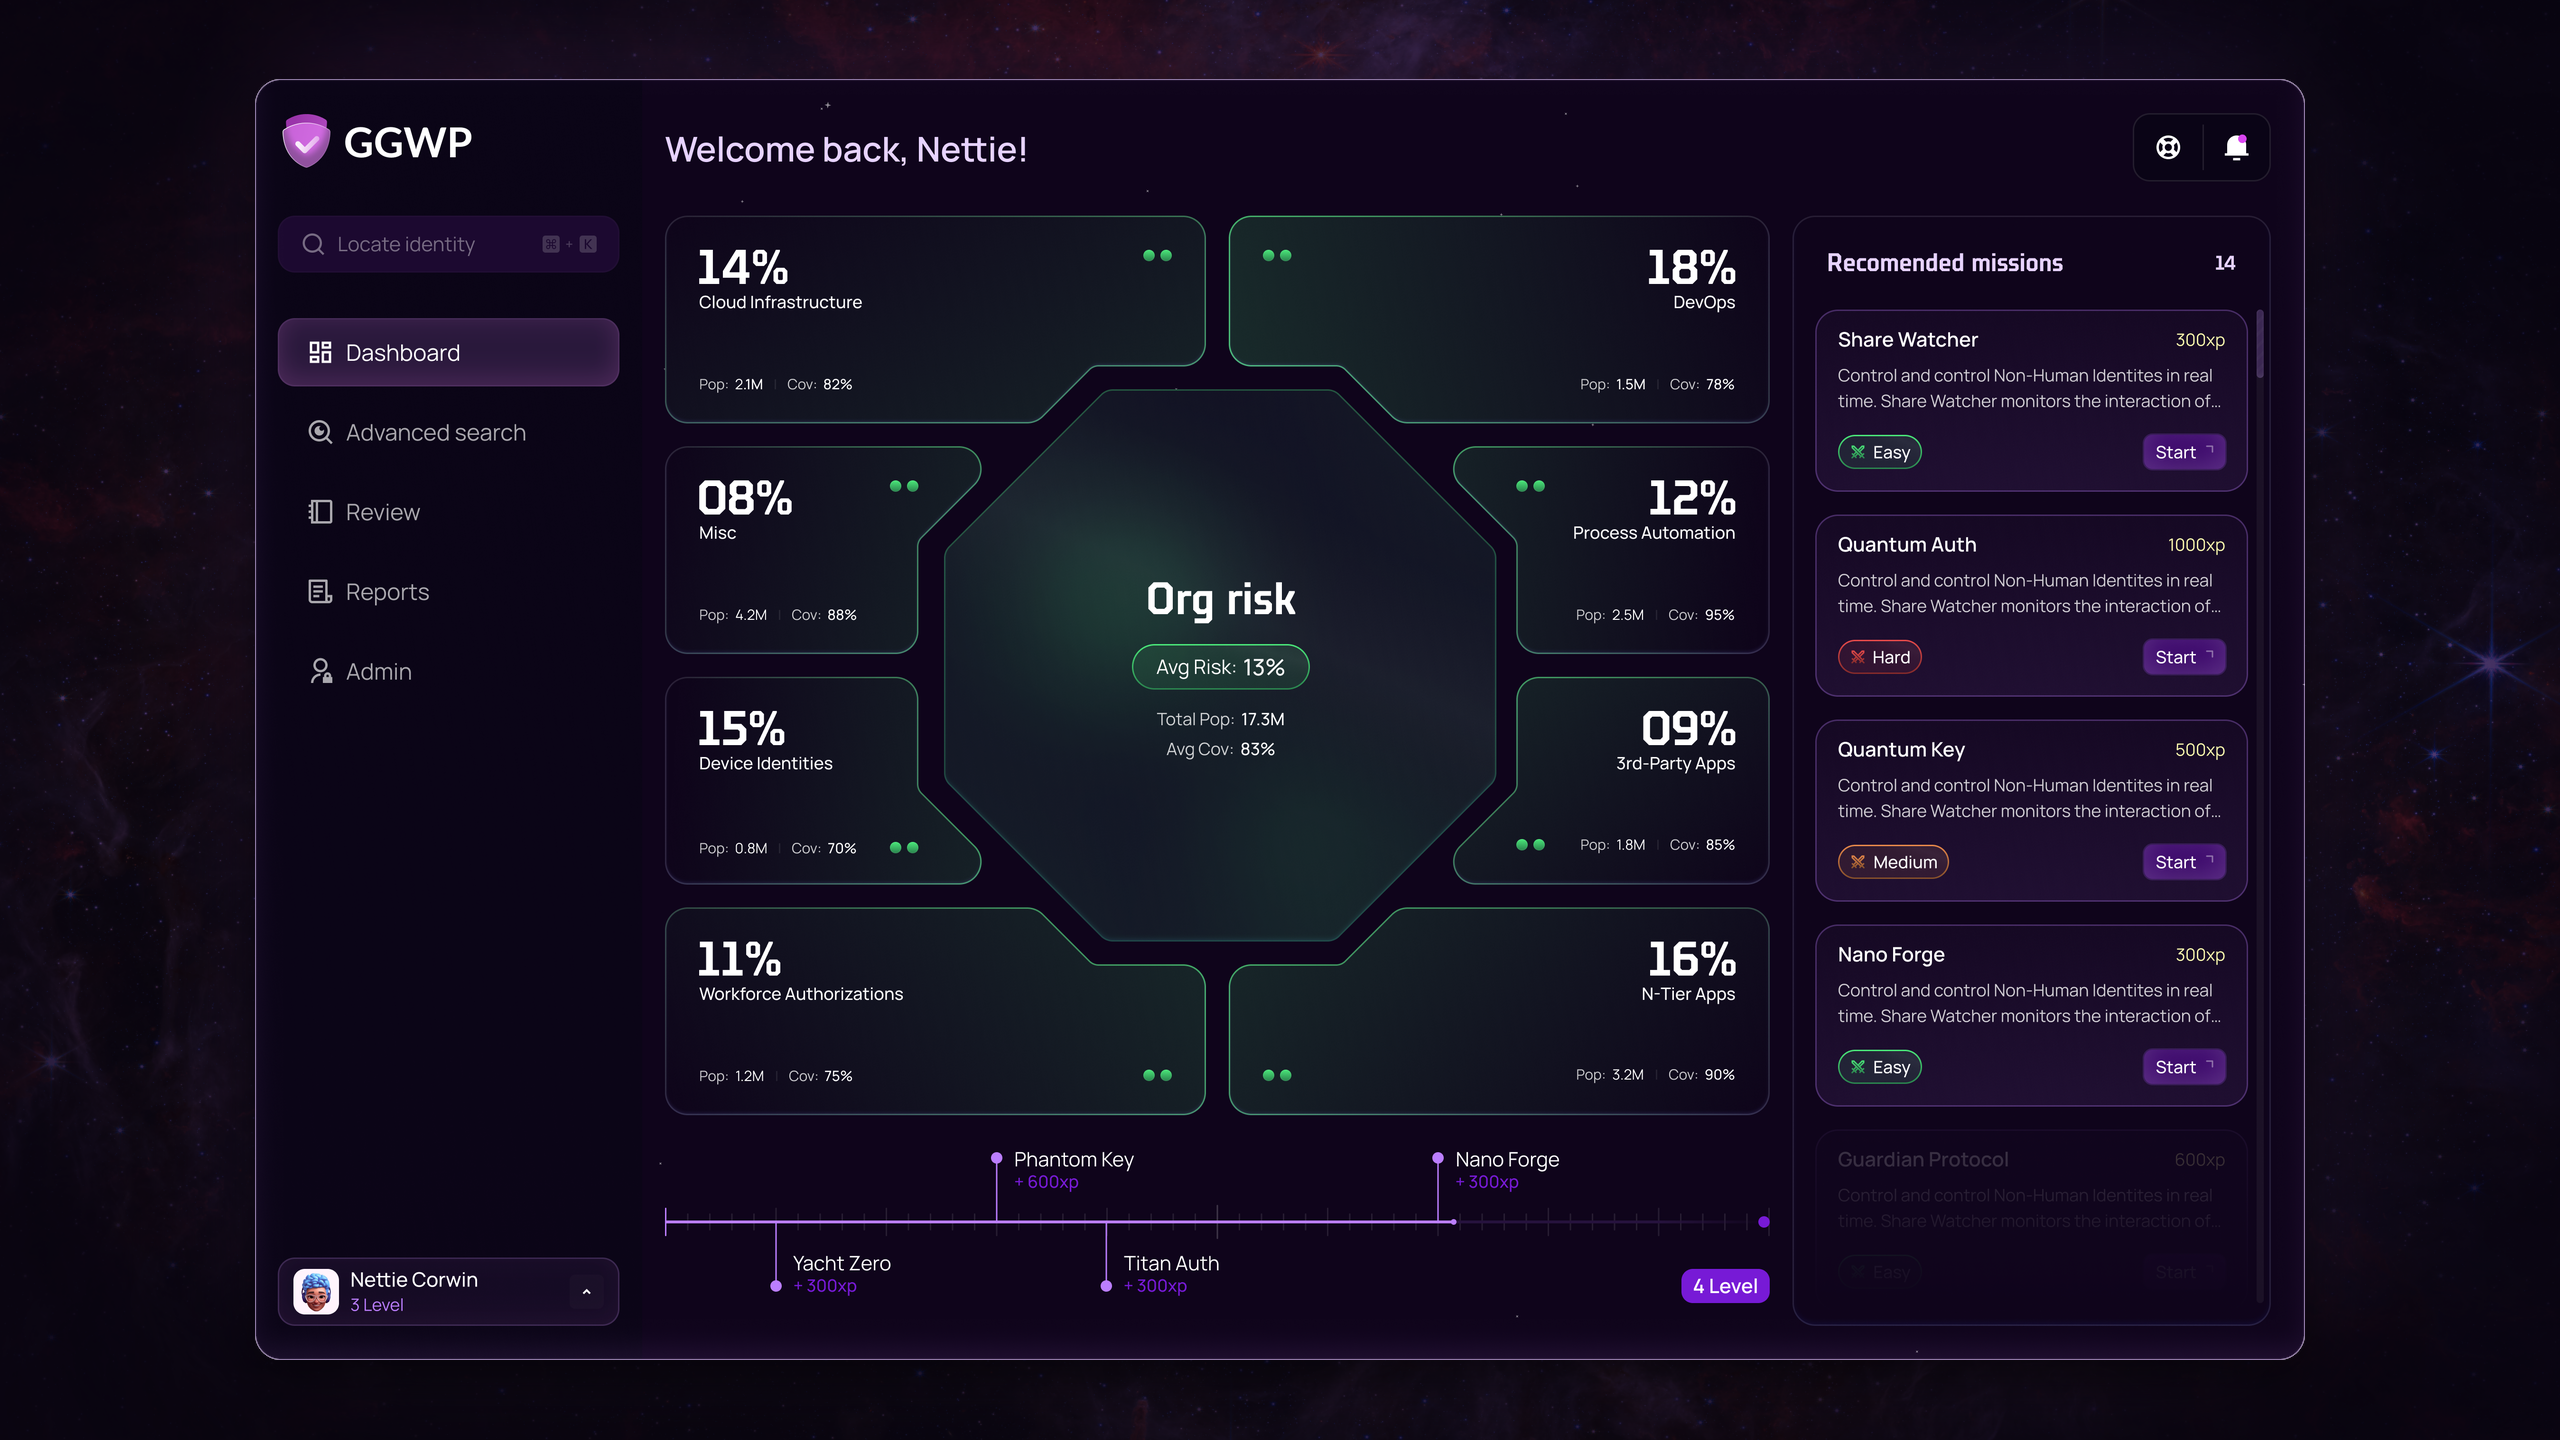
Дашборди кібербезпеки страждають від синдрому «втоми від графіків»: полотна однакових діаграм і сухих таблиць, де неможливо виокремити критичний сигнал. Для GGWP ми розробили флагманську візуалізацію: Тактичний октагон ризиків.
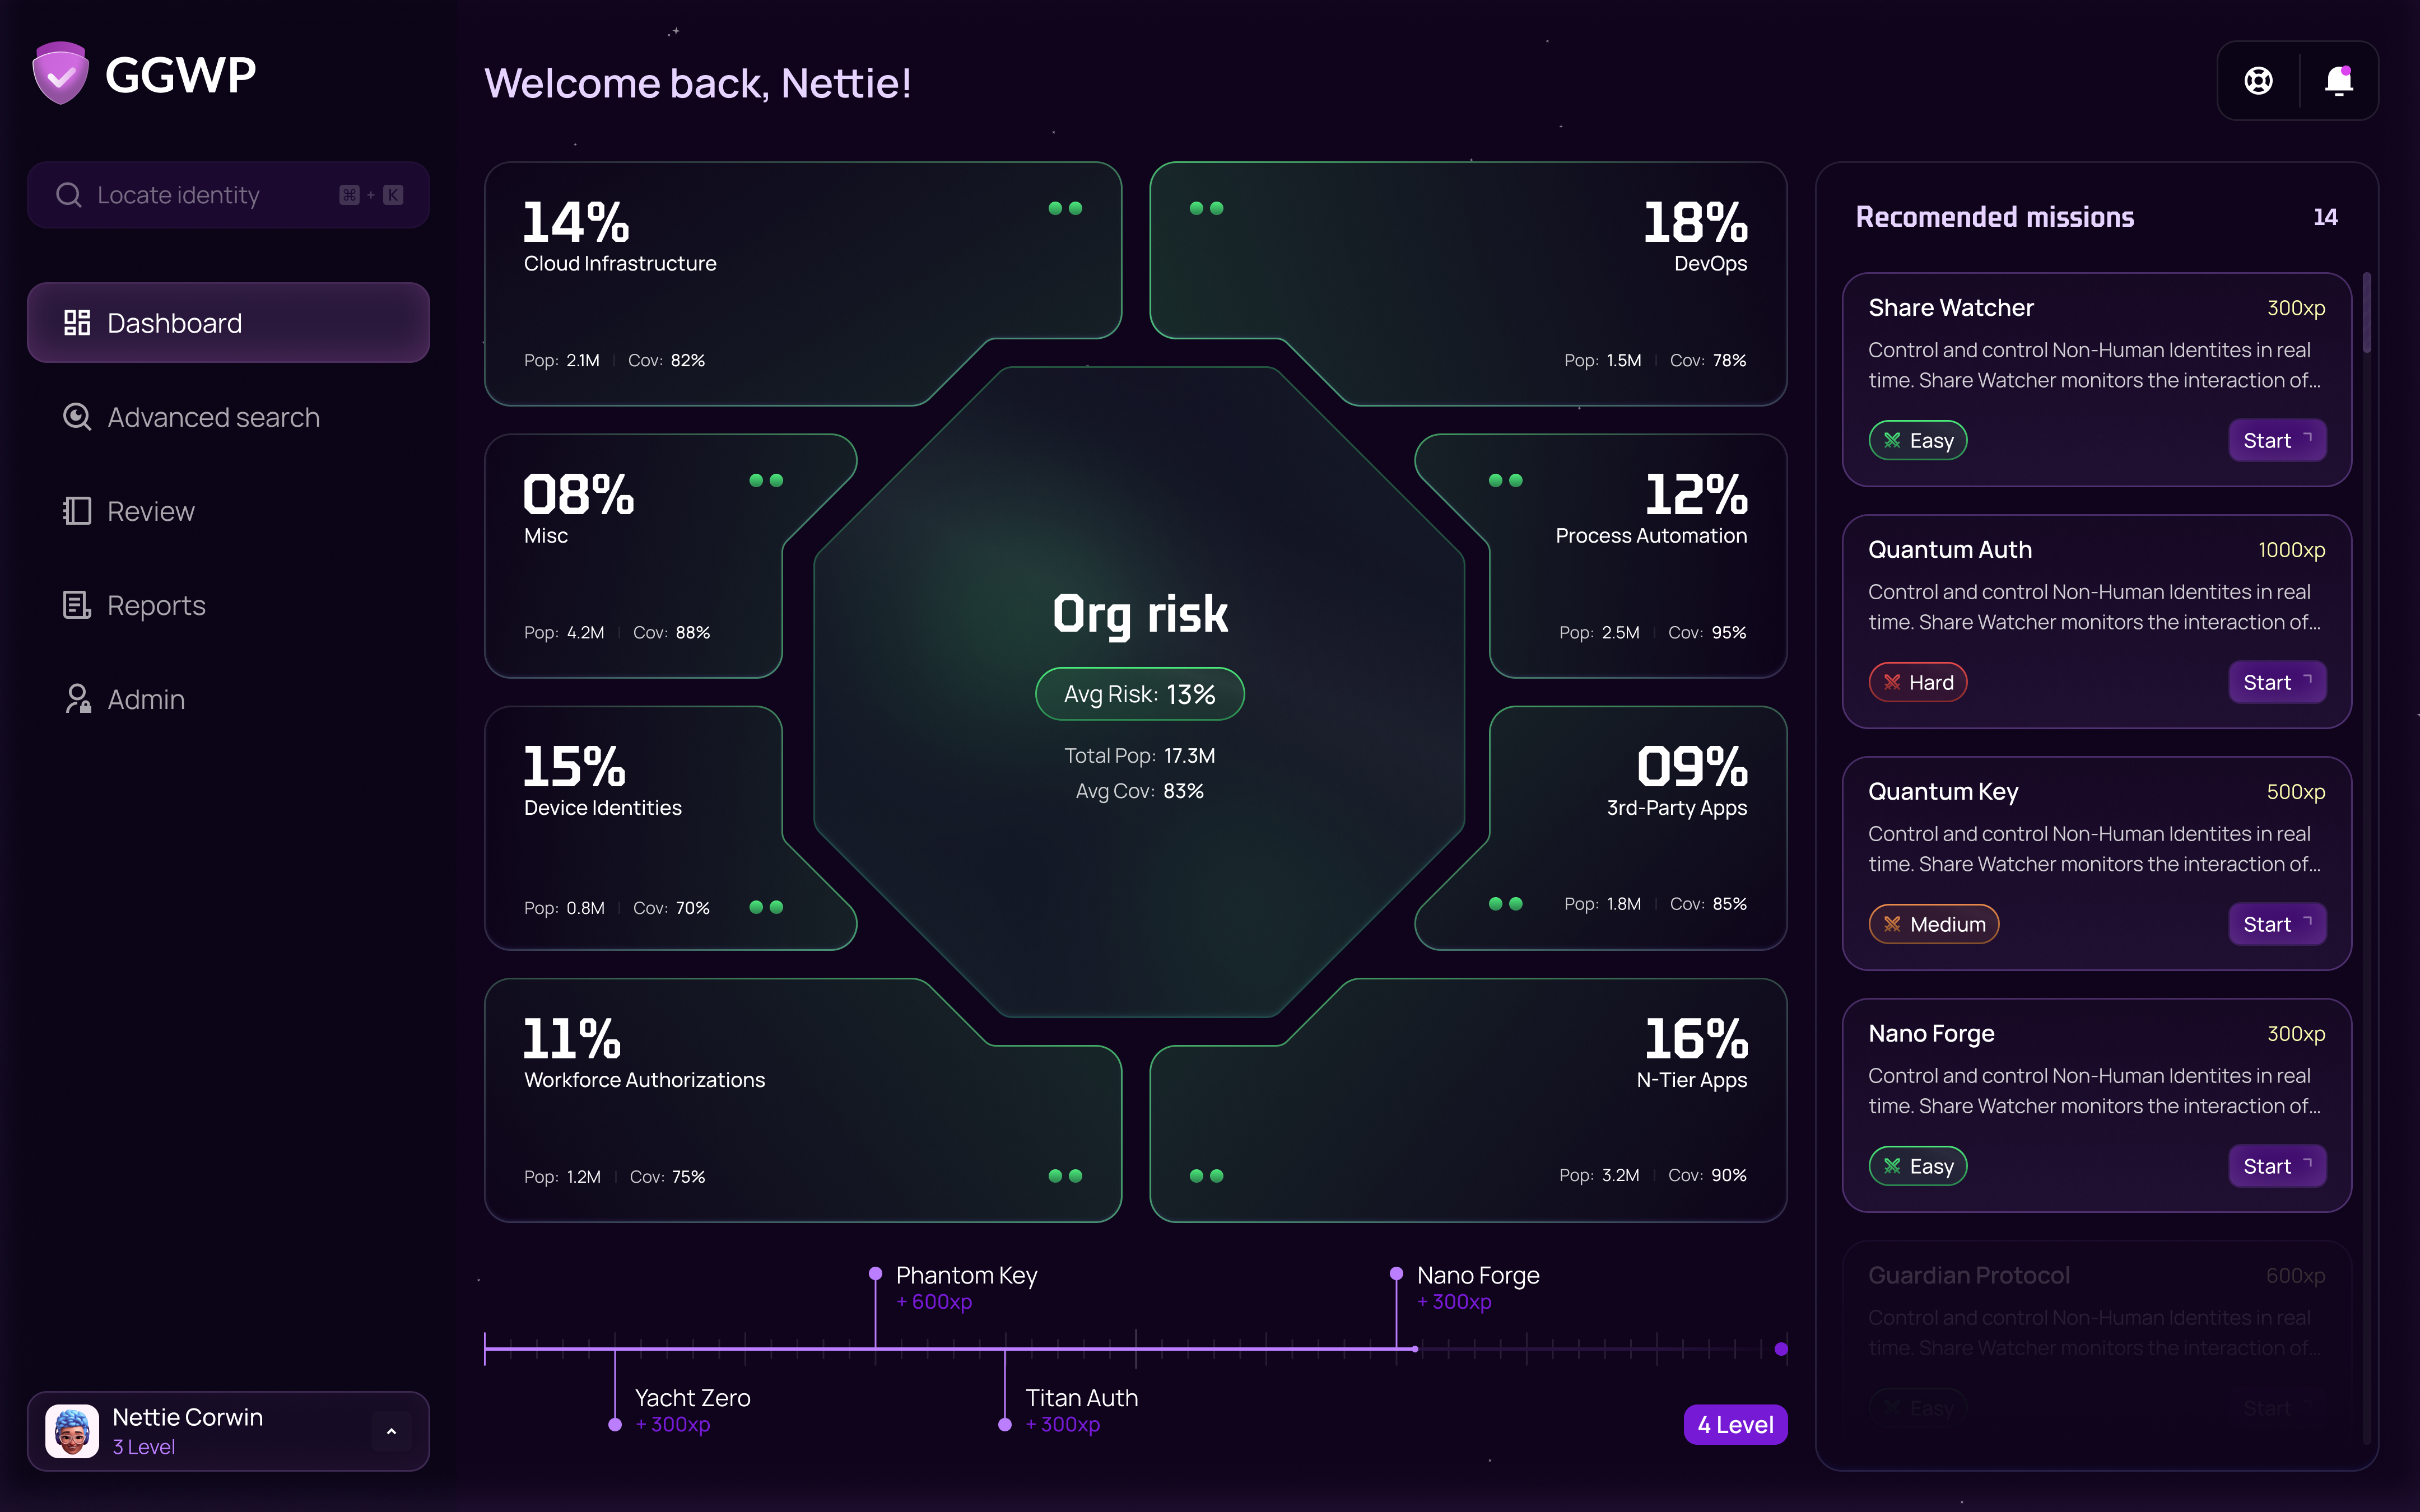
Головний командний центр SecOps.
Октагон групує мільйони машинних ключів інфраструктури компанії за 8 ключовими векторами атак: Cloud Infrastructure, DevOps, Process Automation, 3rd-Party Integrations, N-Tier Applications, Workforce Authorizations, Device Identities та Miscellaneous. Кожна грань динамічно розраховує оцінку ризику, кількість ідентичностей та покриття телеметрією в реальному часі.
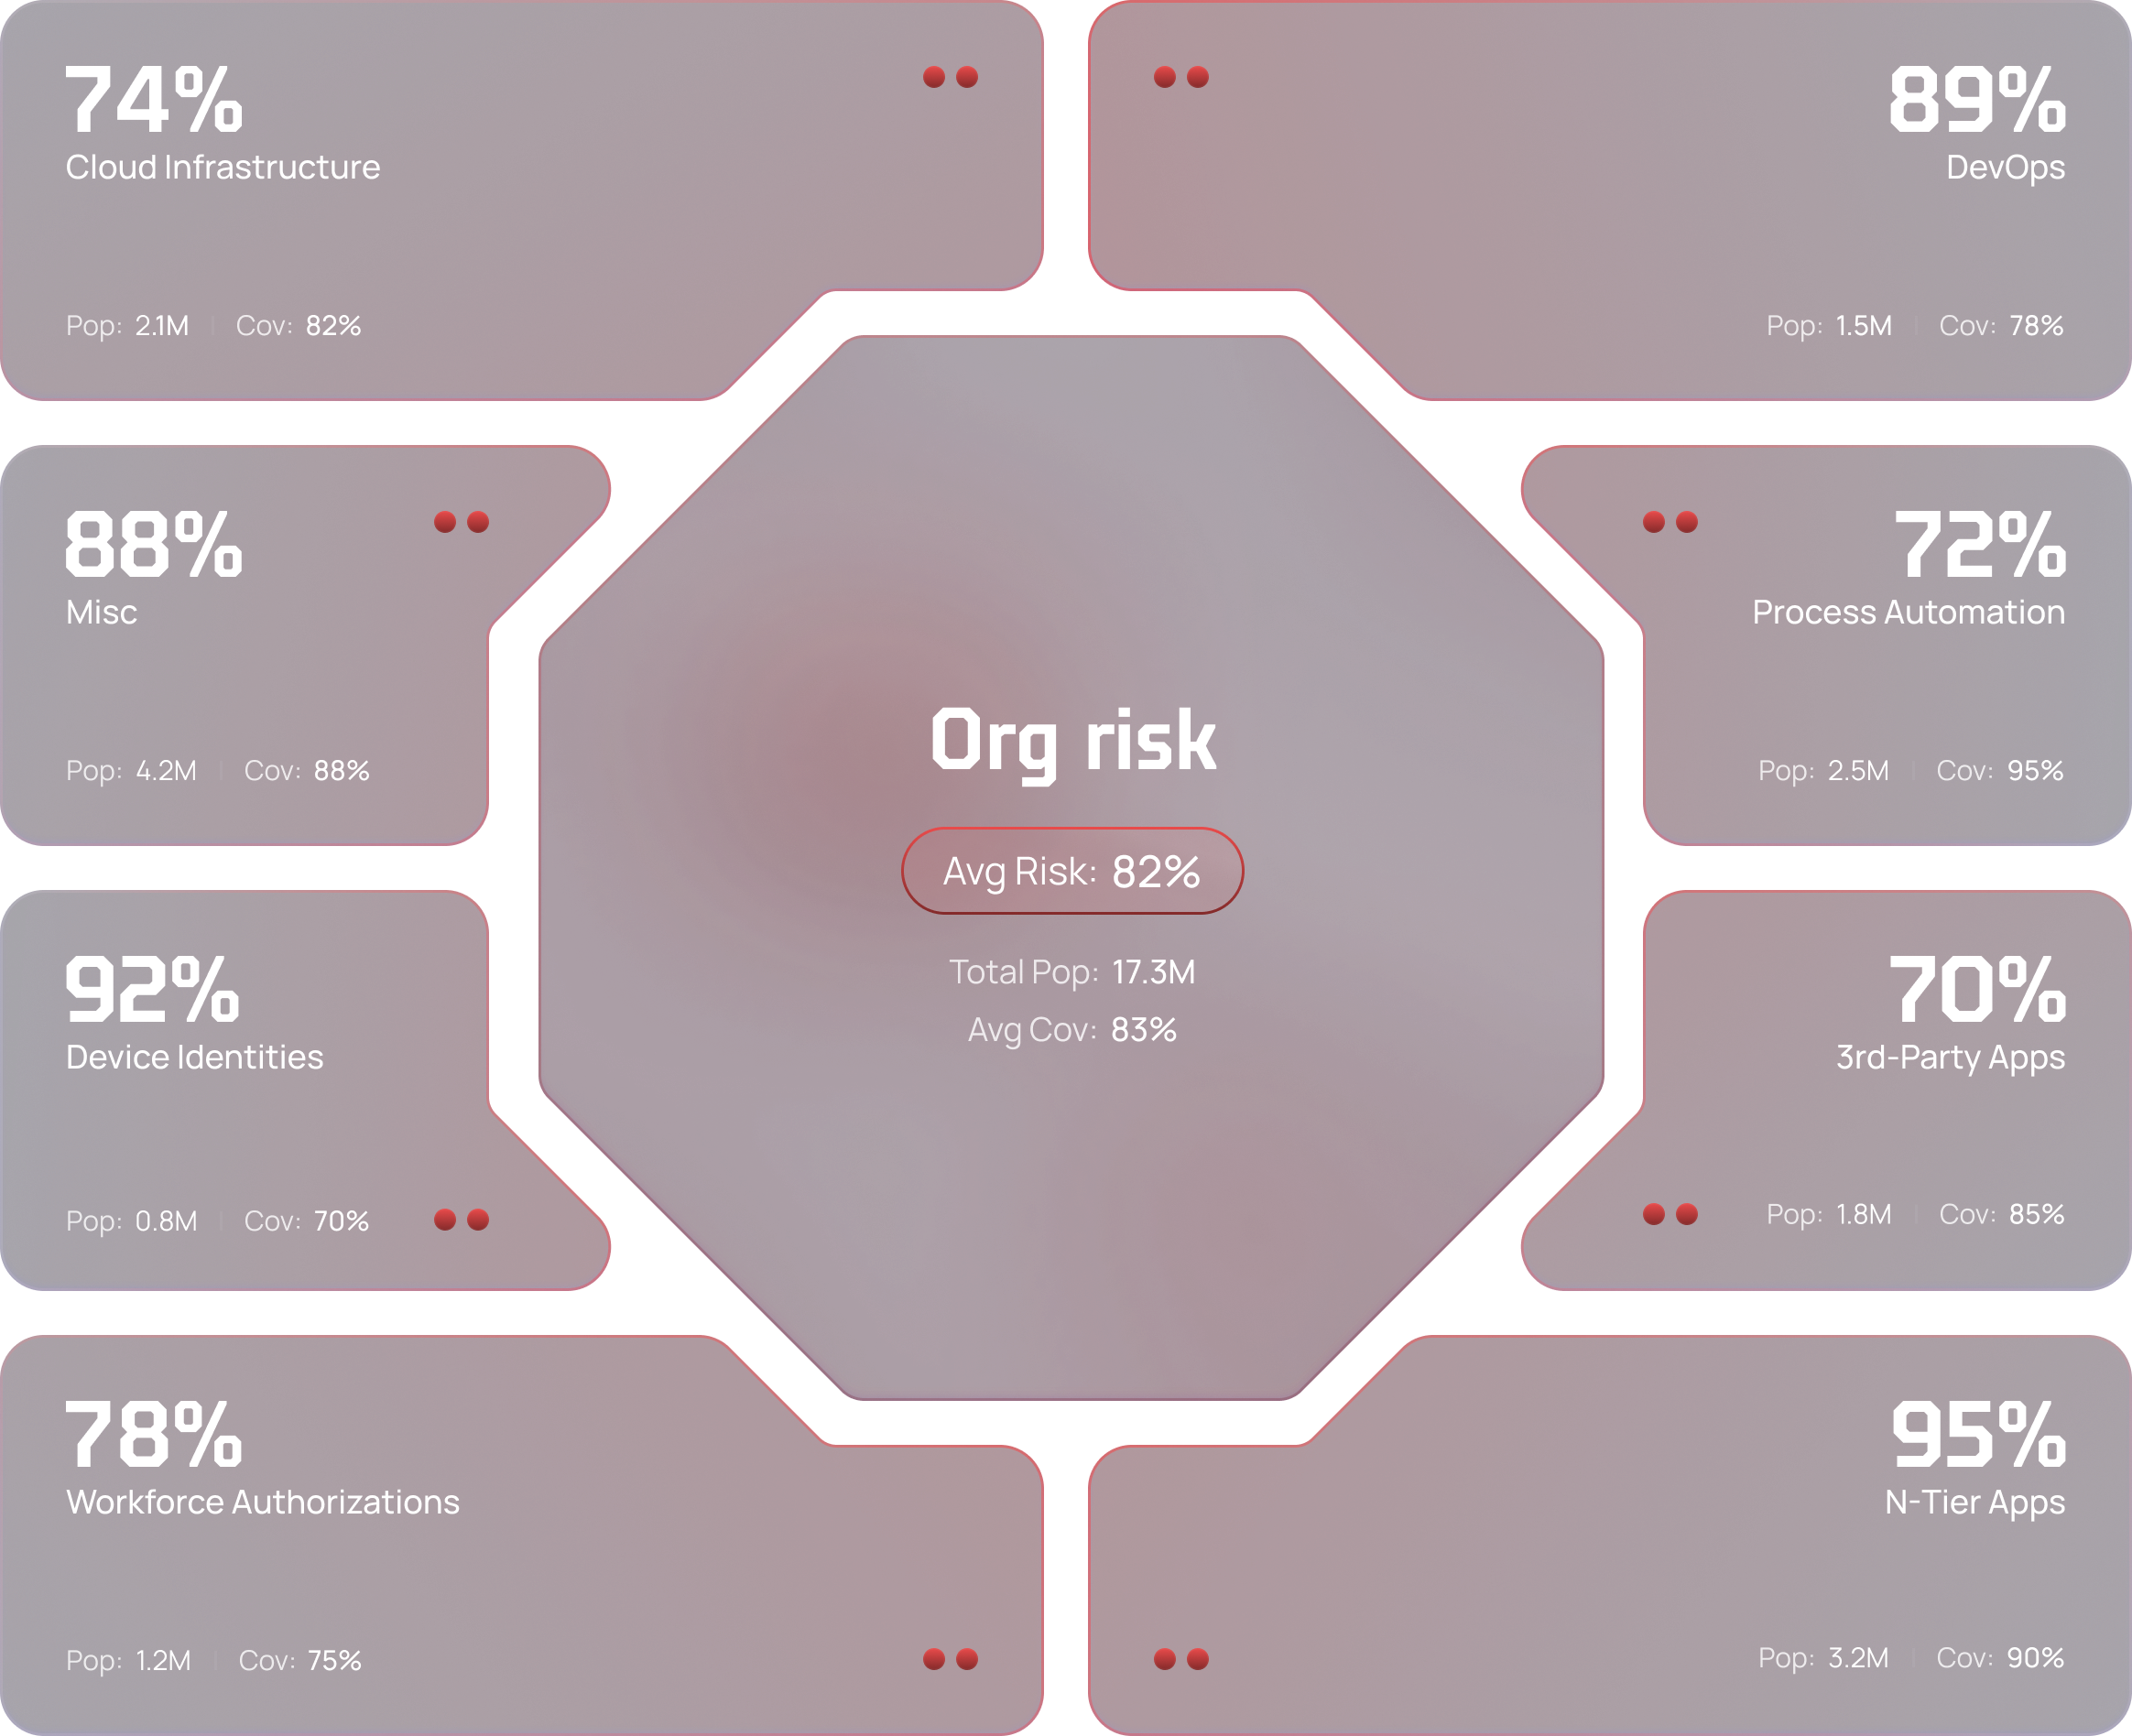
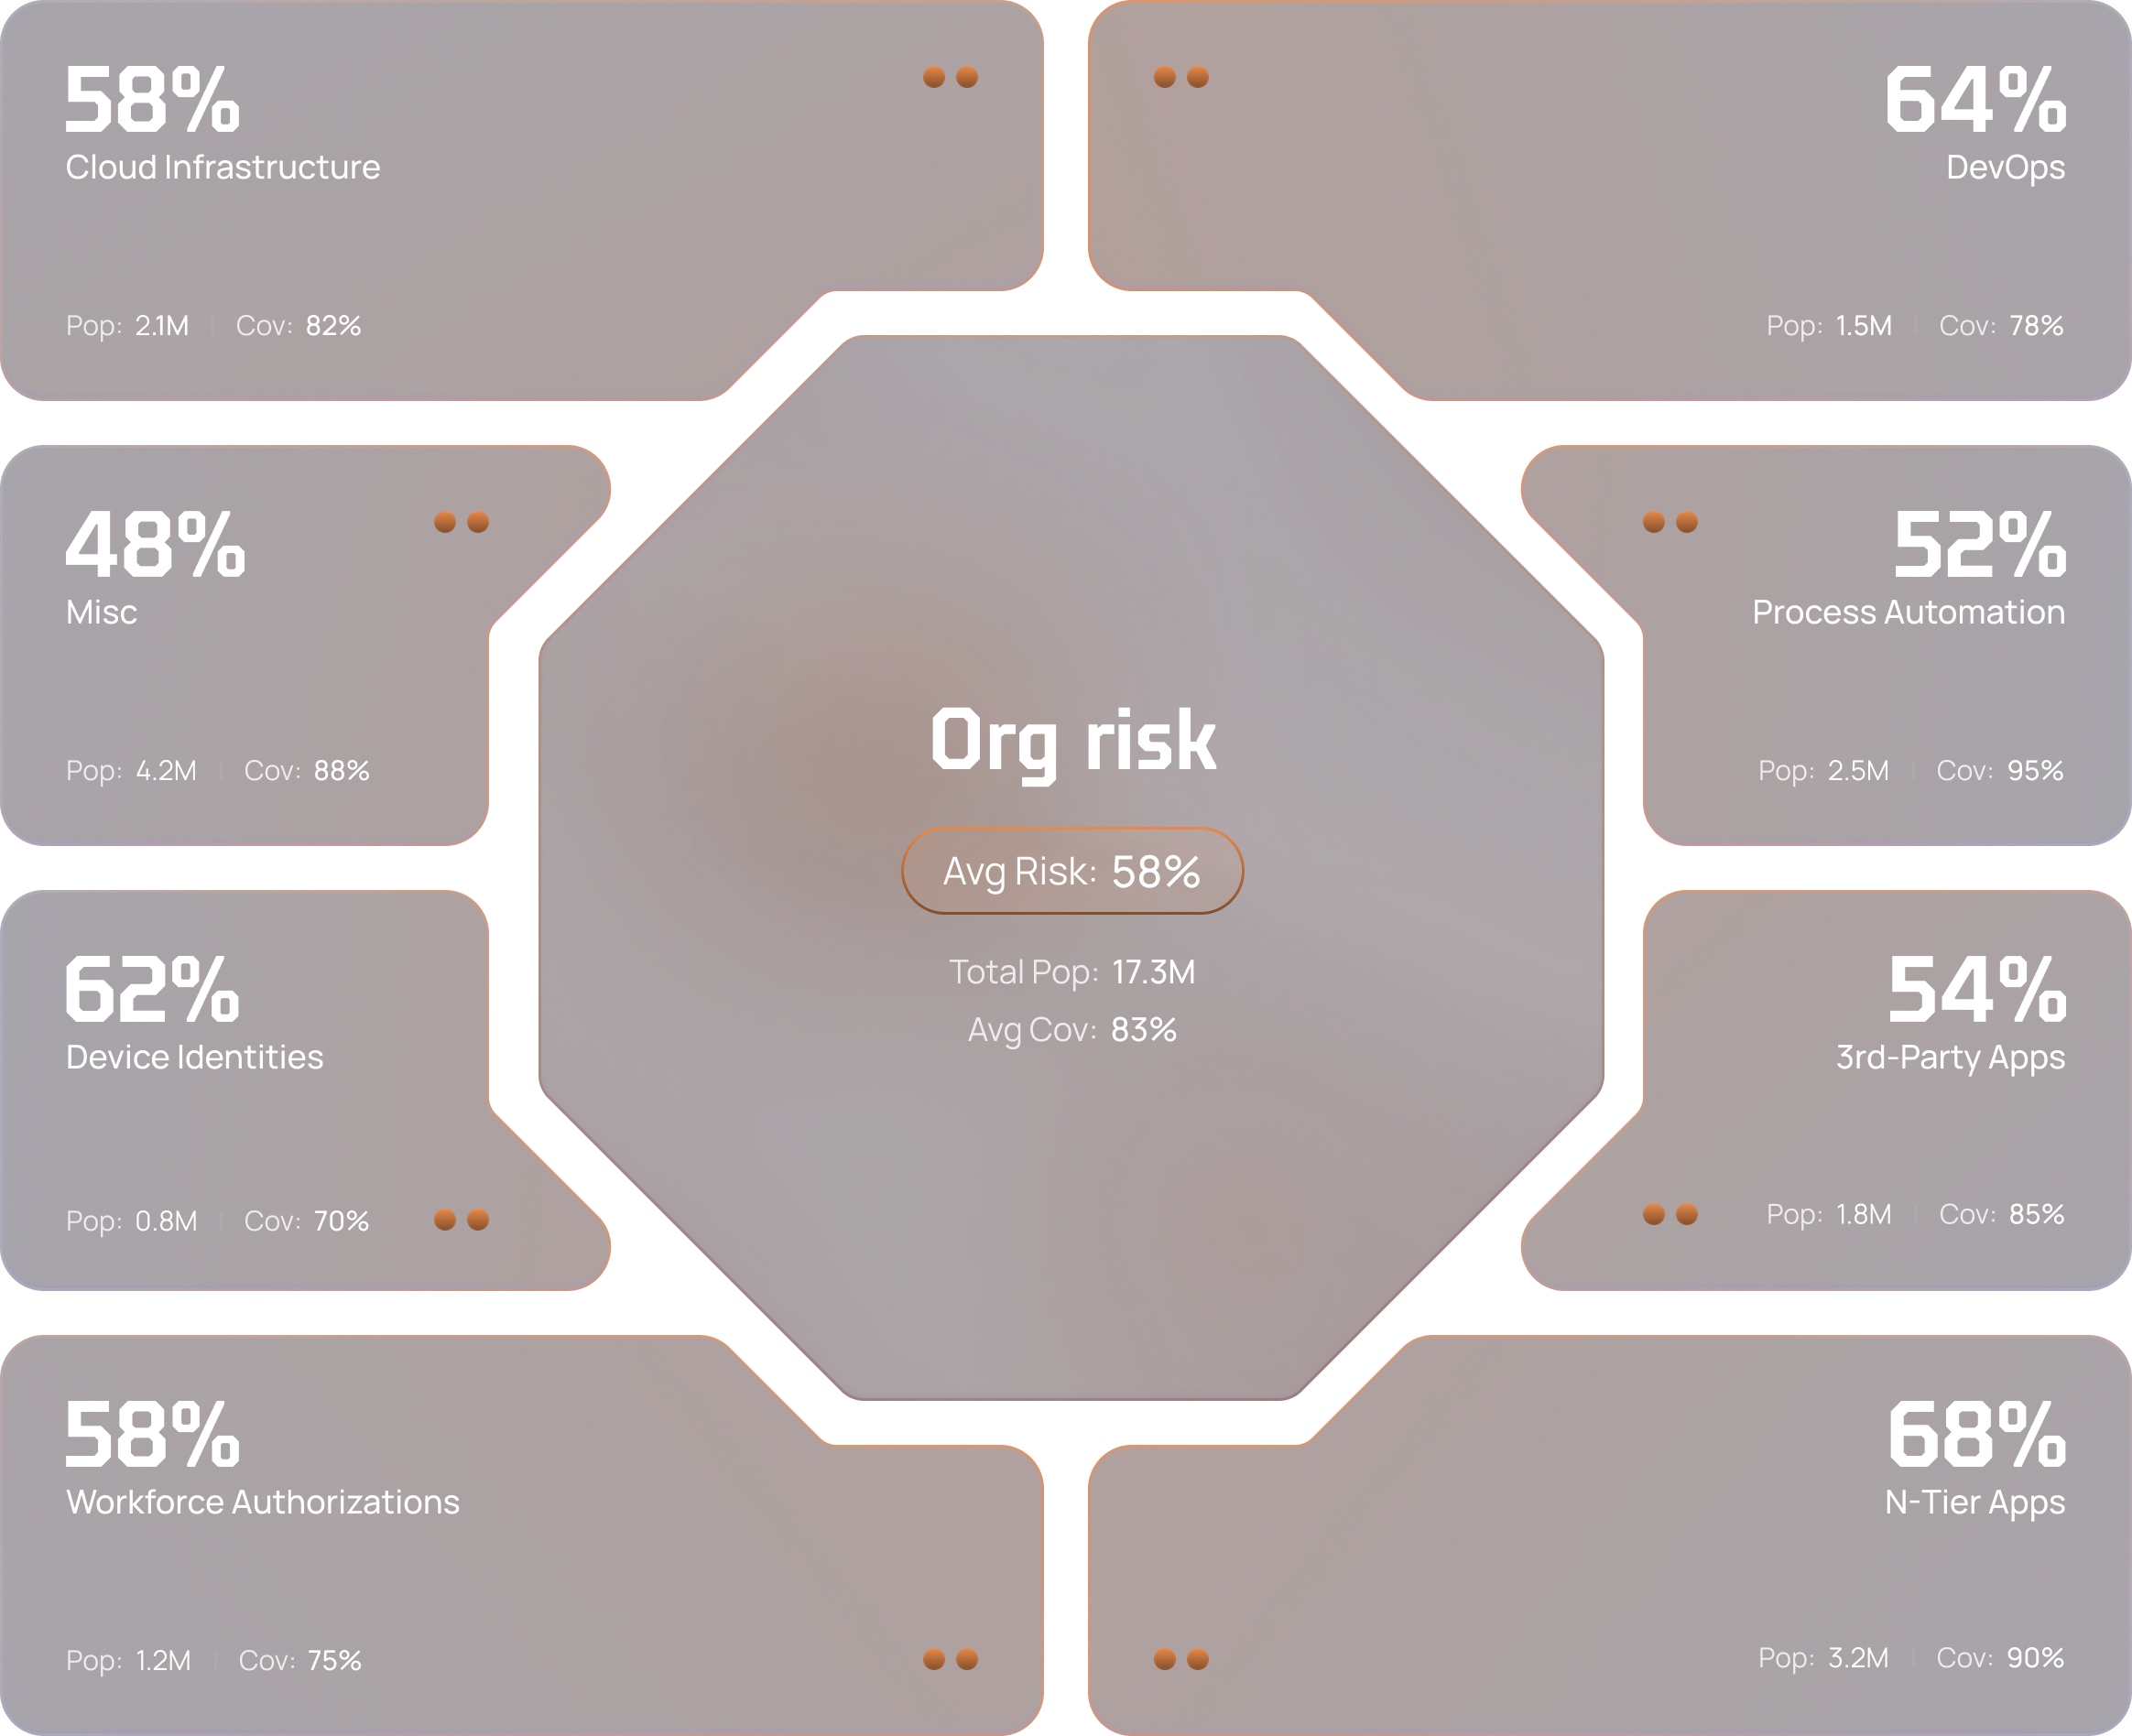
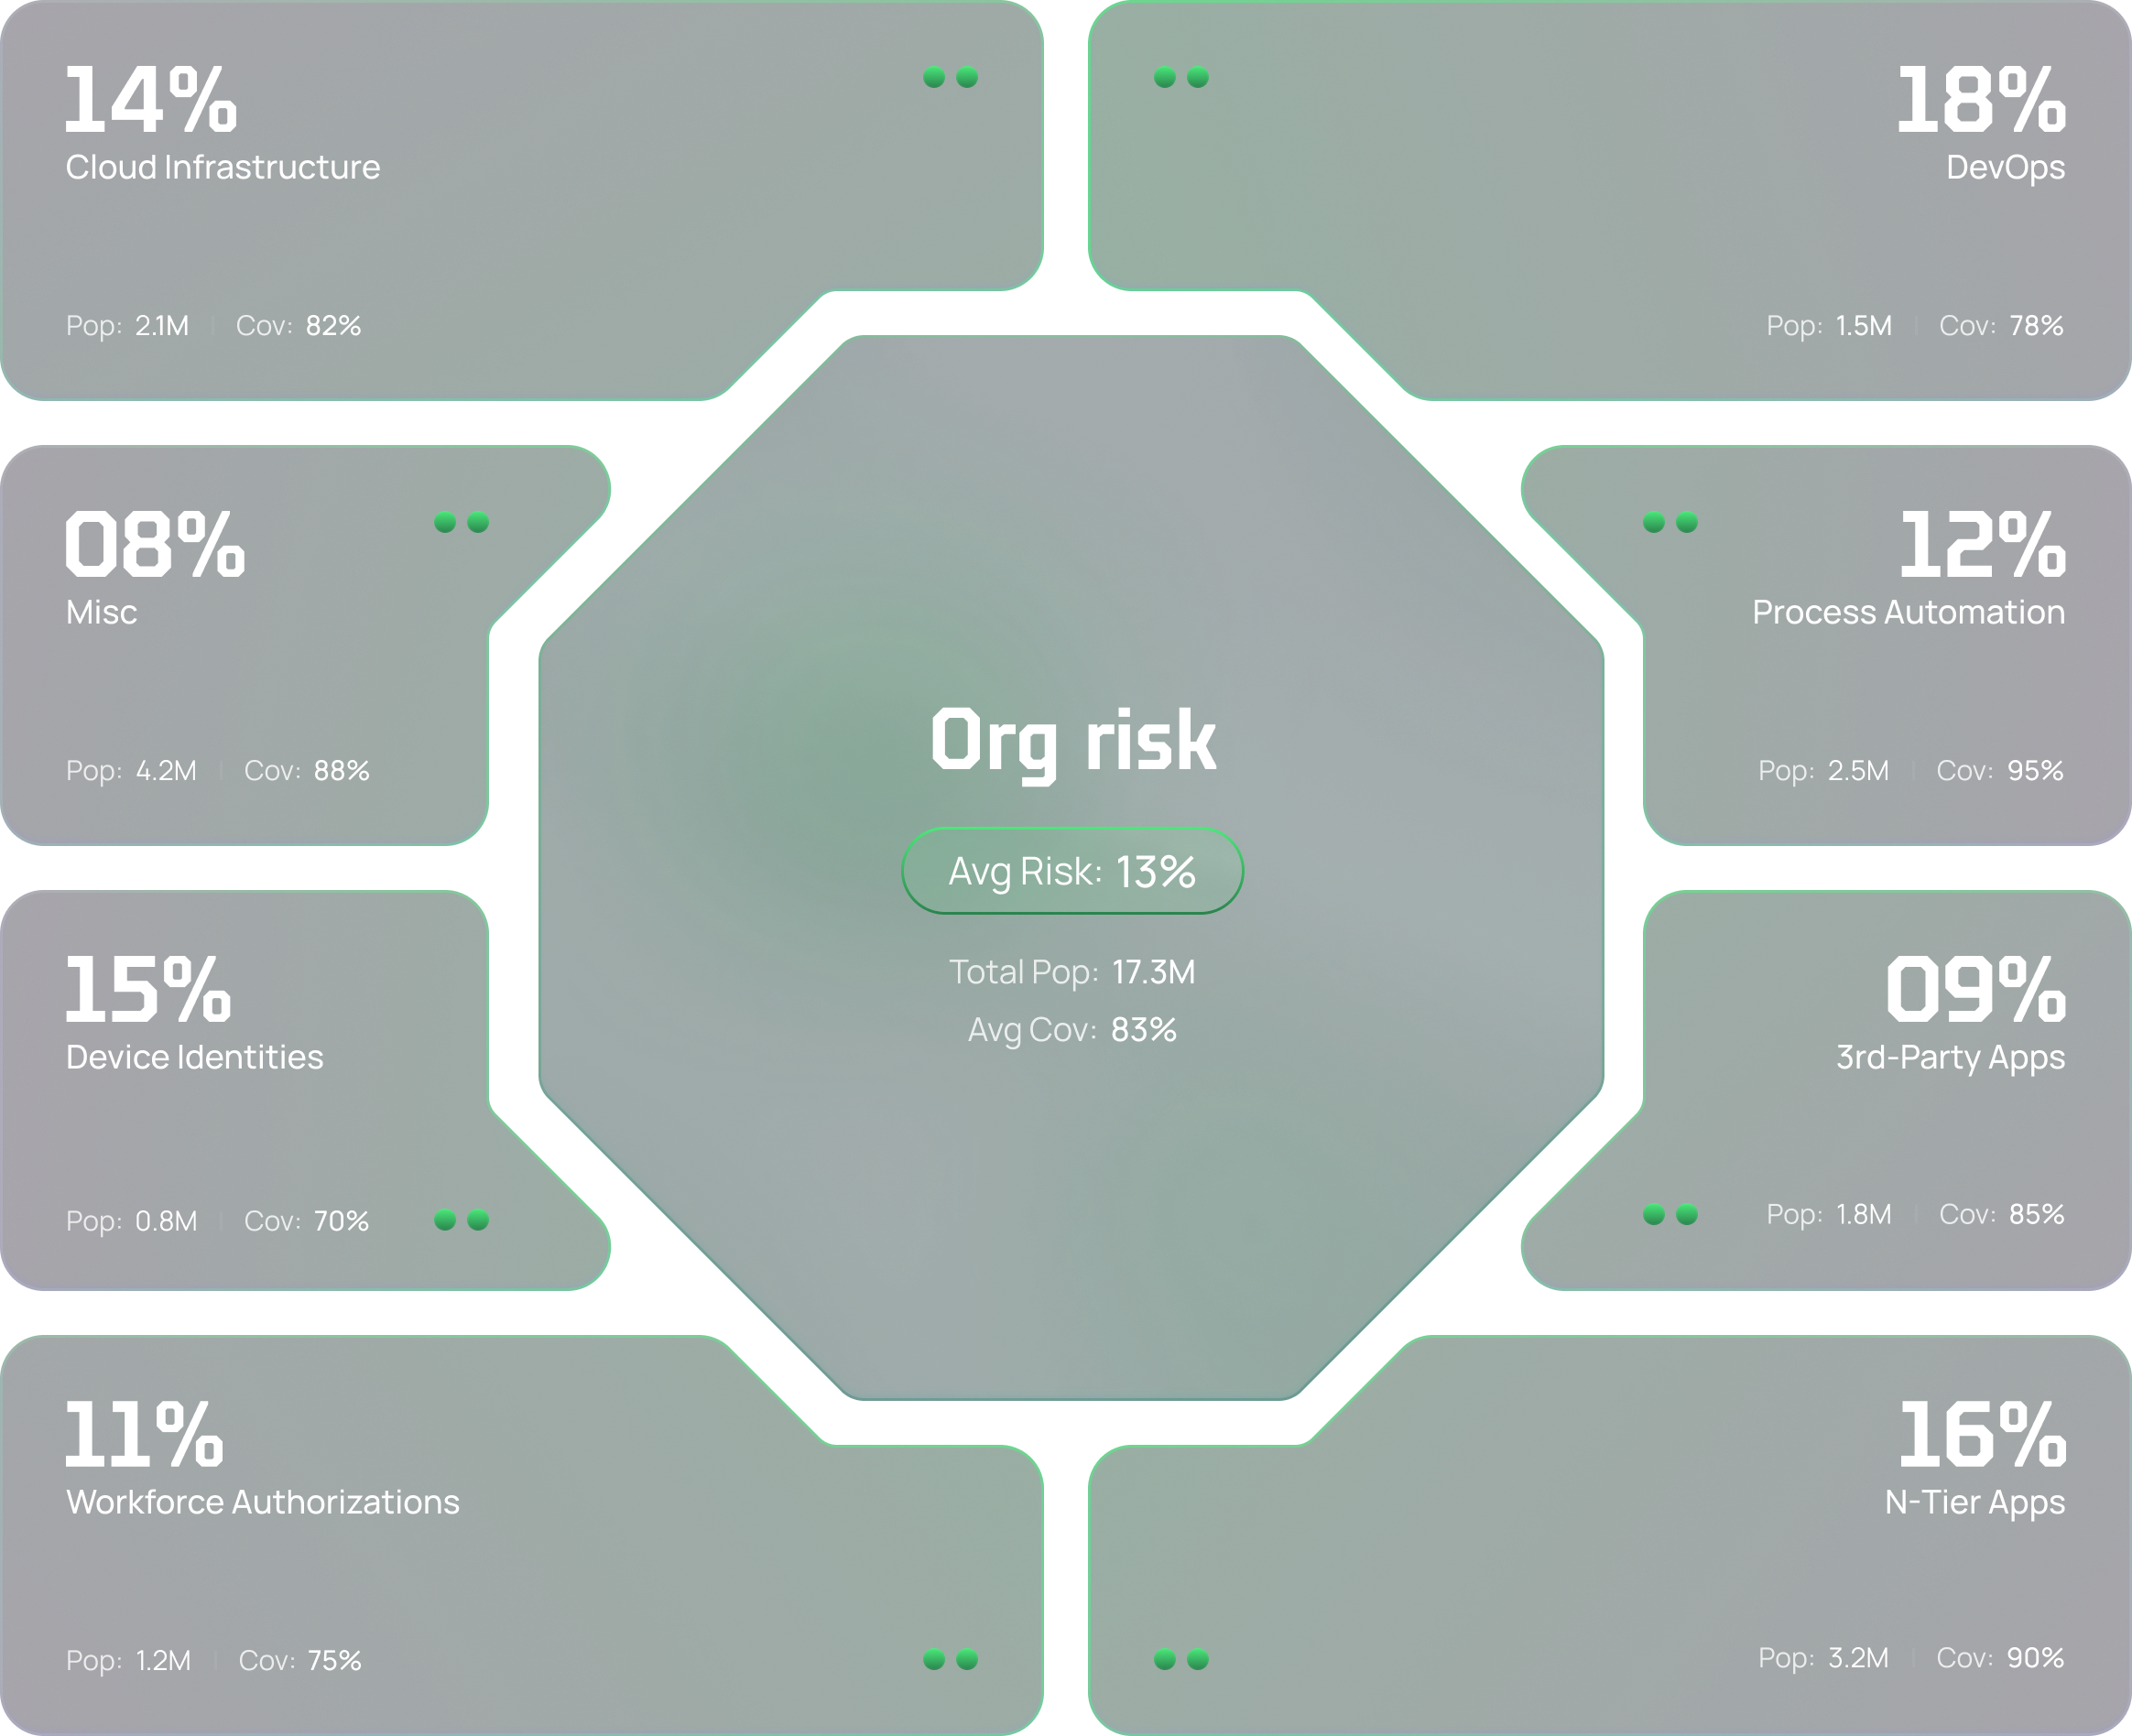
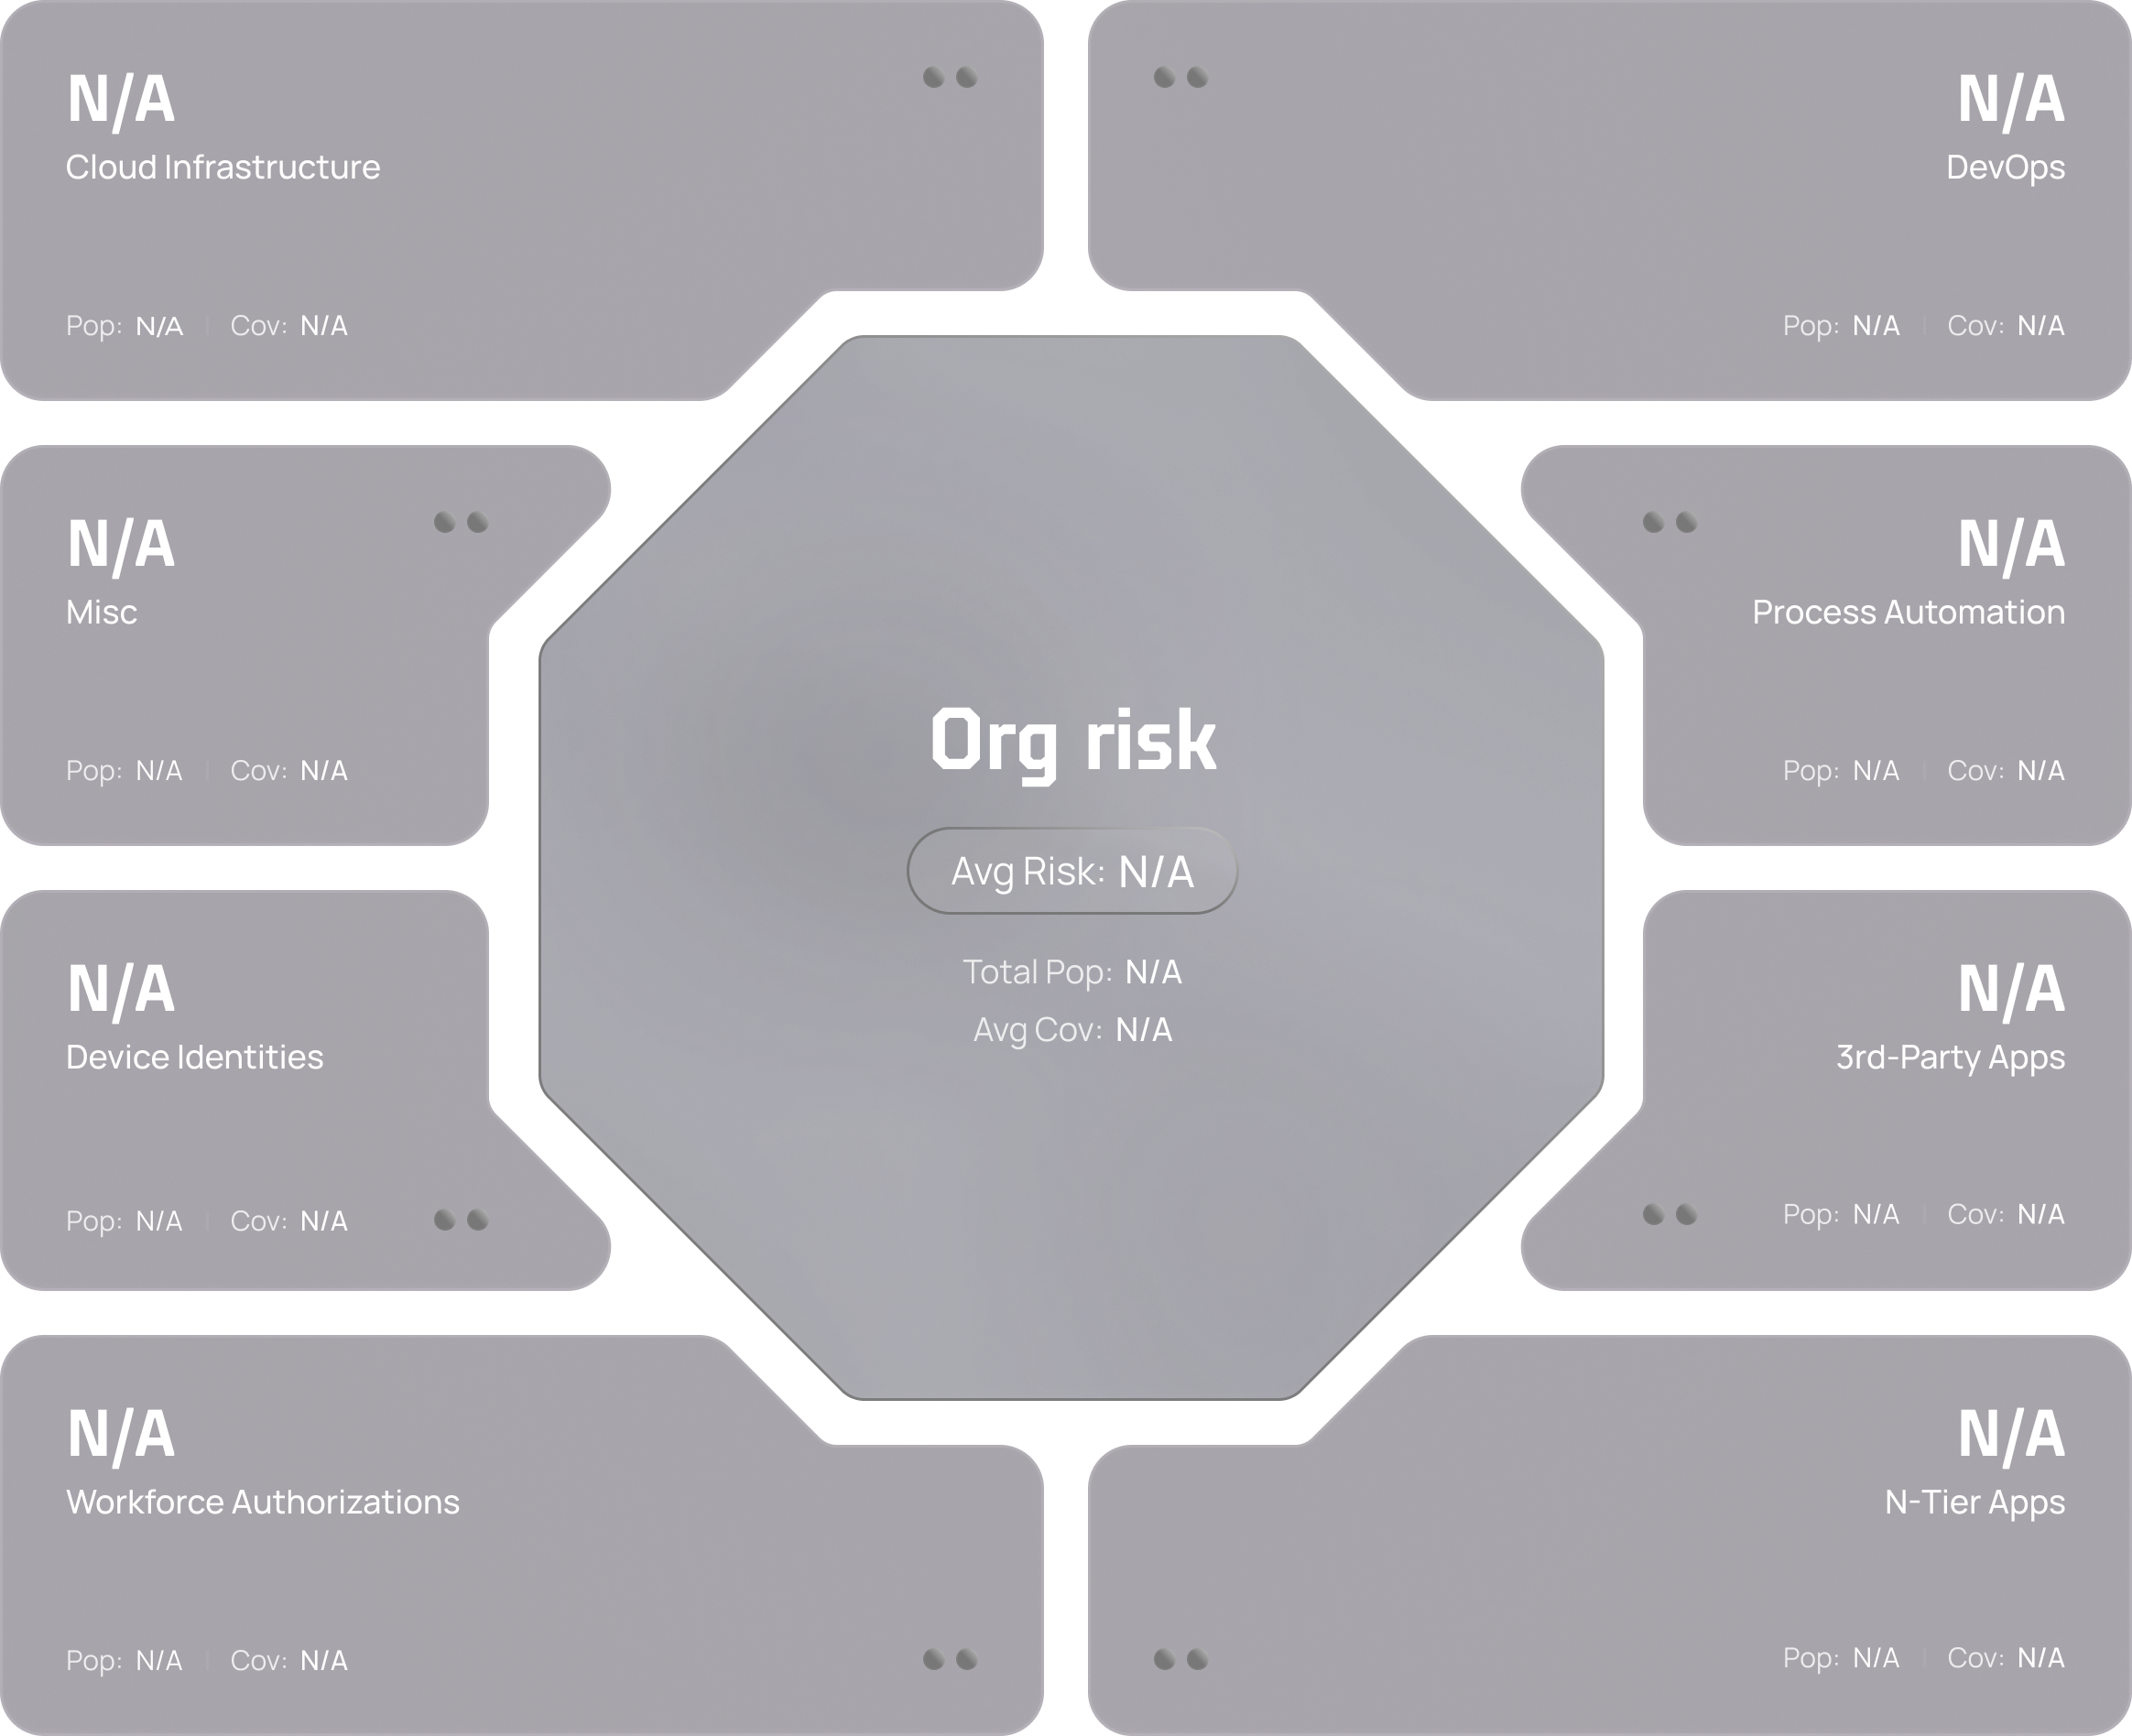
Тактичний октагон ризиків — 4 динамічні стани телеметрії за 8 векторами загроз.
Зрізана геометрія багатокутника забезпечує просторову пам’ять, якої бракує табличним інтерфейсам: інженери безпеки миттєво зчитують підвищений профіль ризику в конкретних квадрантах (наприклад, N-Tier Apps із 94% ризику) і можуть в один клік відфільтрувати список до скомпрометованих сервісних акаунтів без жодного когнітивного тертя.
Гейміфіковані місії
Закриття беклогу вразливостей традиційно сприймається як невдячна, монотонна рутина. Аналітики описують це як нескінченний день бабака: ти закриваєш тікети до пізньої ночі, а на ранок з’являються десятки нових. Це призводить до високої плинності кадрів та небезпечної втоми від сповіщень (alert fatigue).
Щоб змінити цю динаміку, ми інтегрували справжню RPG-модель прогресії безпосередньо в робочий процес усунення загроз:
- Черга тактичних місій: Замість сухих «сповіщень про вразливості» завдання оформлені як бойові місії (наприклад, Quantum Auth, Share Watcher, Titan Token Revocation).
- Складність та економіка досвіду (XP): Місії класифіковано за операційною складністю (Easy, Medium, Hard), а за підтверджене виправлення нараховується досвід (від 300 XP до 1,000 XP).
- Рівні та шкала прогресу: Аналітики прокачують свій профіль безпеки від Рівня 1 до Рівня 4 на шкалі прогресу Horizon, відкриваючи спеціальні відзнаки та визнання колег.
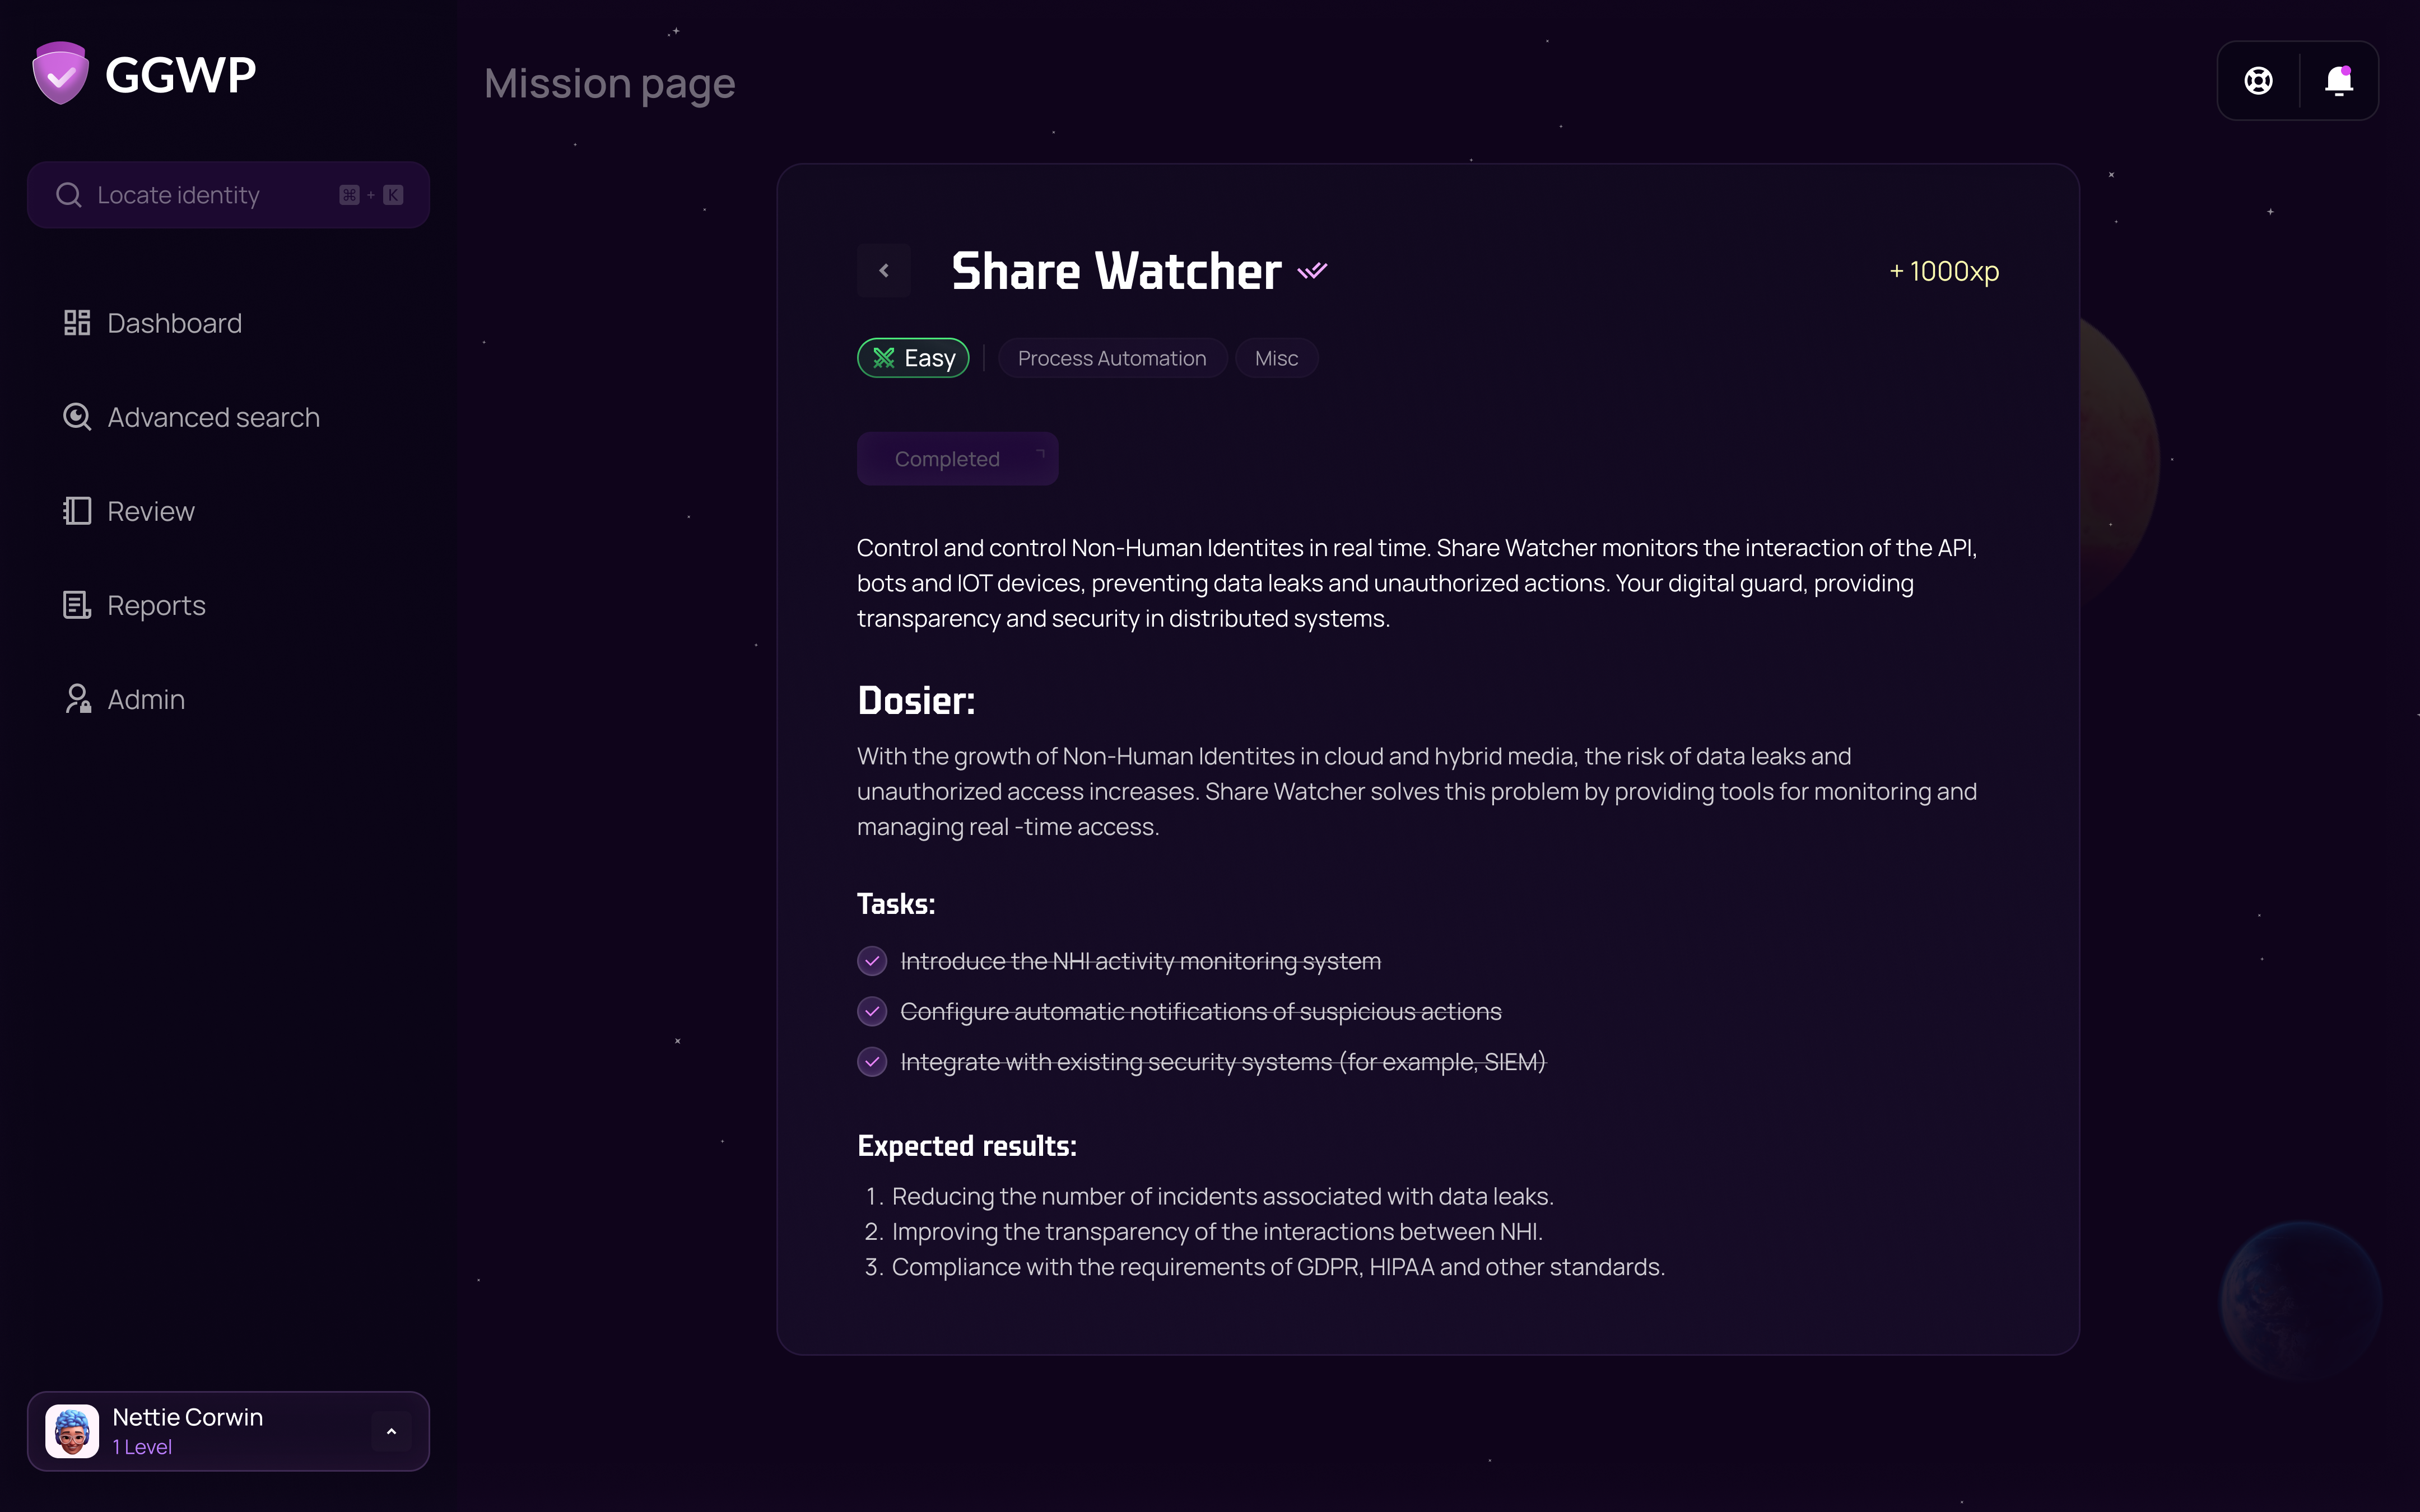
Спеціальний робочий простір місії: покрокові процедури виправлення, прямі посилання на хмарні консолі та автоматична верифікація за стандартами GDPR, HIPAA та SOC2.
Кожен екран місії працює як сфокусований ранбук: аналітики отримують перевірені інструкції з виправлення, кнопки відкликання API-ключів в один клік та автоматичну звірку із SIEM, тому їм більше не потрібно гадати, чи було успішно усунуто вразливість.
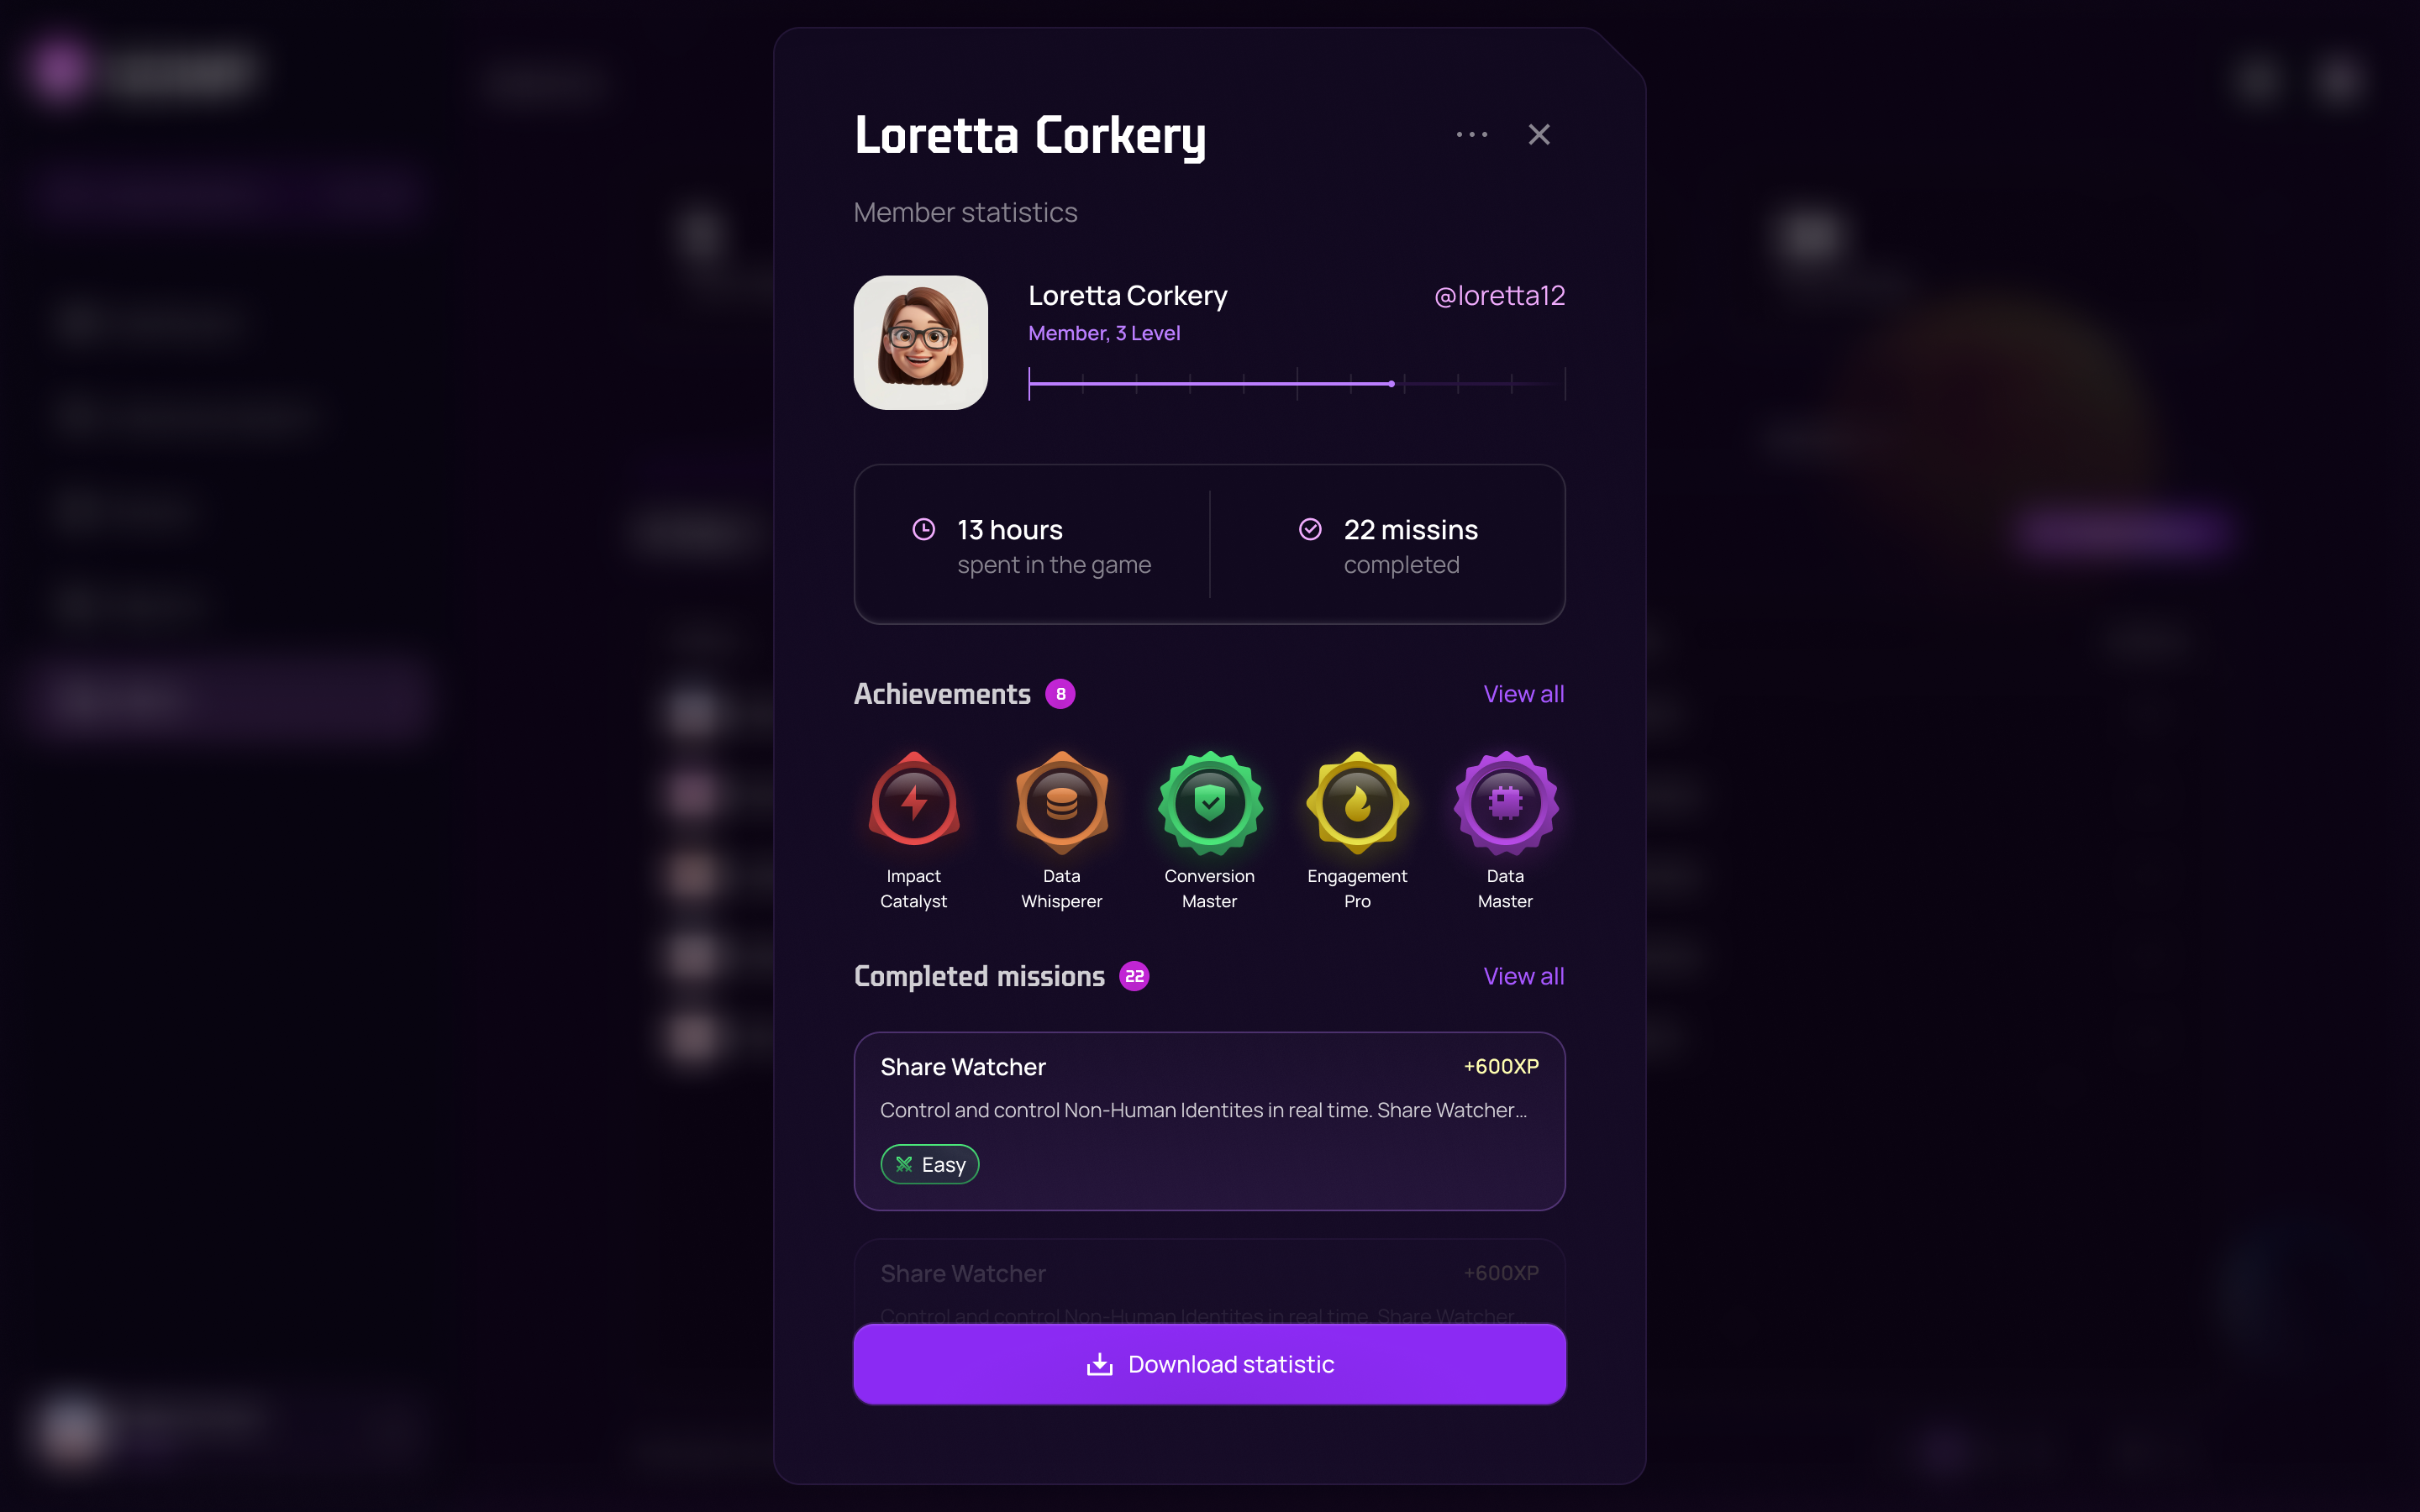
Визнання командних досягнень: гейміфіковані бейджі навичок та рівні прогресії, що мотивують проактивно усувати загрози.
Досьє сутності (Entity Dossier)
Коли аналітик помічає аномальний машинний ключ, швидкість вирішує все. У традиційних системах інженерам доводиться окремо заходити в AWS IAM, Google Cloud Console, налаштування організації в GitHub та Splunk лише для того, щоб з’ясувати, хто створив ключ, коли його востаннє оновлювали та до чого він має доступ.
Ми спроєктували Entity Dossier для миттєвої криміналістичної ясності на 360 градусів у єдиному вікні:
- Динамічний показник довіри (Trust Score): Нормалізований комбінований бал (0–1000), який враховує вік токена, дисперсію IP-адрес, аномальні обсяги викликів та потенційний радіус ураження.
- Мультивекторний радар загроз: Оцінка ризиків у реальному часі за чотирма критичними векторами: витік даних (Data Breach), вразливість до програм-вимагачів (Ransomware), імовірність здирництва (Extortion) та підміна ідентичності (Impersonation).
- Хронологія походження в CI/CD: Незмінний журнал аудиту, що пов’язує машинний токен із комітом у репозиторії, тікетом у Jira (наприклад, IX-12345) та інженером, який надав доступ.
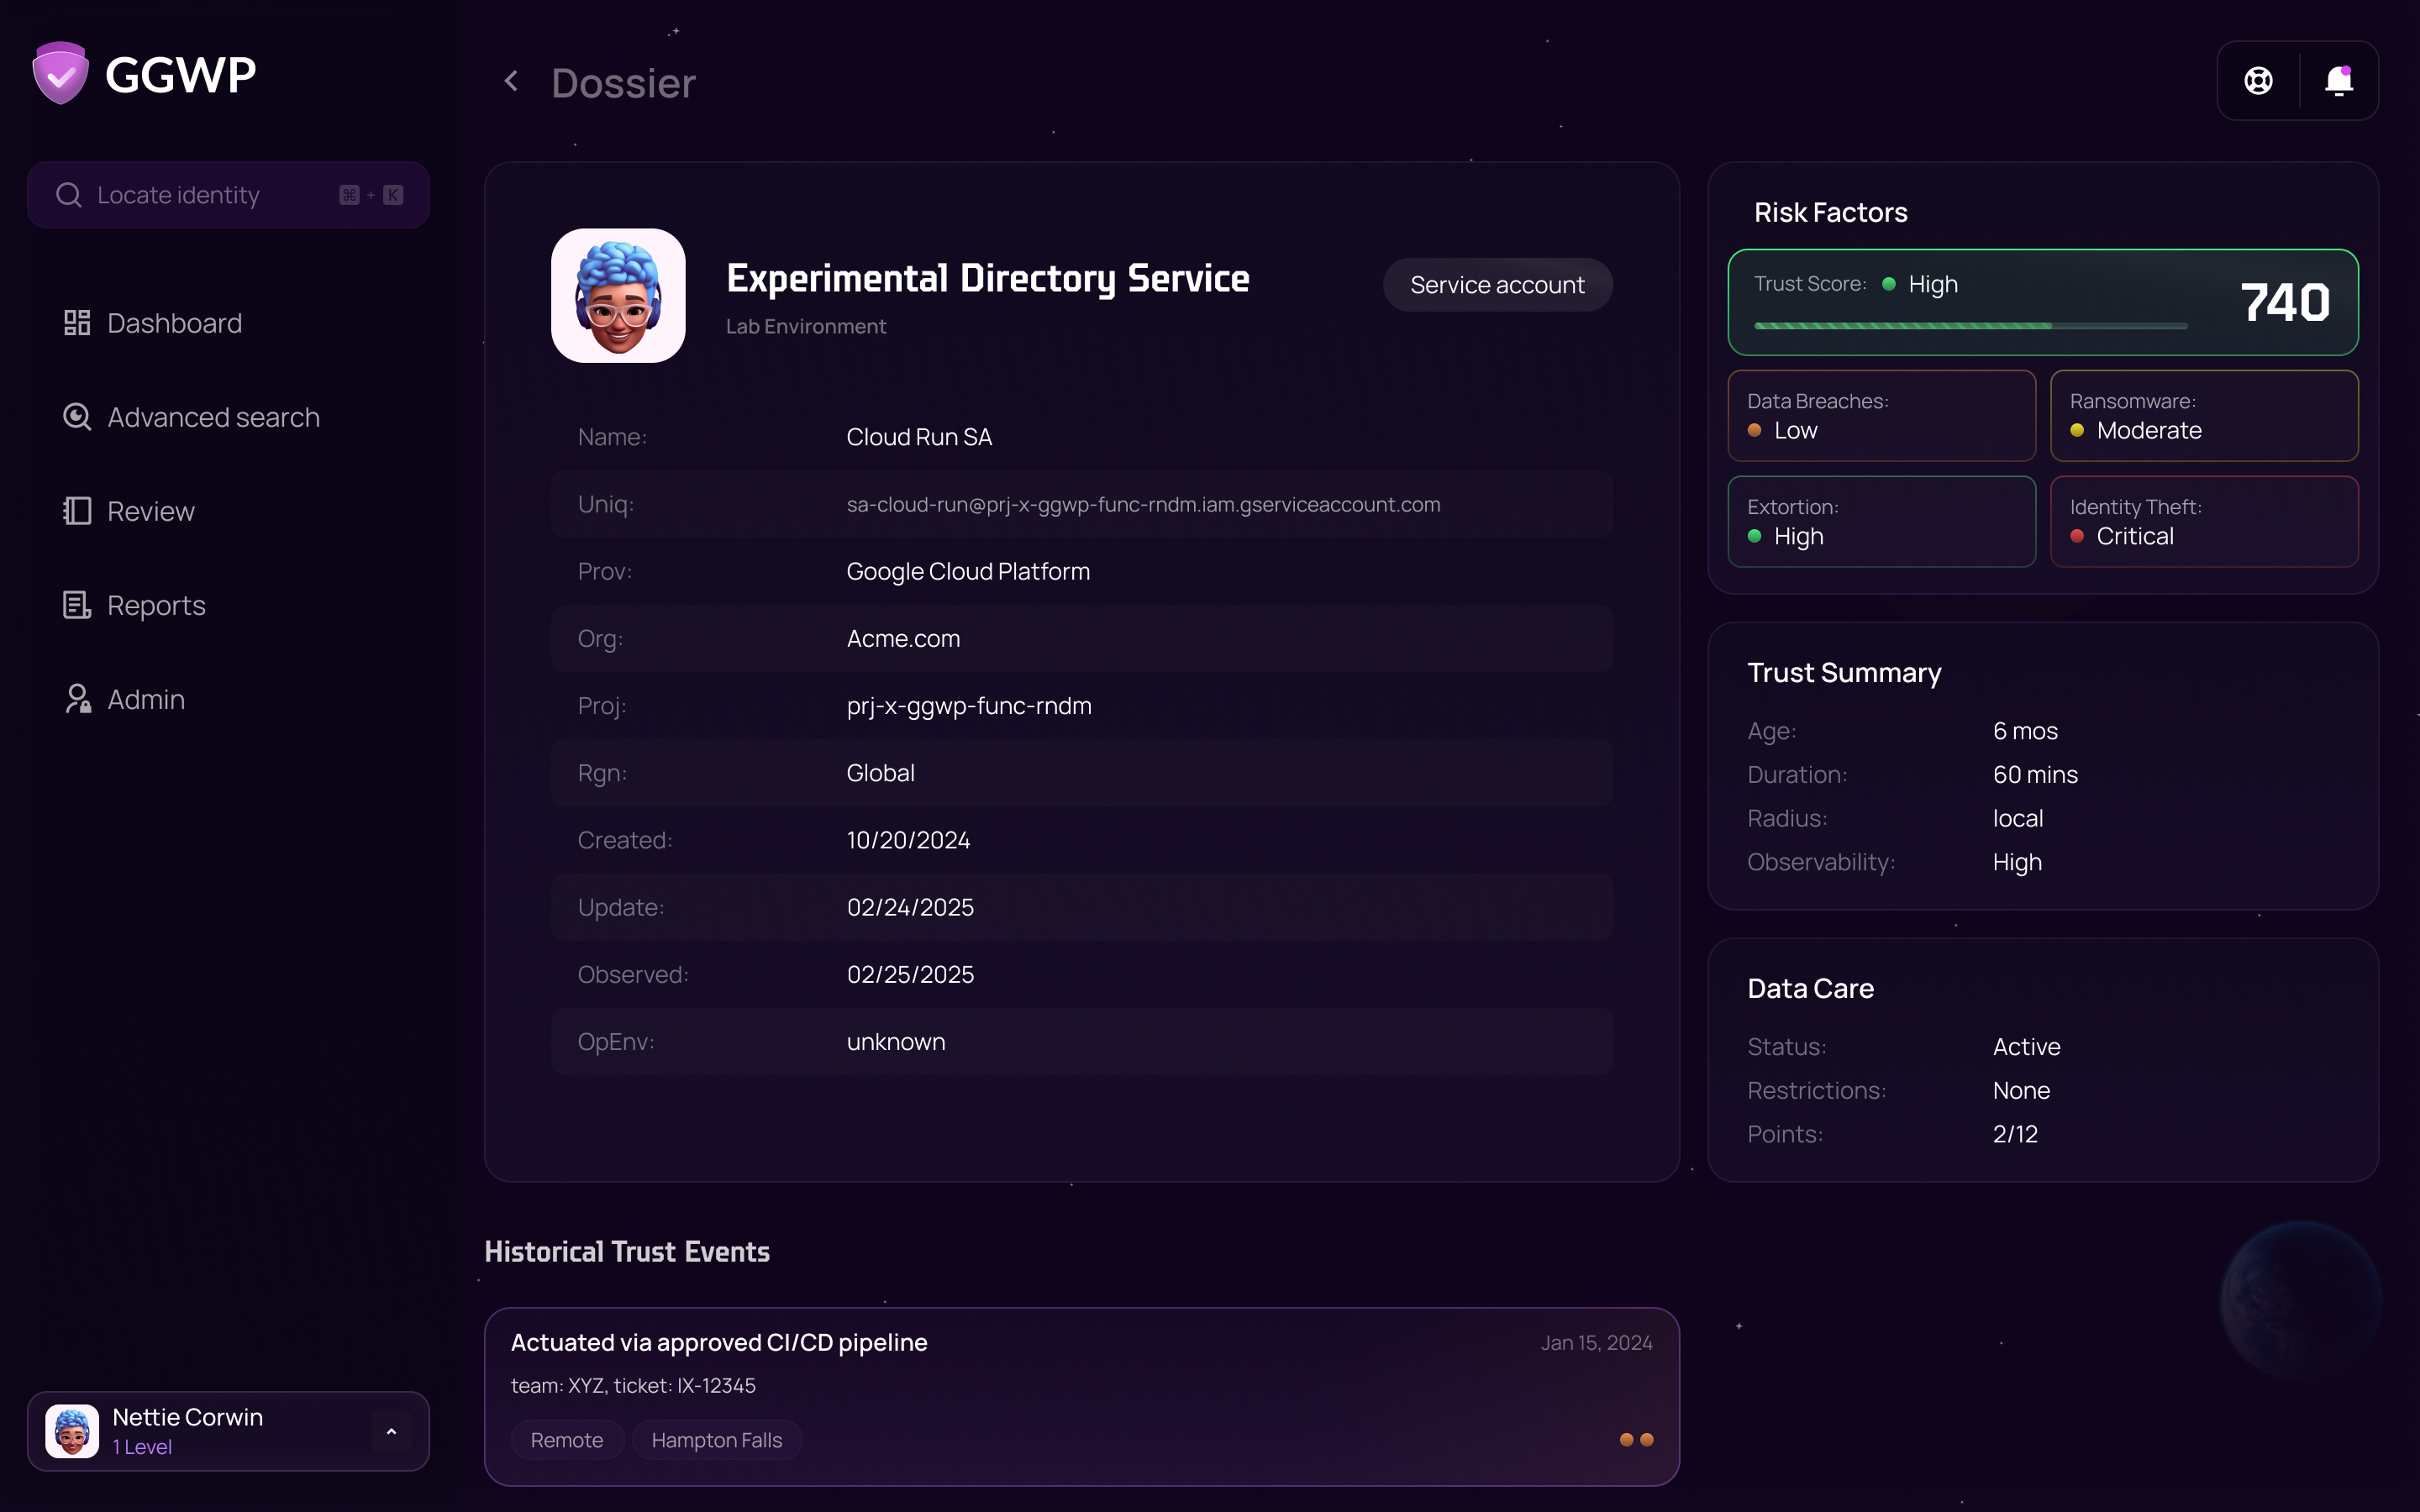
Вичерпне досьє сутності з метриками довіри, факторами ризику та історією походження сервісного акаунта Google Cloud із пайплайну.
Розширений пошук
Корпоративні середовища містять сотні тисяч активних секретів у різних регіонах та хмарах. Щоб розслідування було безшовним, ми створили Матрицю розширеного пошуку з двома режимами дослідження:
- Режим сутностей (Entity Mode): Пошук серед сервісних акаунтів, клієнтських ID OAuth, SSH-ключів та serverless-ідентичностей із миттєвою фільтрацією за атрибутами.
- Режим місій (Mission Mode): Фільтрація відкритих завдань з усунення вразливостей за критичністю (Low, Medium, High, Critical), стандартами відповідності або призначеною командою аналітиків.
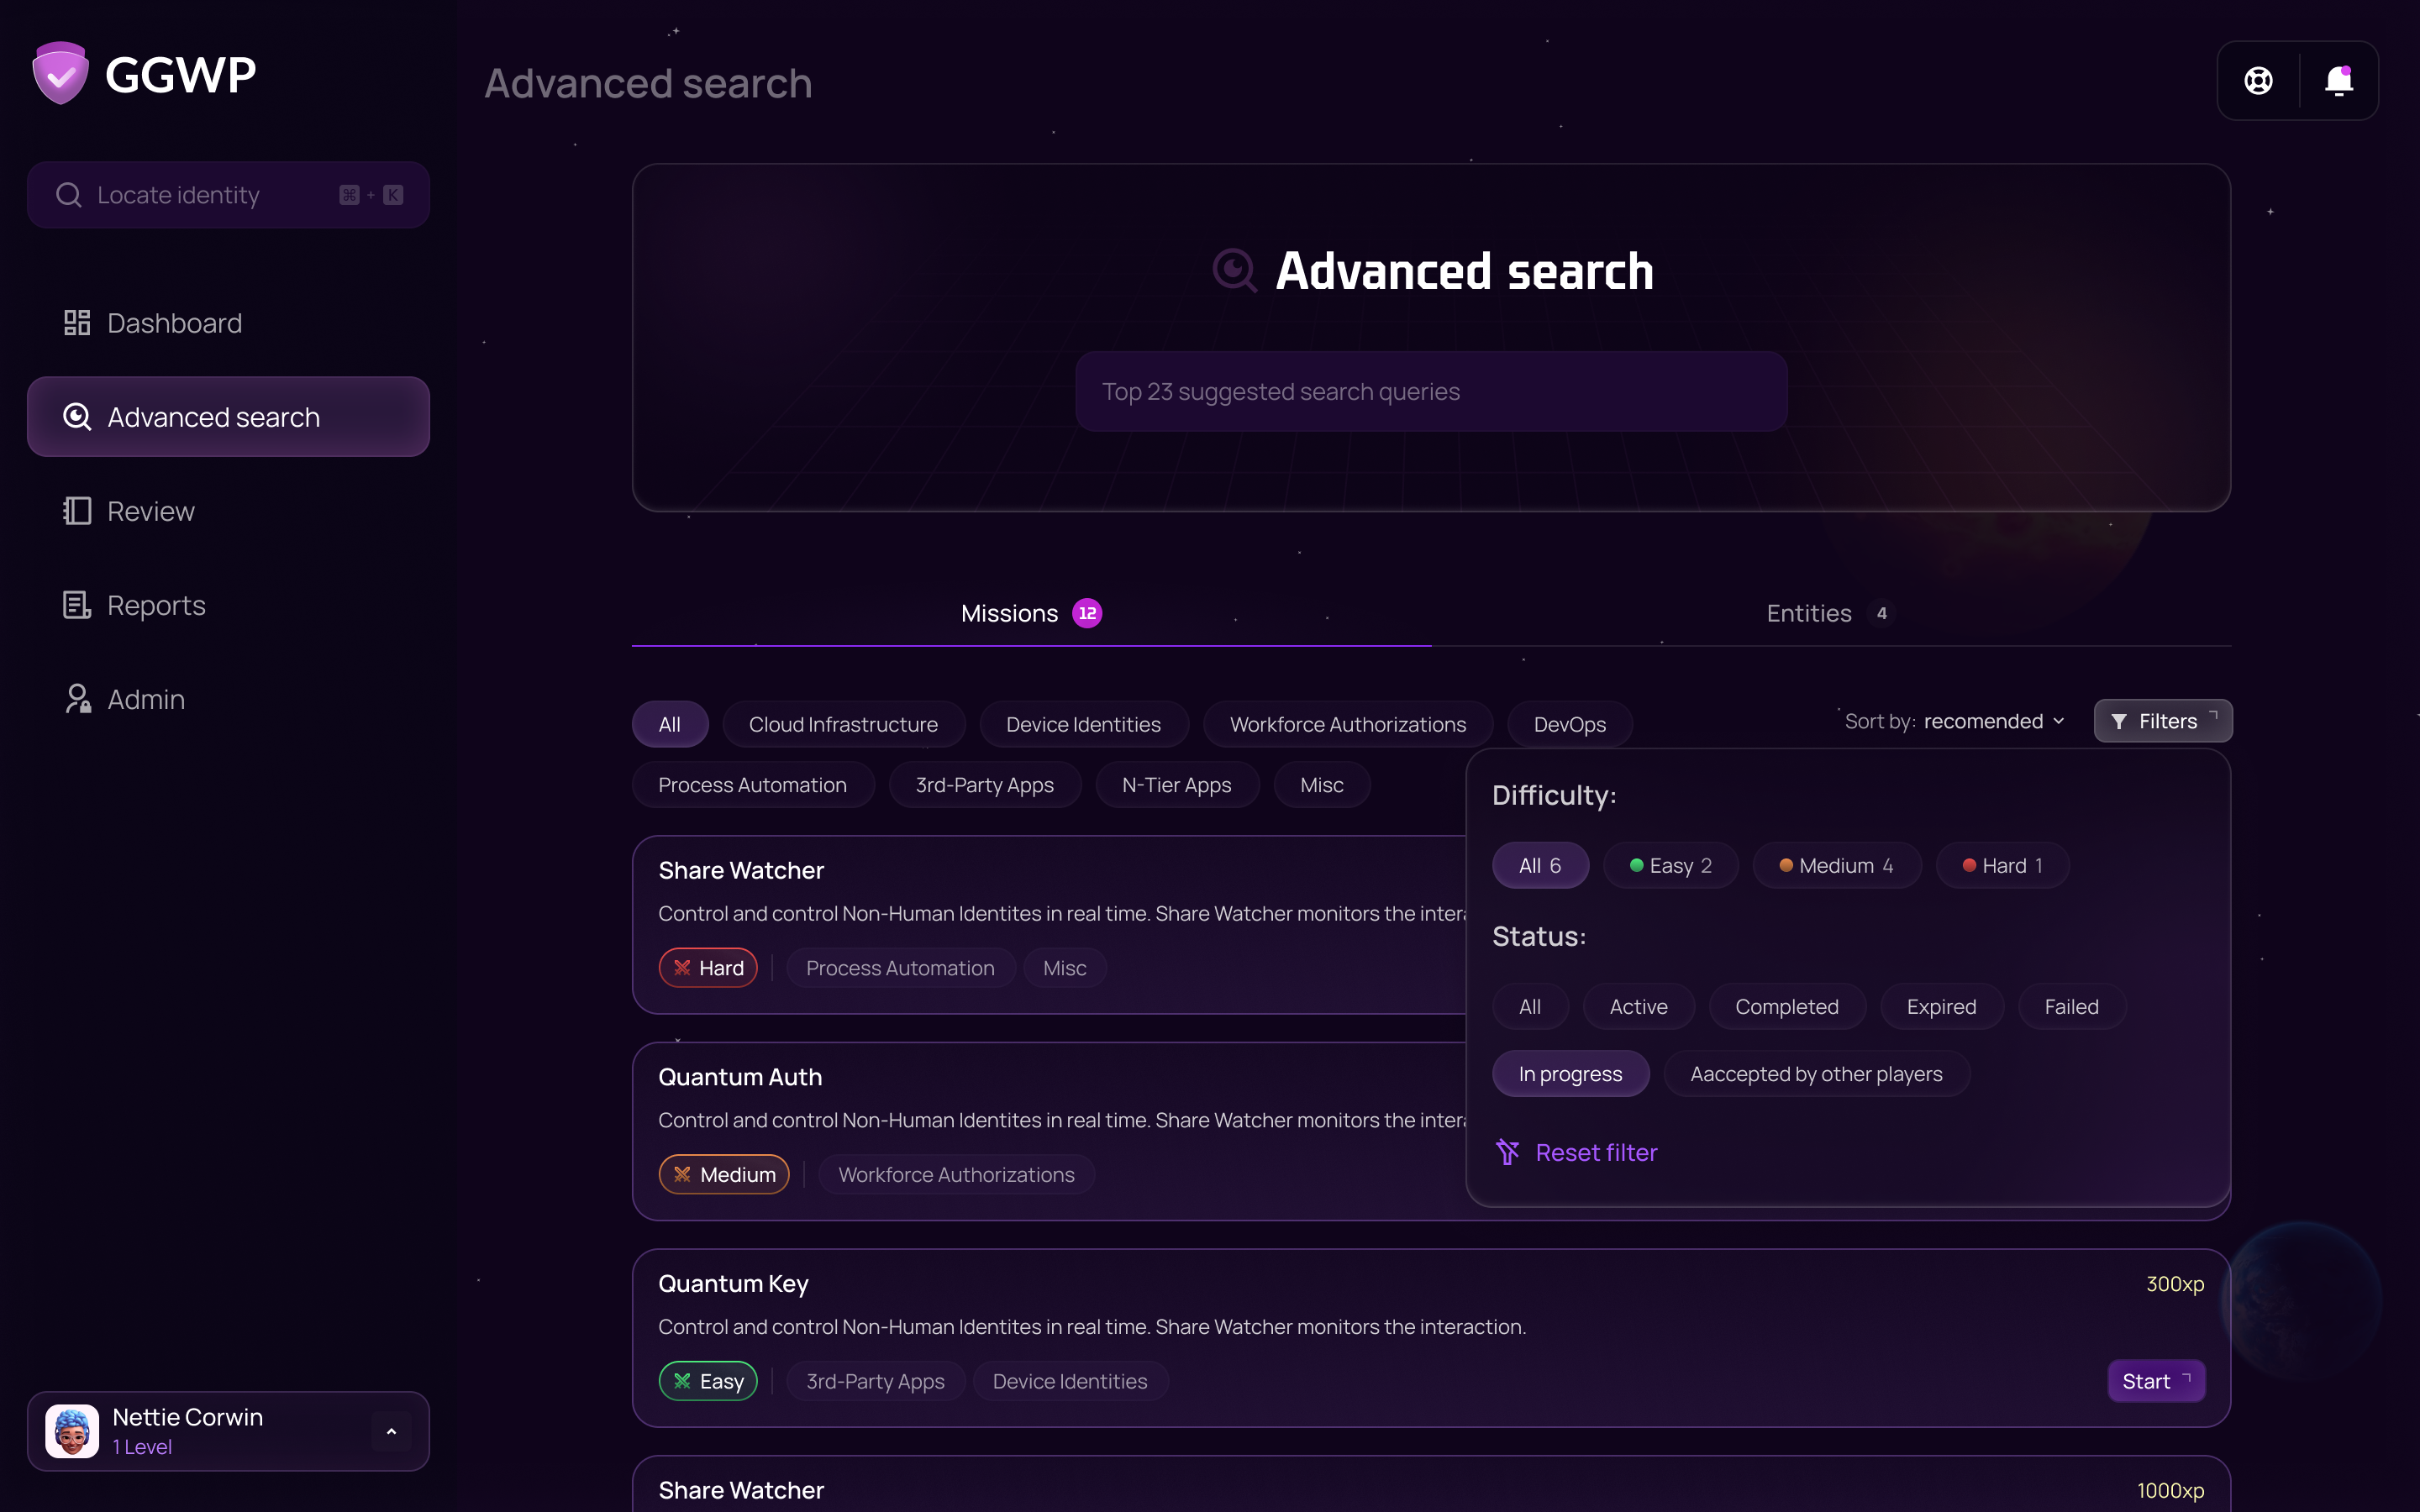
Дворежимна матриця пошуку зі складеними теговими запитами, вибором середовища (AWS, GCP, Azure, K8s) та порогами ризику.
Управління та безпека
Поки тактичне усунення загроз відбувається на передовій, керівництво та аудитори потребують макрорівневої видимості та безкомпромісного контролю доступу. Ми розробили окремі модулі для Звітності про відповідність стандартам, RBAC-управління командами та Захисту акаунтів у парадигмі Zero-Trust.
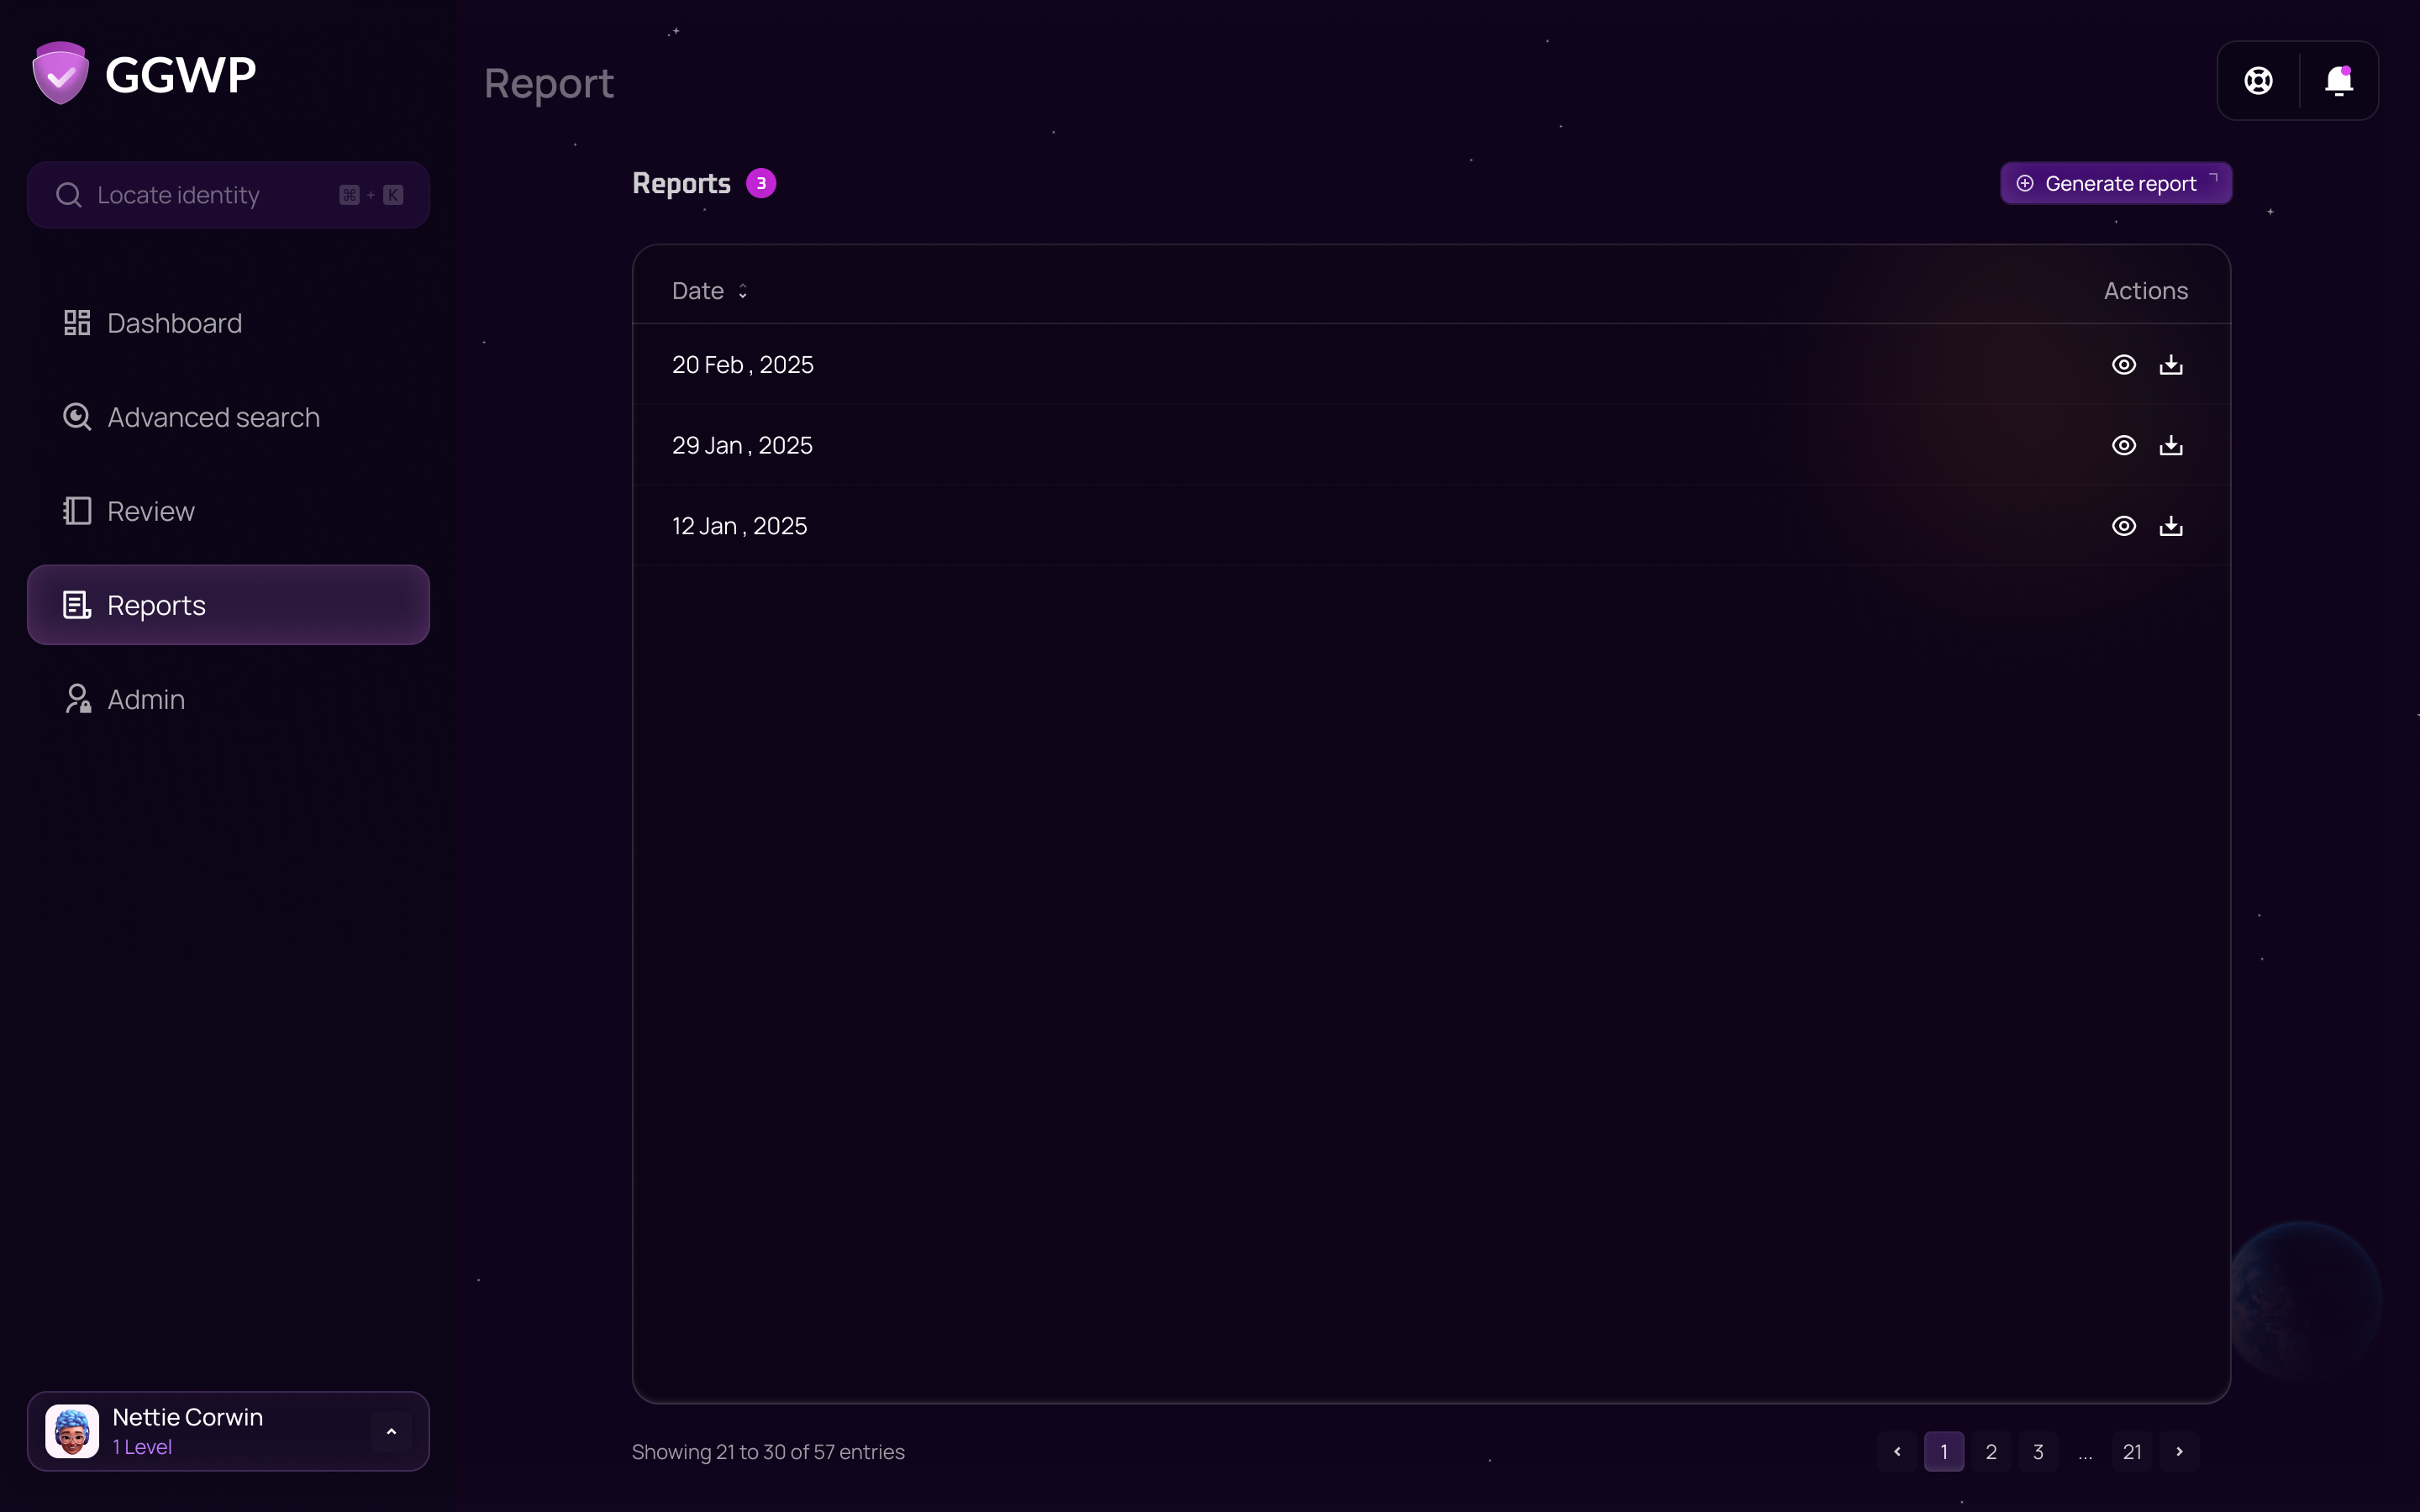
Звіти про відповідність та аудит
Автоматичне співставлення з фреймворками SOC2 Type II, HIPAA, ISO 27001 та GDPR з експортом PDF для ради директорів в один клік.
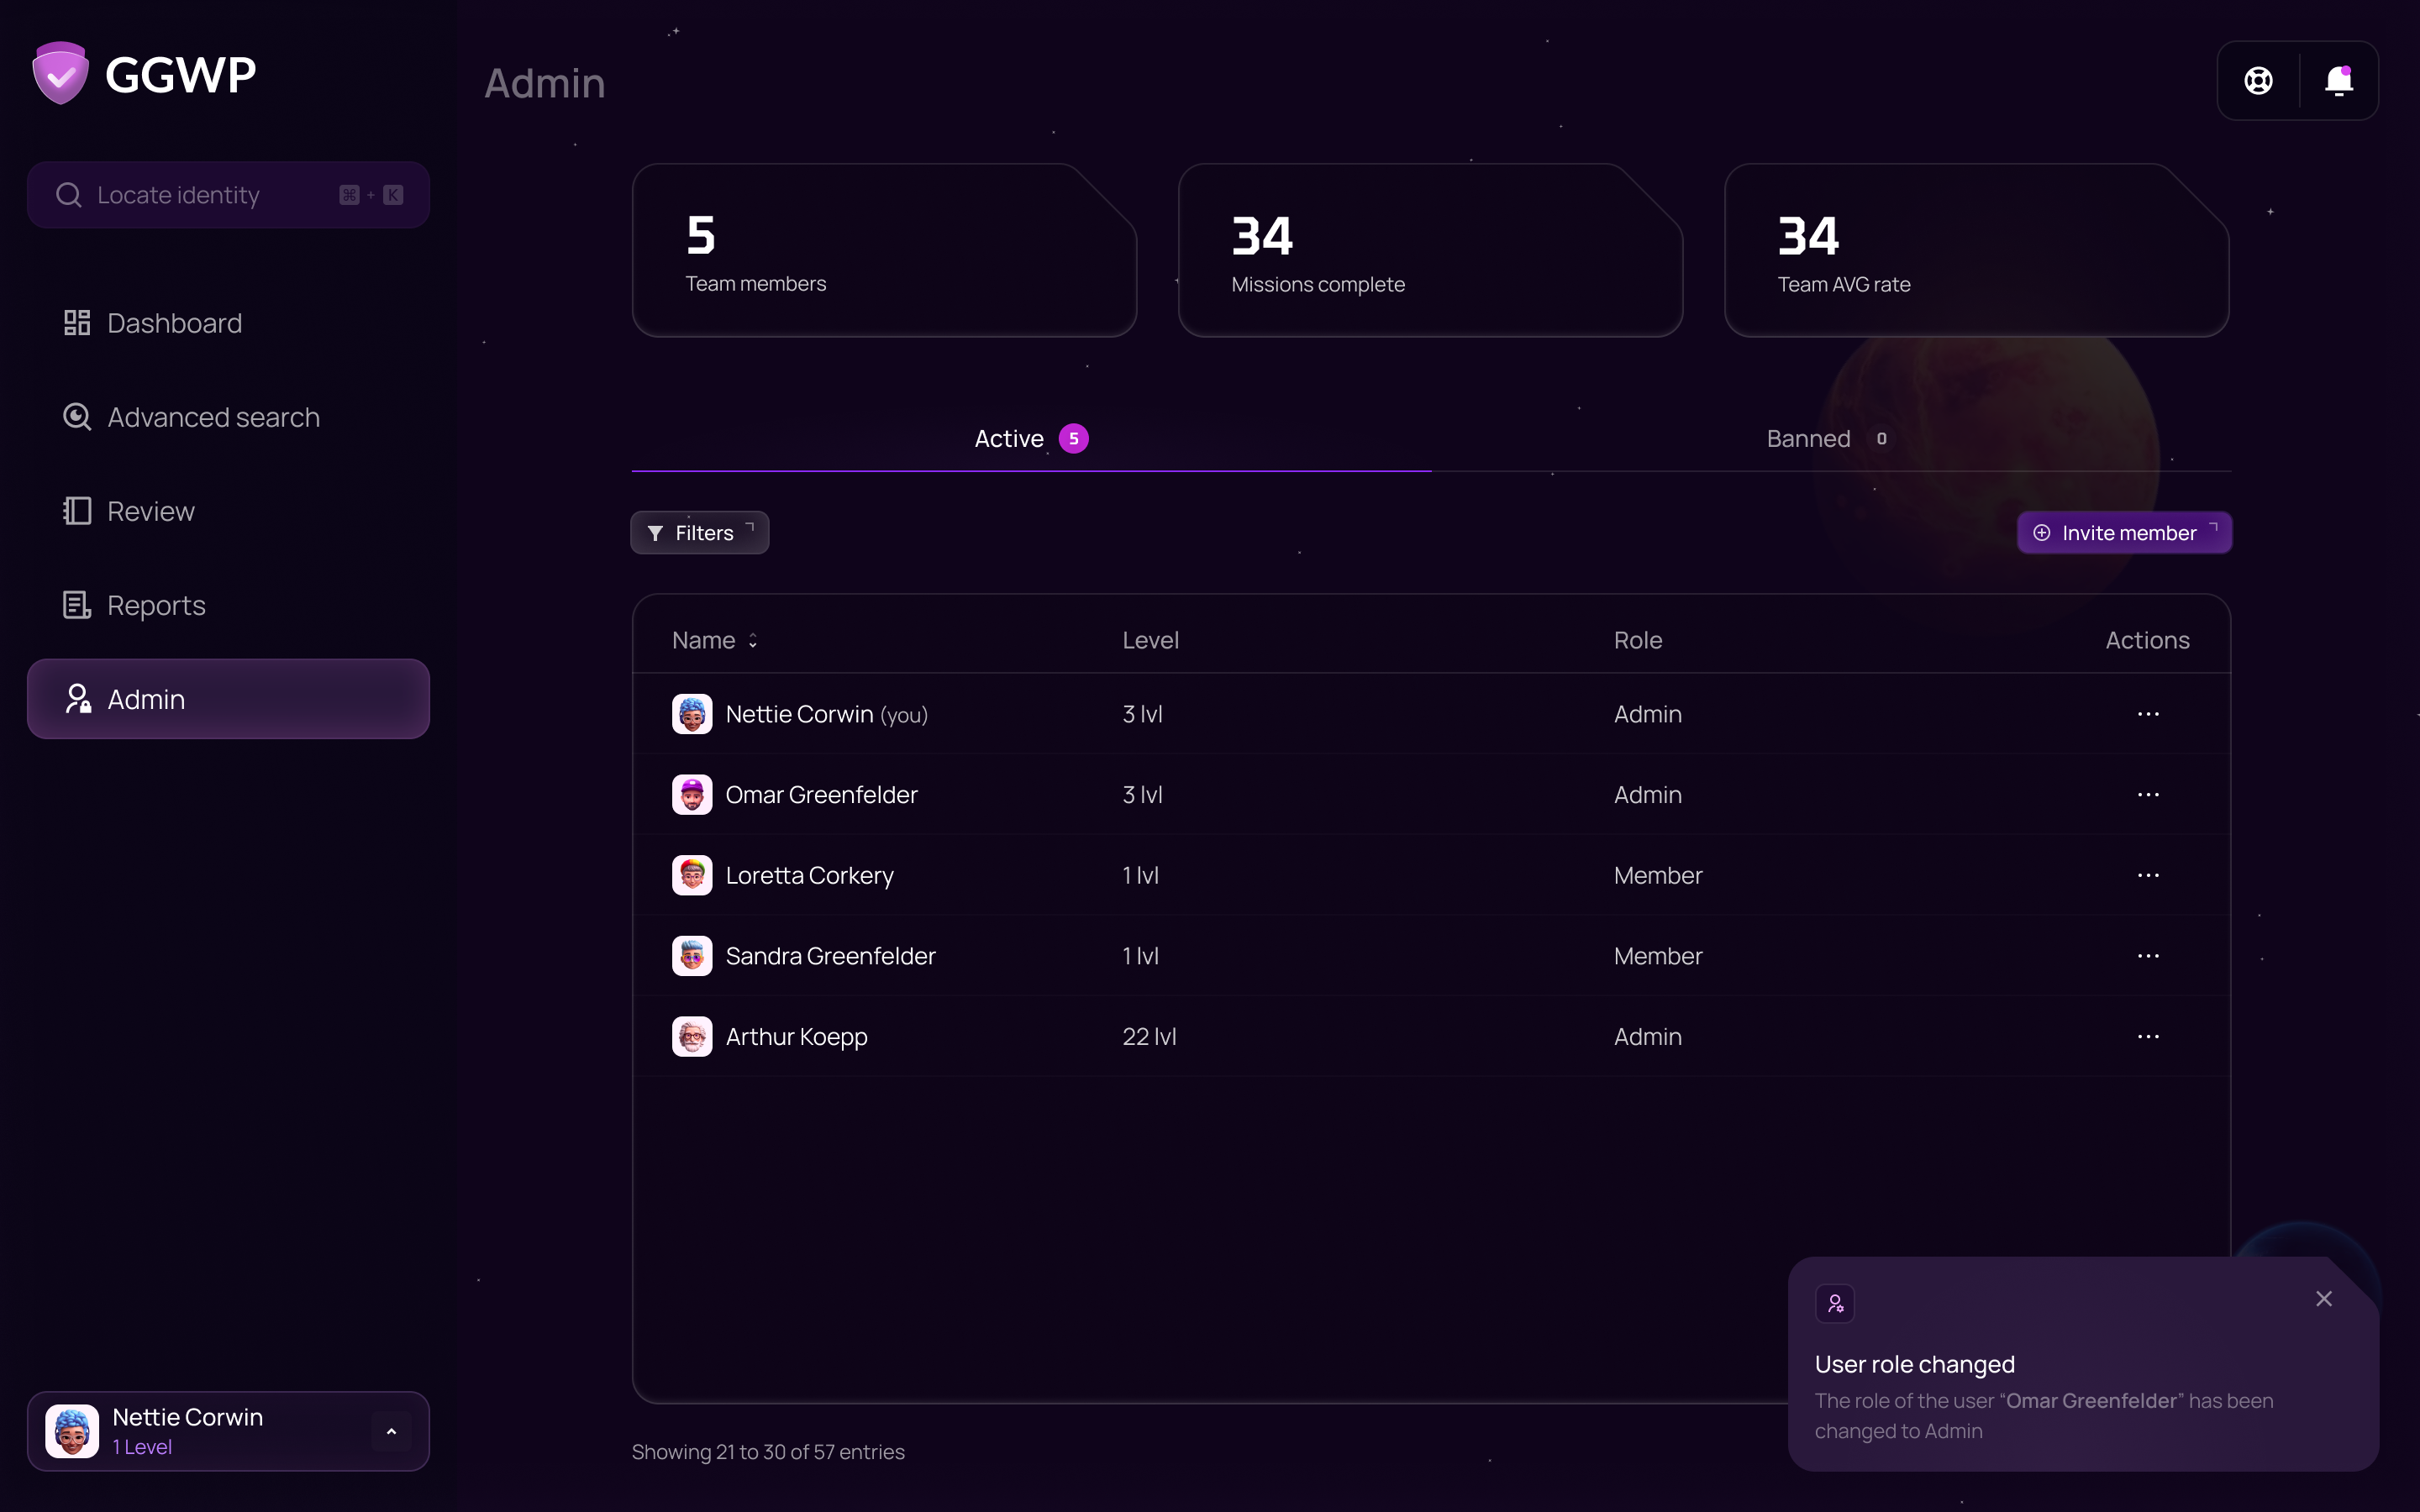
Контроль доступу та адміністрування
Гранулярний рольовий доступ (RBAC), управління підрозділами, відкликання сесій та неблокуючі спливаючі підтвердження (toasts).
Zero-Trust автентифікація та відновлення
Оскільки адміністратори мають повноваження рівня root для відкликання корпоративних машинних ключів, захист акаунтів самих аналітиків від викрадення сесій є критично важливим. Ми спроєктували поетапний флоу двофакторної автентифікації (2FA), оптимізований для безпеки та стійкості до інцидентів:
- Підключення автентифікатора через QR: Висококонтрастний онбординг через QR із резервним 32-значним ручним ключем та прямими посиланнями на підтримувані TOTP-застосунки.
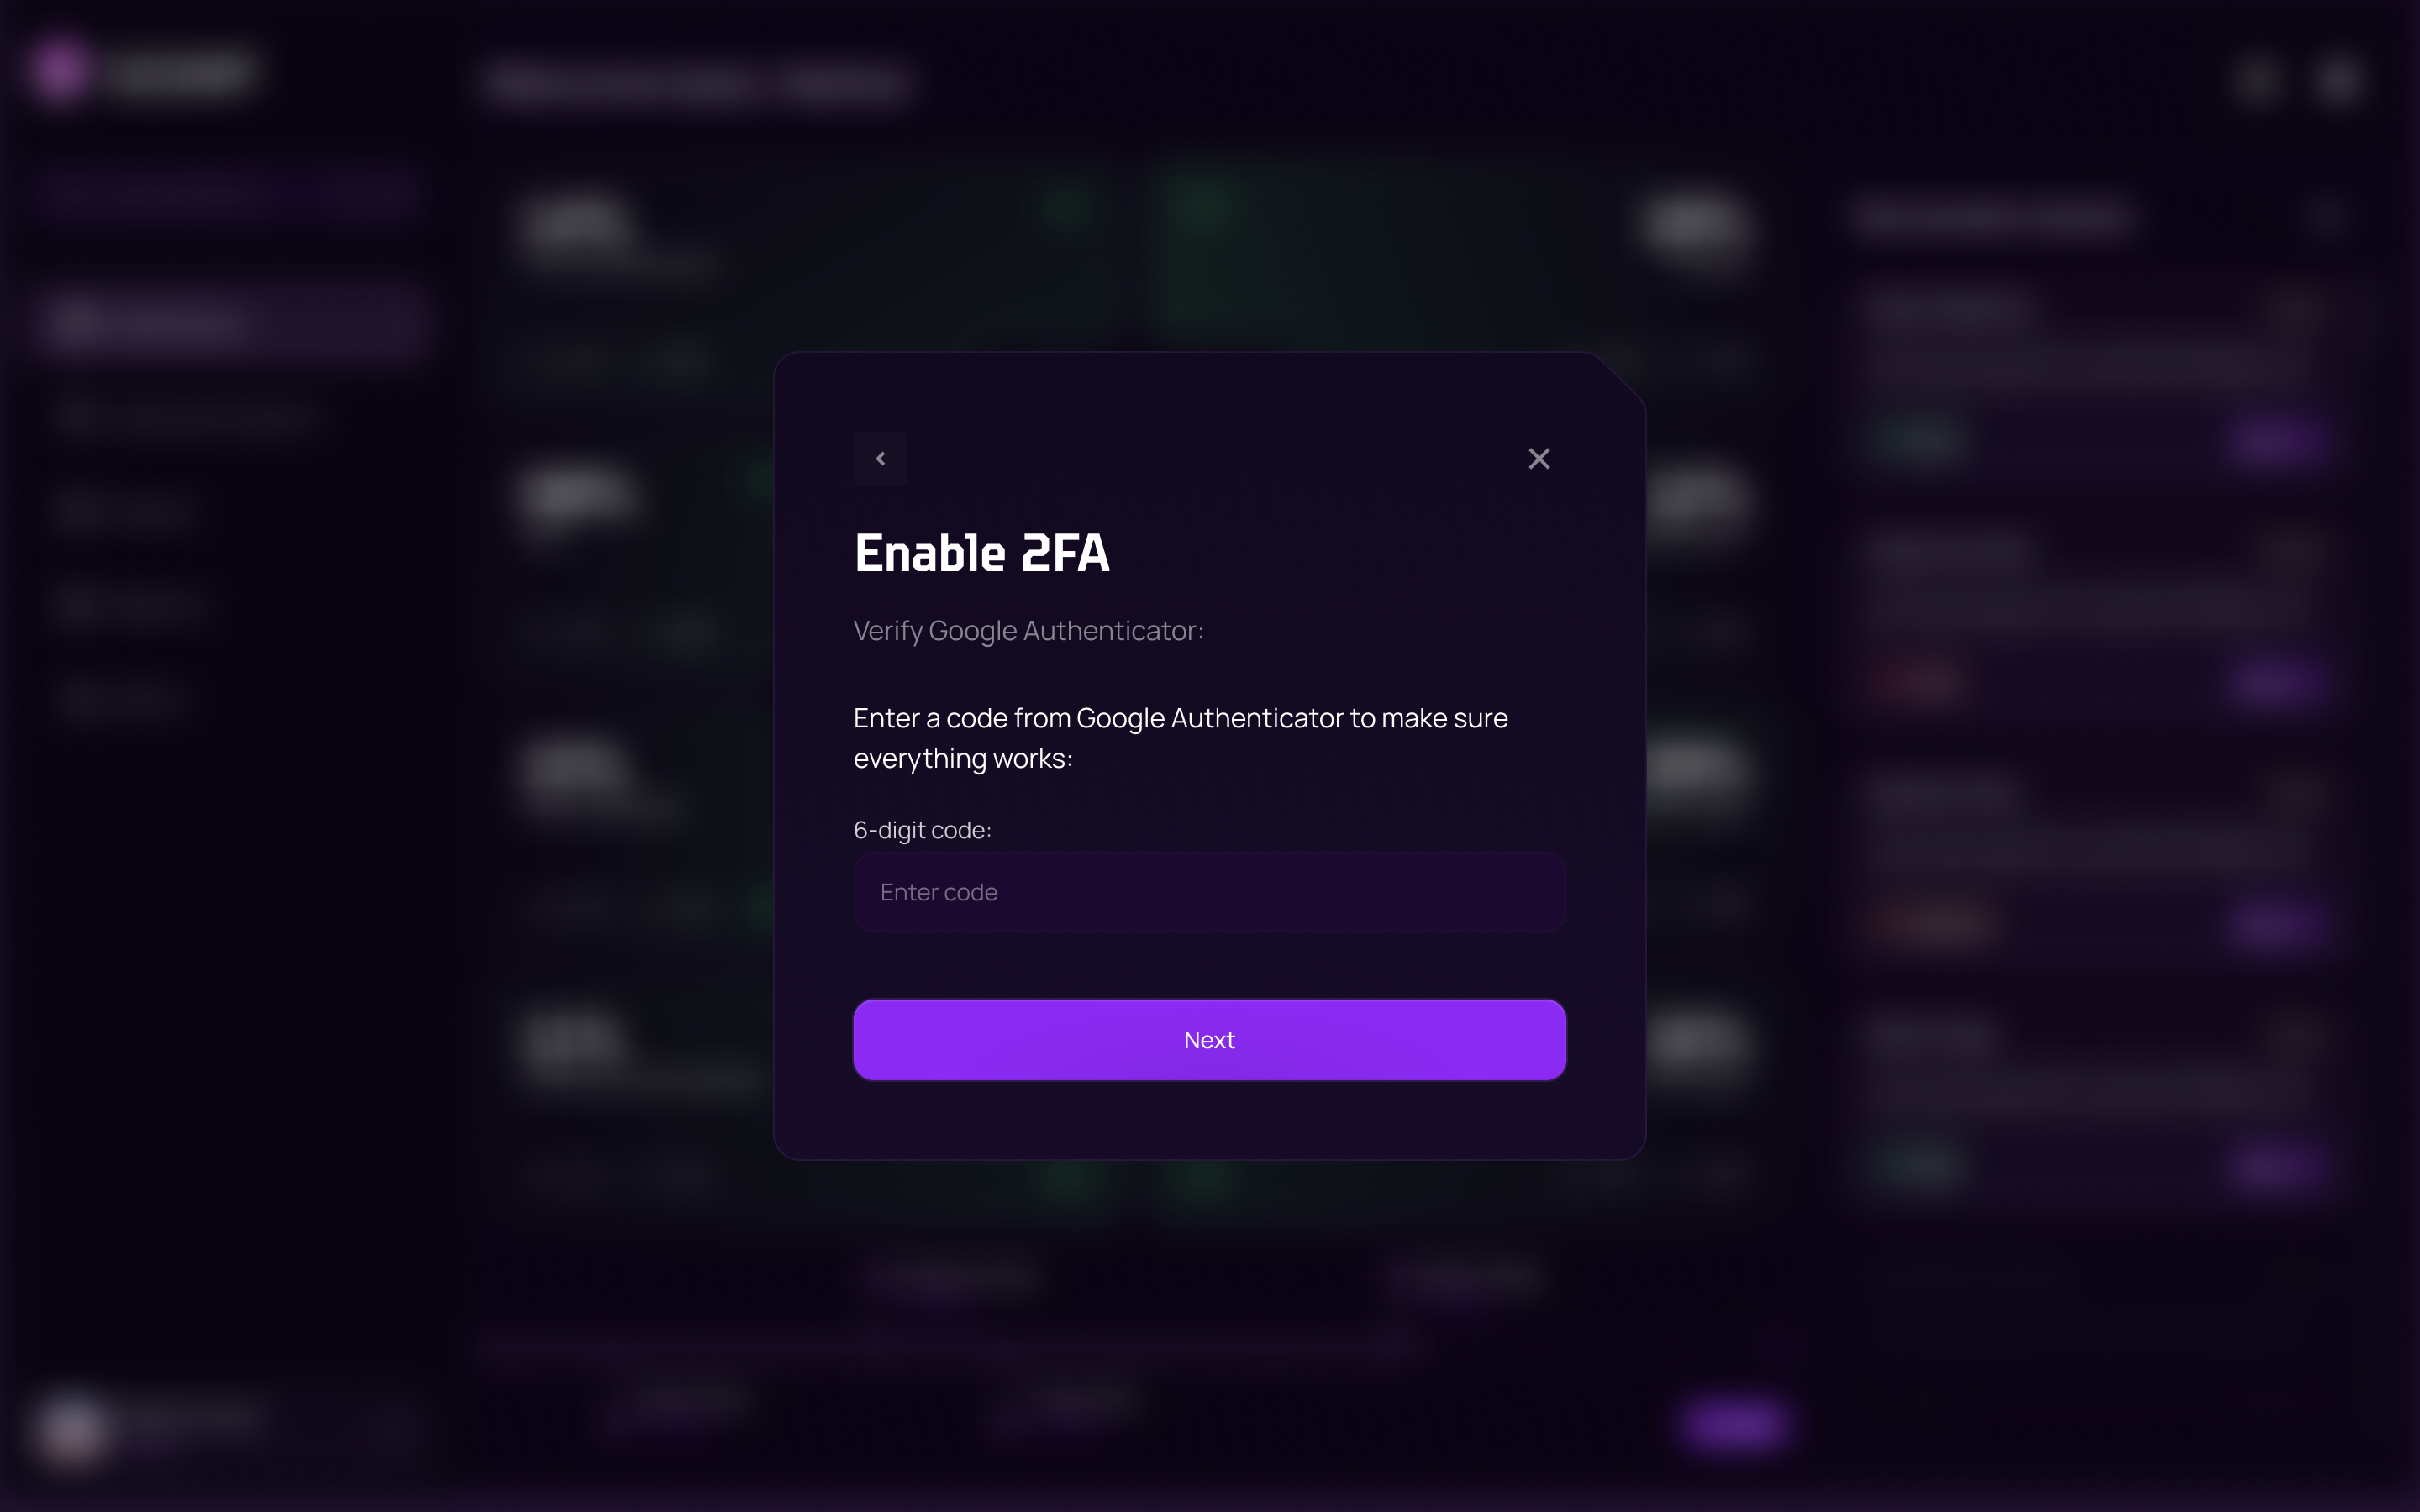
- Перевірка одноразового коду TOTP: Безшовна інтеграція з Google Authenticator та корпоративними TOTP-клієнтами з ергономічним автоформатуванням 6-значного введення.
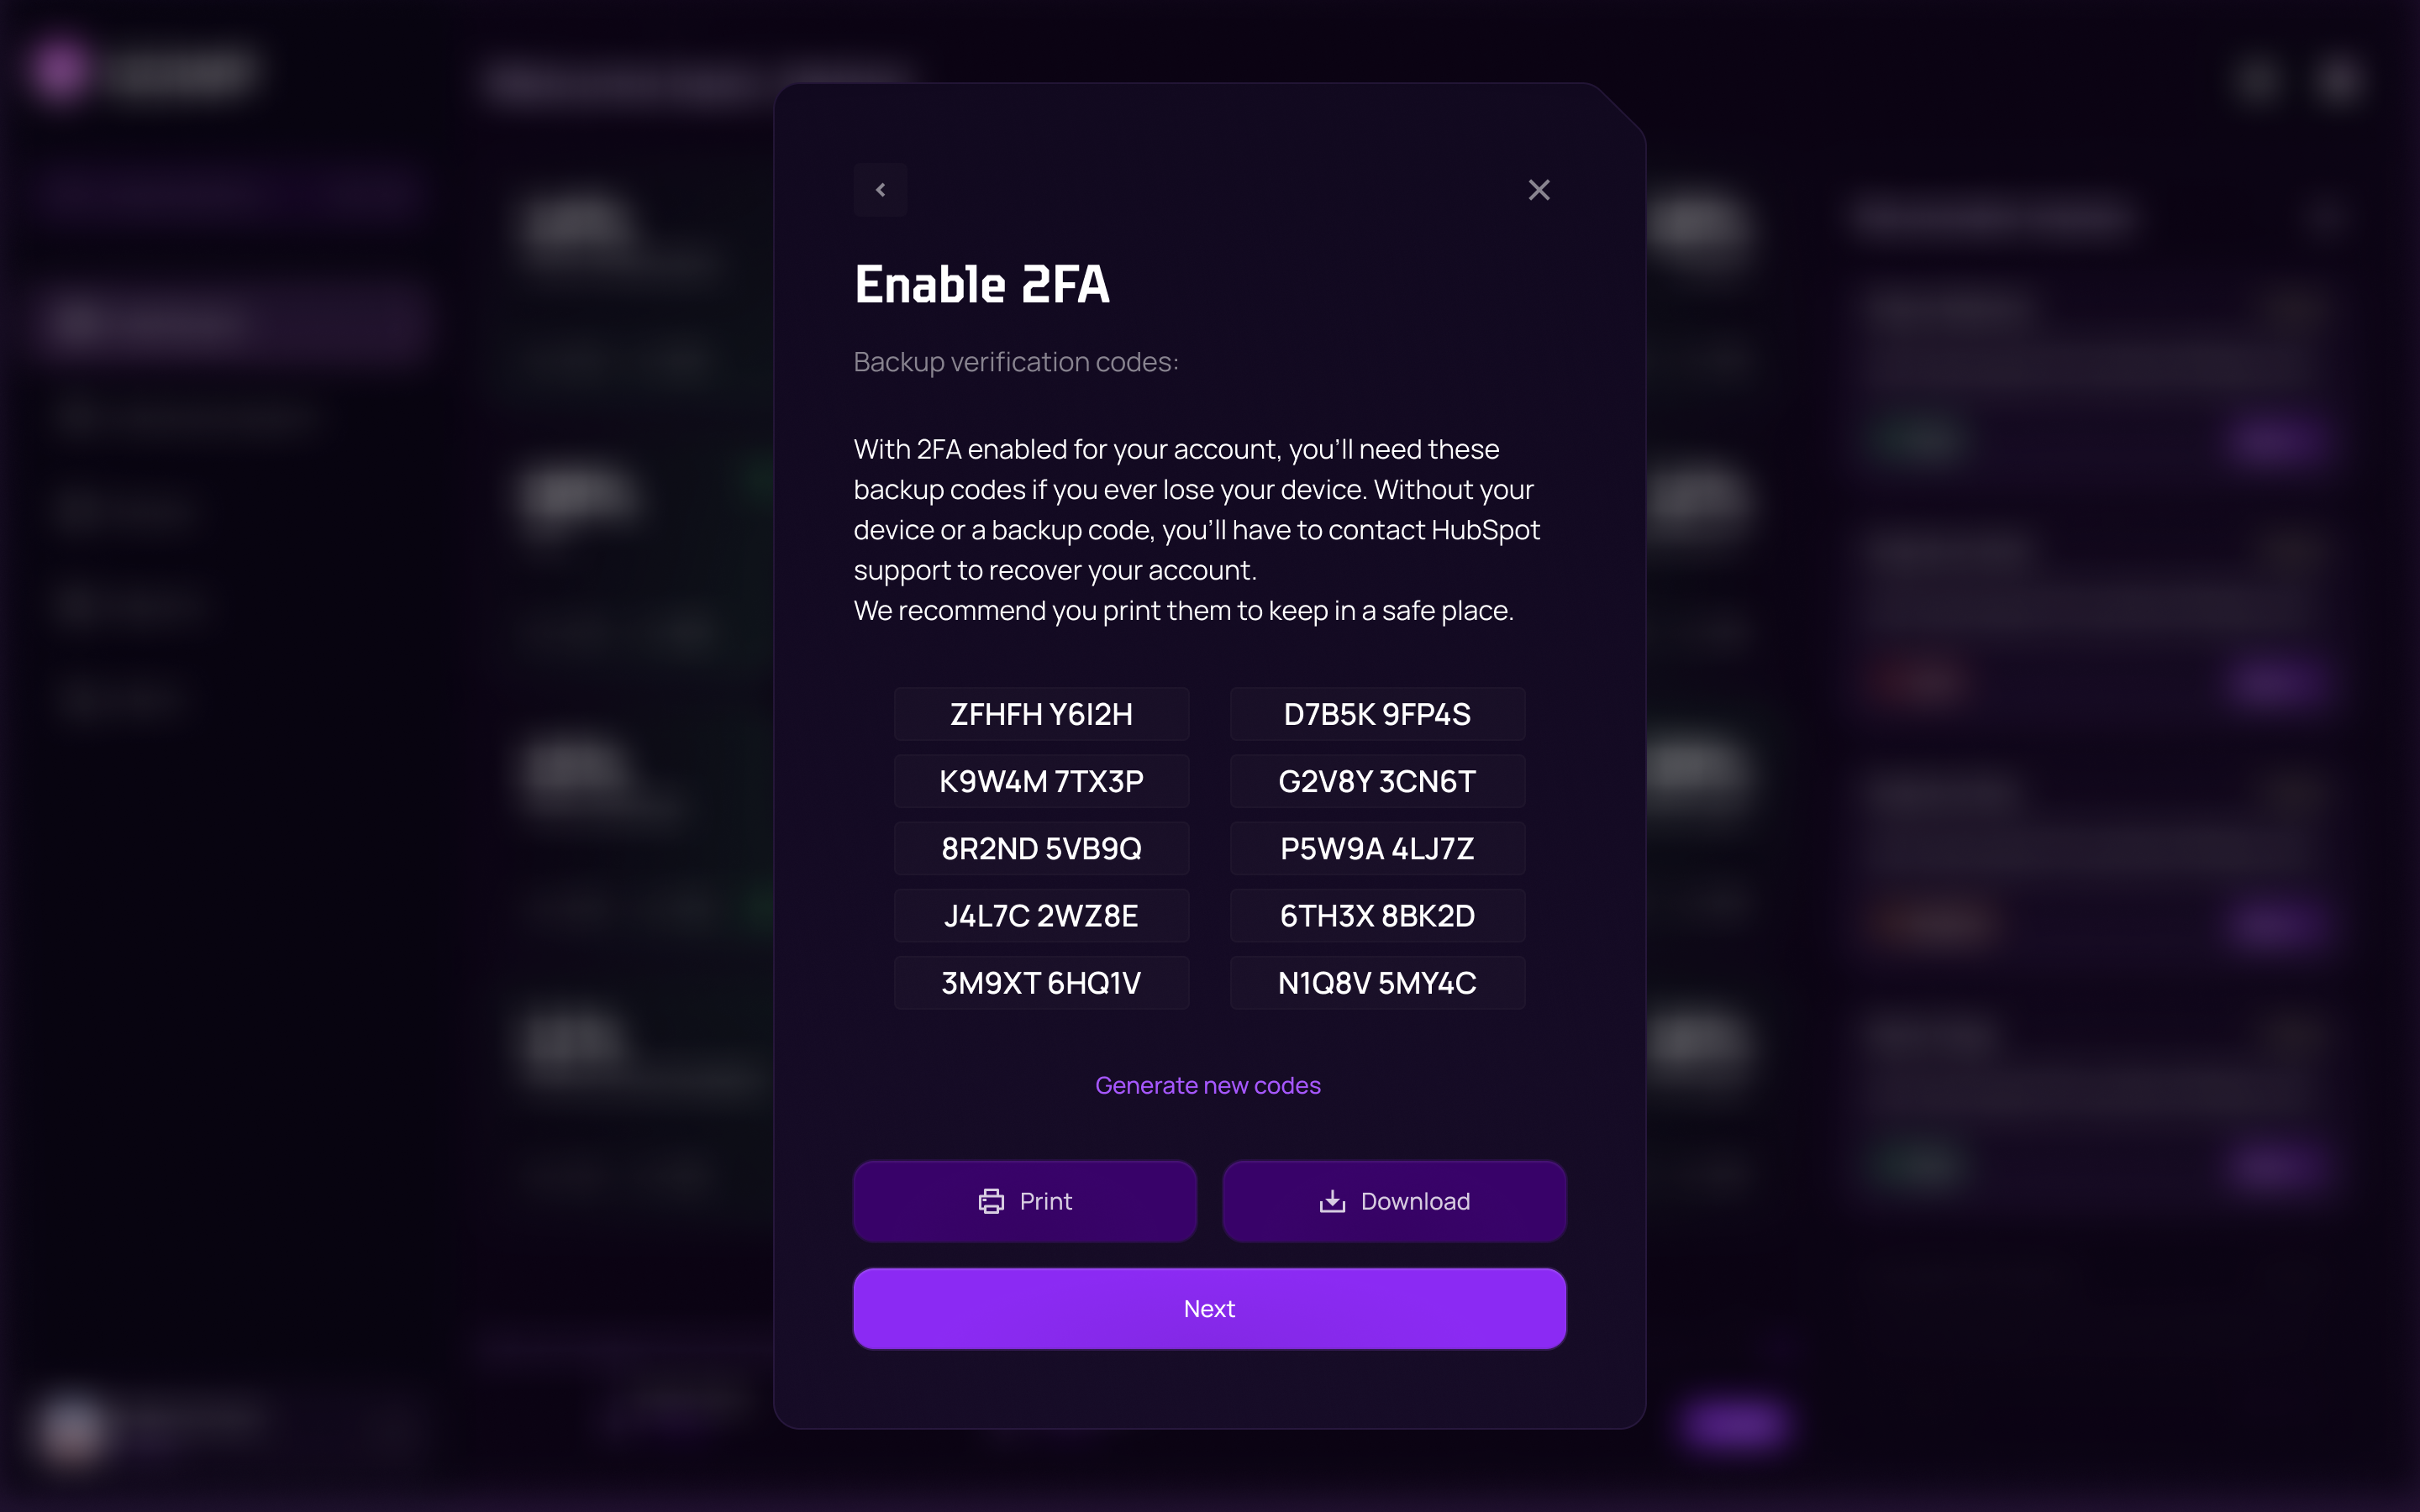
- Офлайн-коди відновлення доступу: Надійний набір криптографічних резервних кодів із можливістю завантаження та друку в один клік, щоб чергові інженери ніколи не втратили доступ під час нічного інциденту.
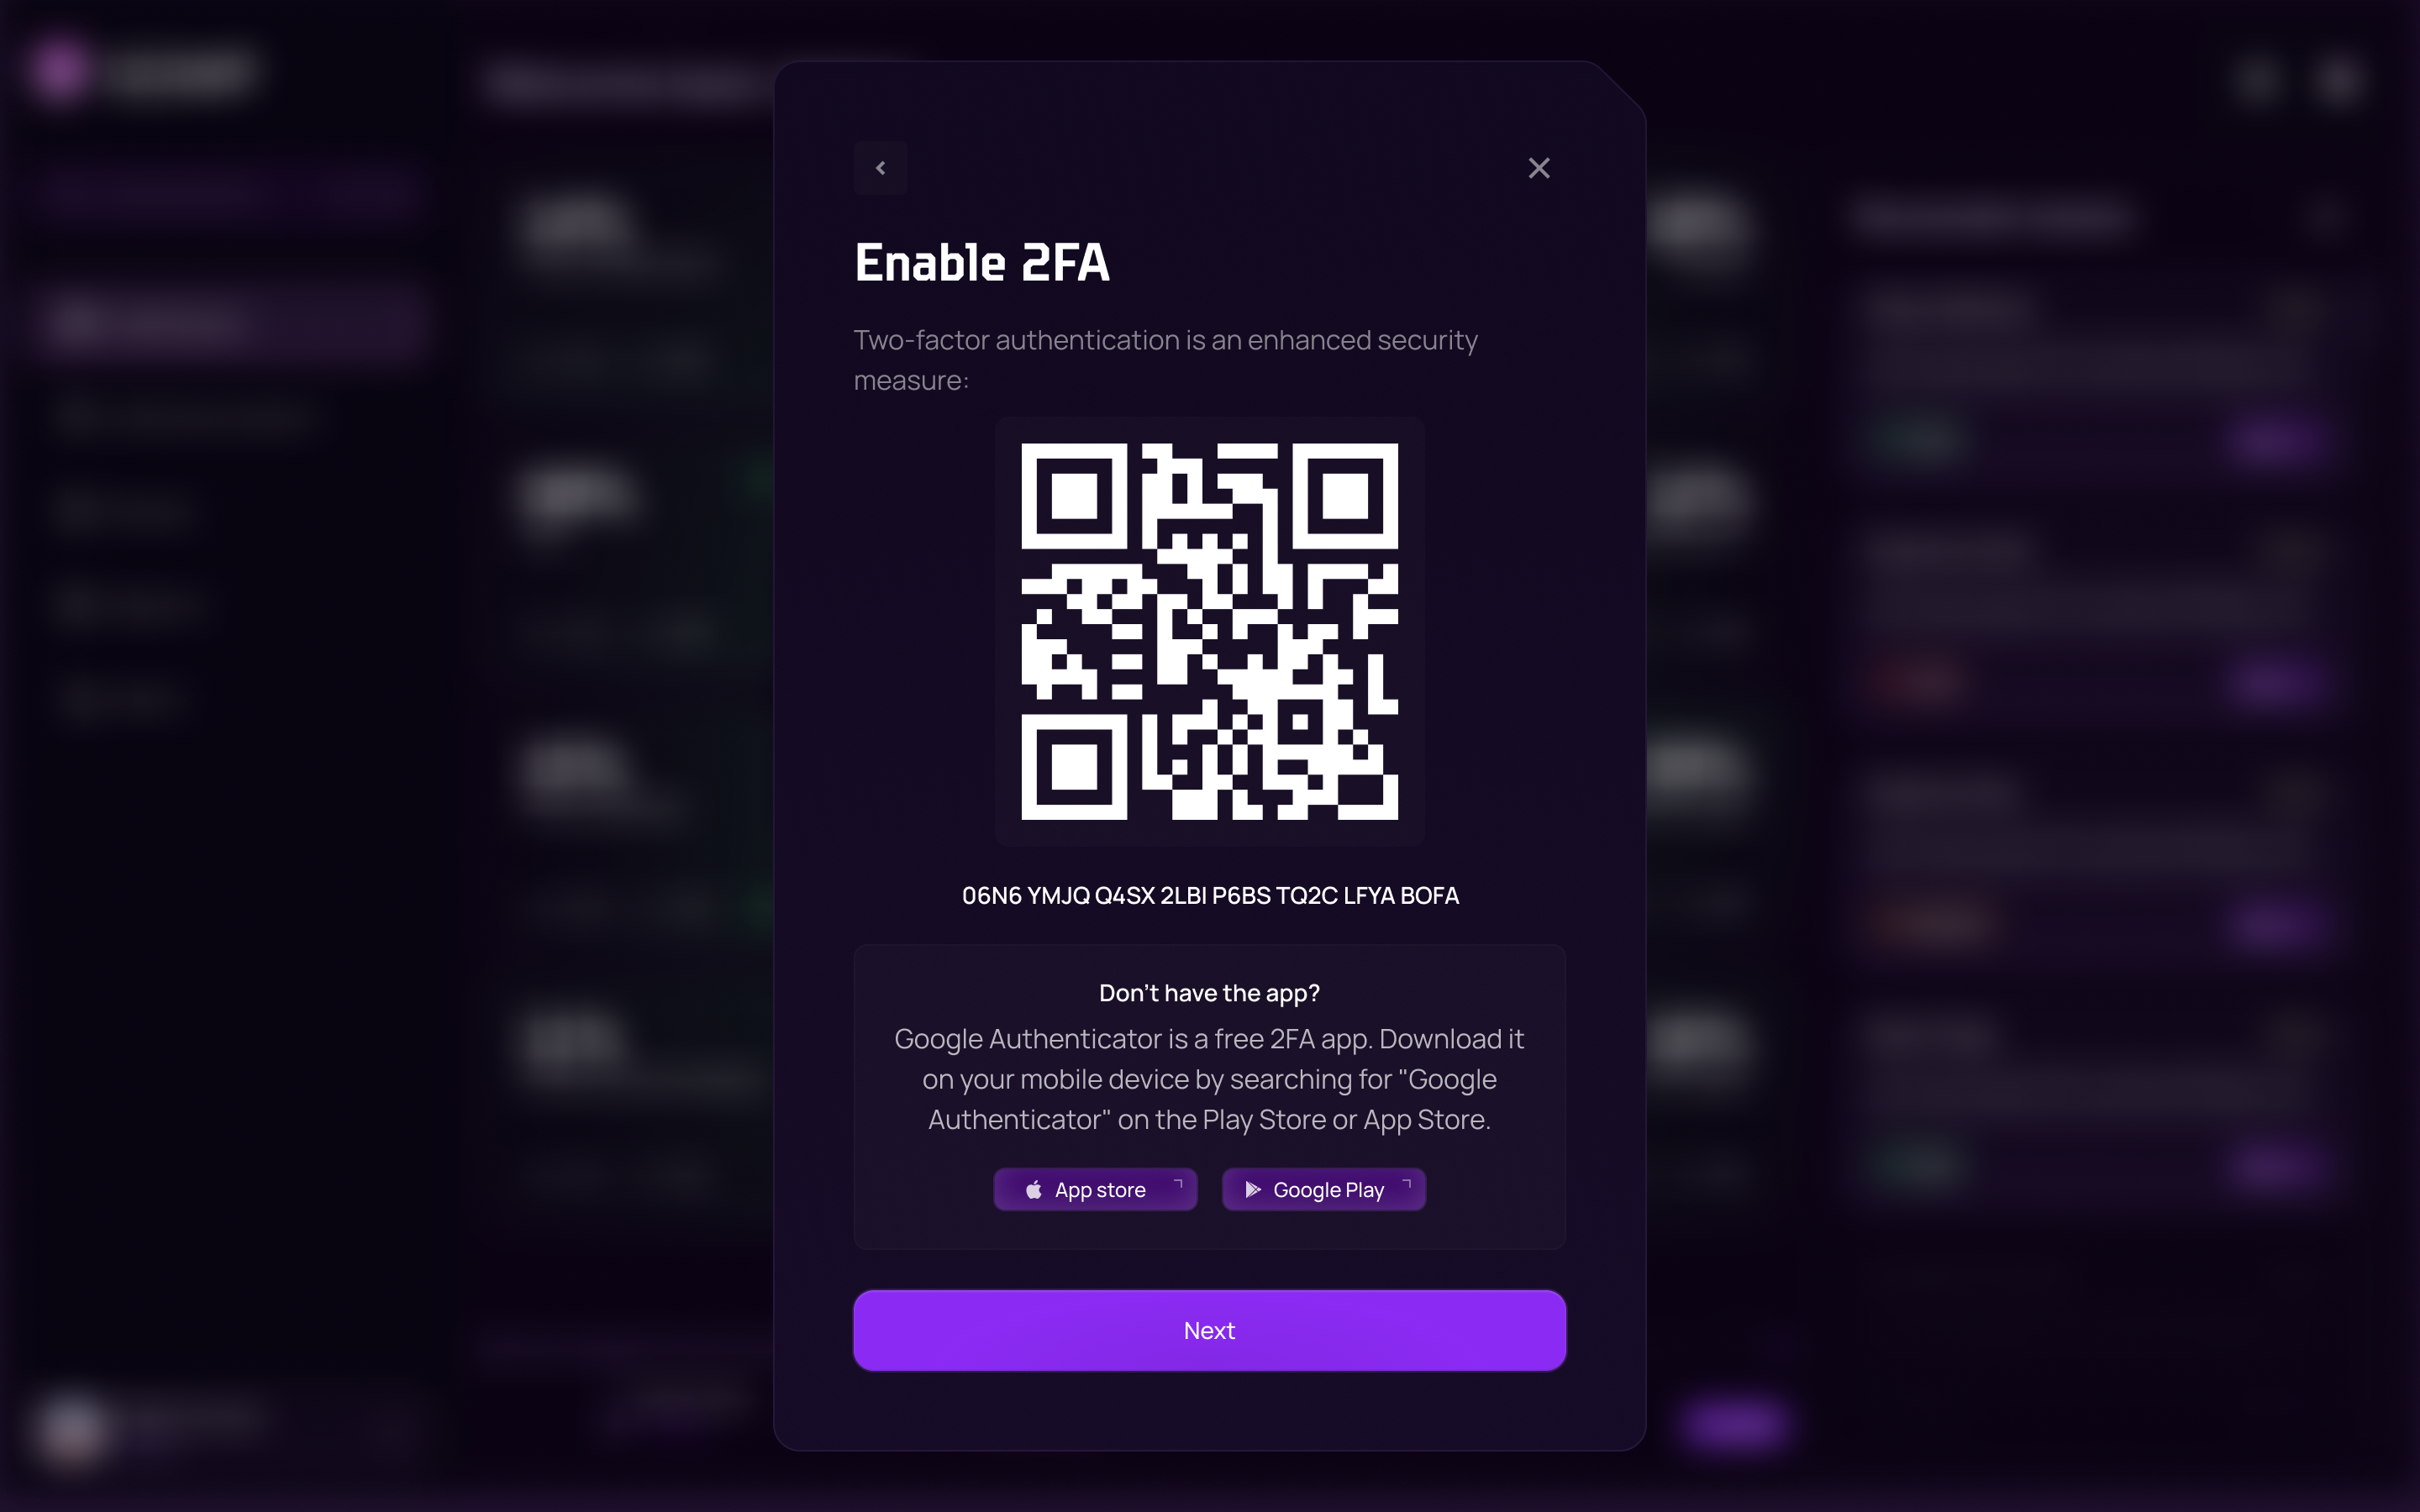
Крок 1: Підключення додатку
Покрокове налаштування зі швидким скануванням QR камерою, копійованим 32-символьним резервним ключем і посиланнями на магазини.
Крок 2: Перевірка TOTP
Сфокусоване модальне вікно з чіткою типографікою, зручним цифровим введенням та миттєвою валідацією помилок.
Крок 3: Коди відновлення
Зашифрована матриця екстрених кодів відновлення з друком в один клік, завантаженням та швидкою регенерацією.
Екосистема та комунікації
Зрілість корпоративного продукту проявляється в тому, наскільки продумано платформа розширюється за межі головної веб-консолі. Ми побудували цілісну екосистему, що охоплює самообслуговування в базі знань, юридичну прозорість та брендовані транзакційні листи:
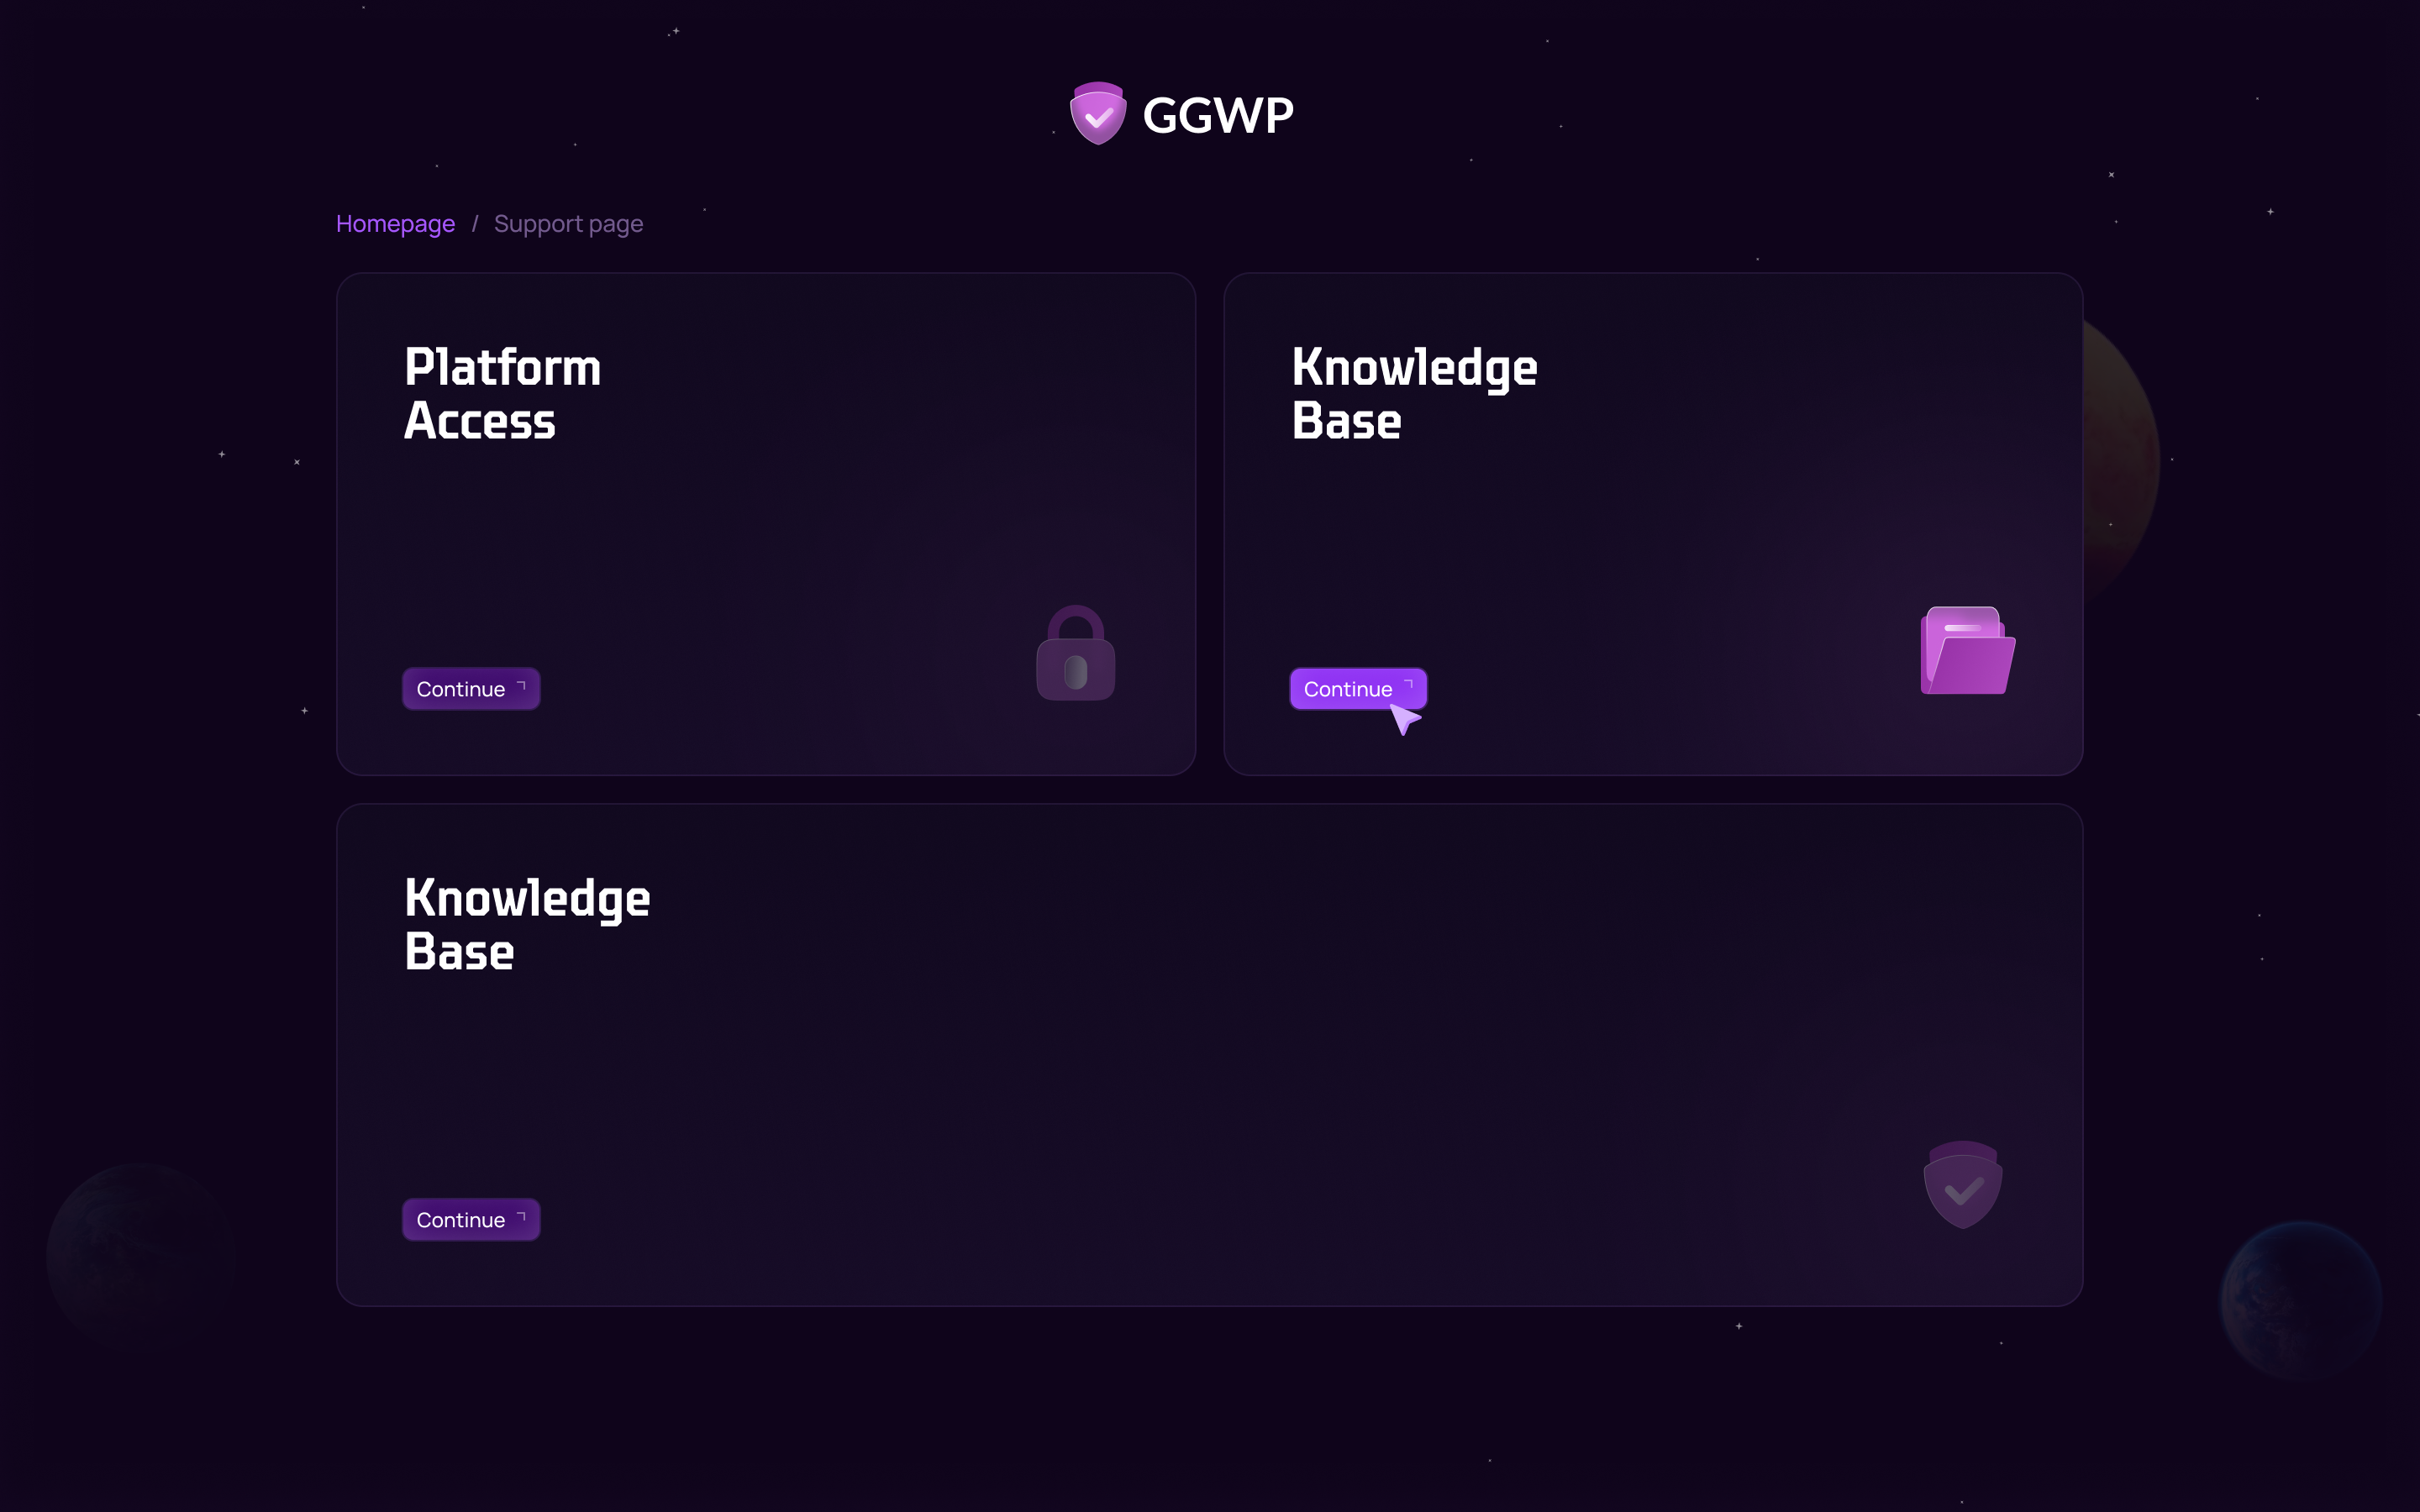
- Центр знань для самообслуговування: Модульні картки доступу (Platform Access, Knowledge Base, Security Assurance), які знижують поріг входу та зменшують навантаження на першу лінію IT-підтримки.
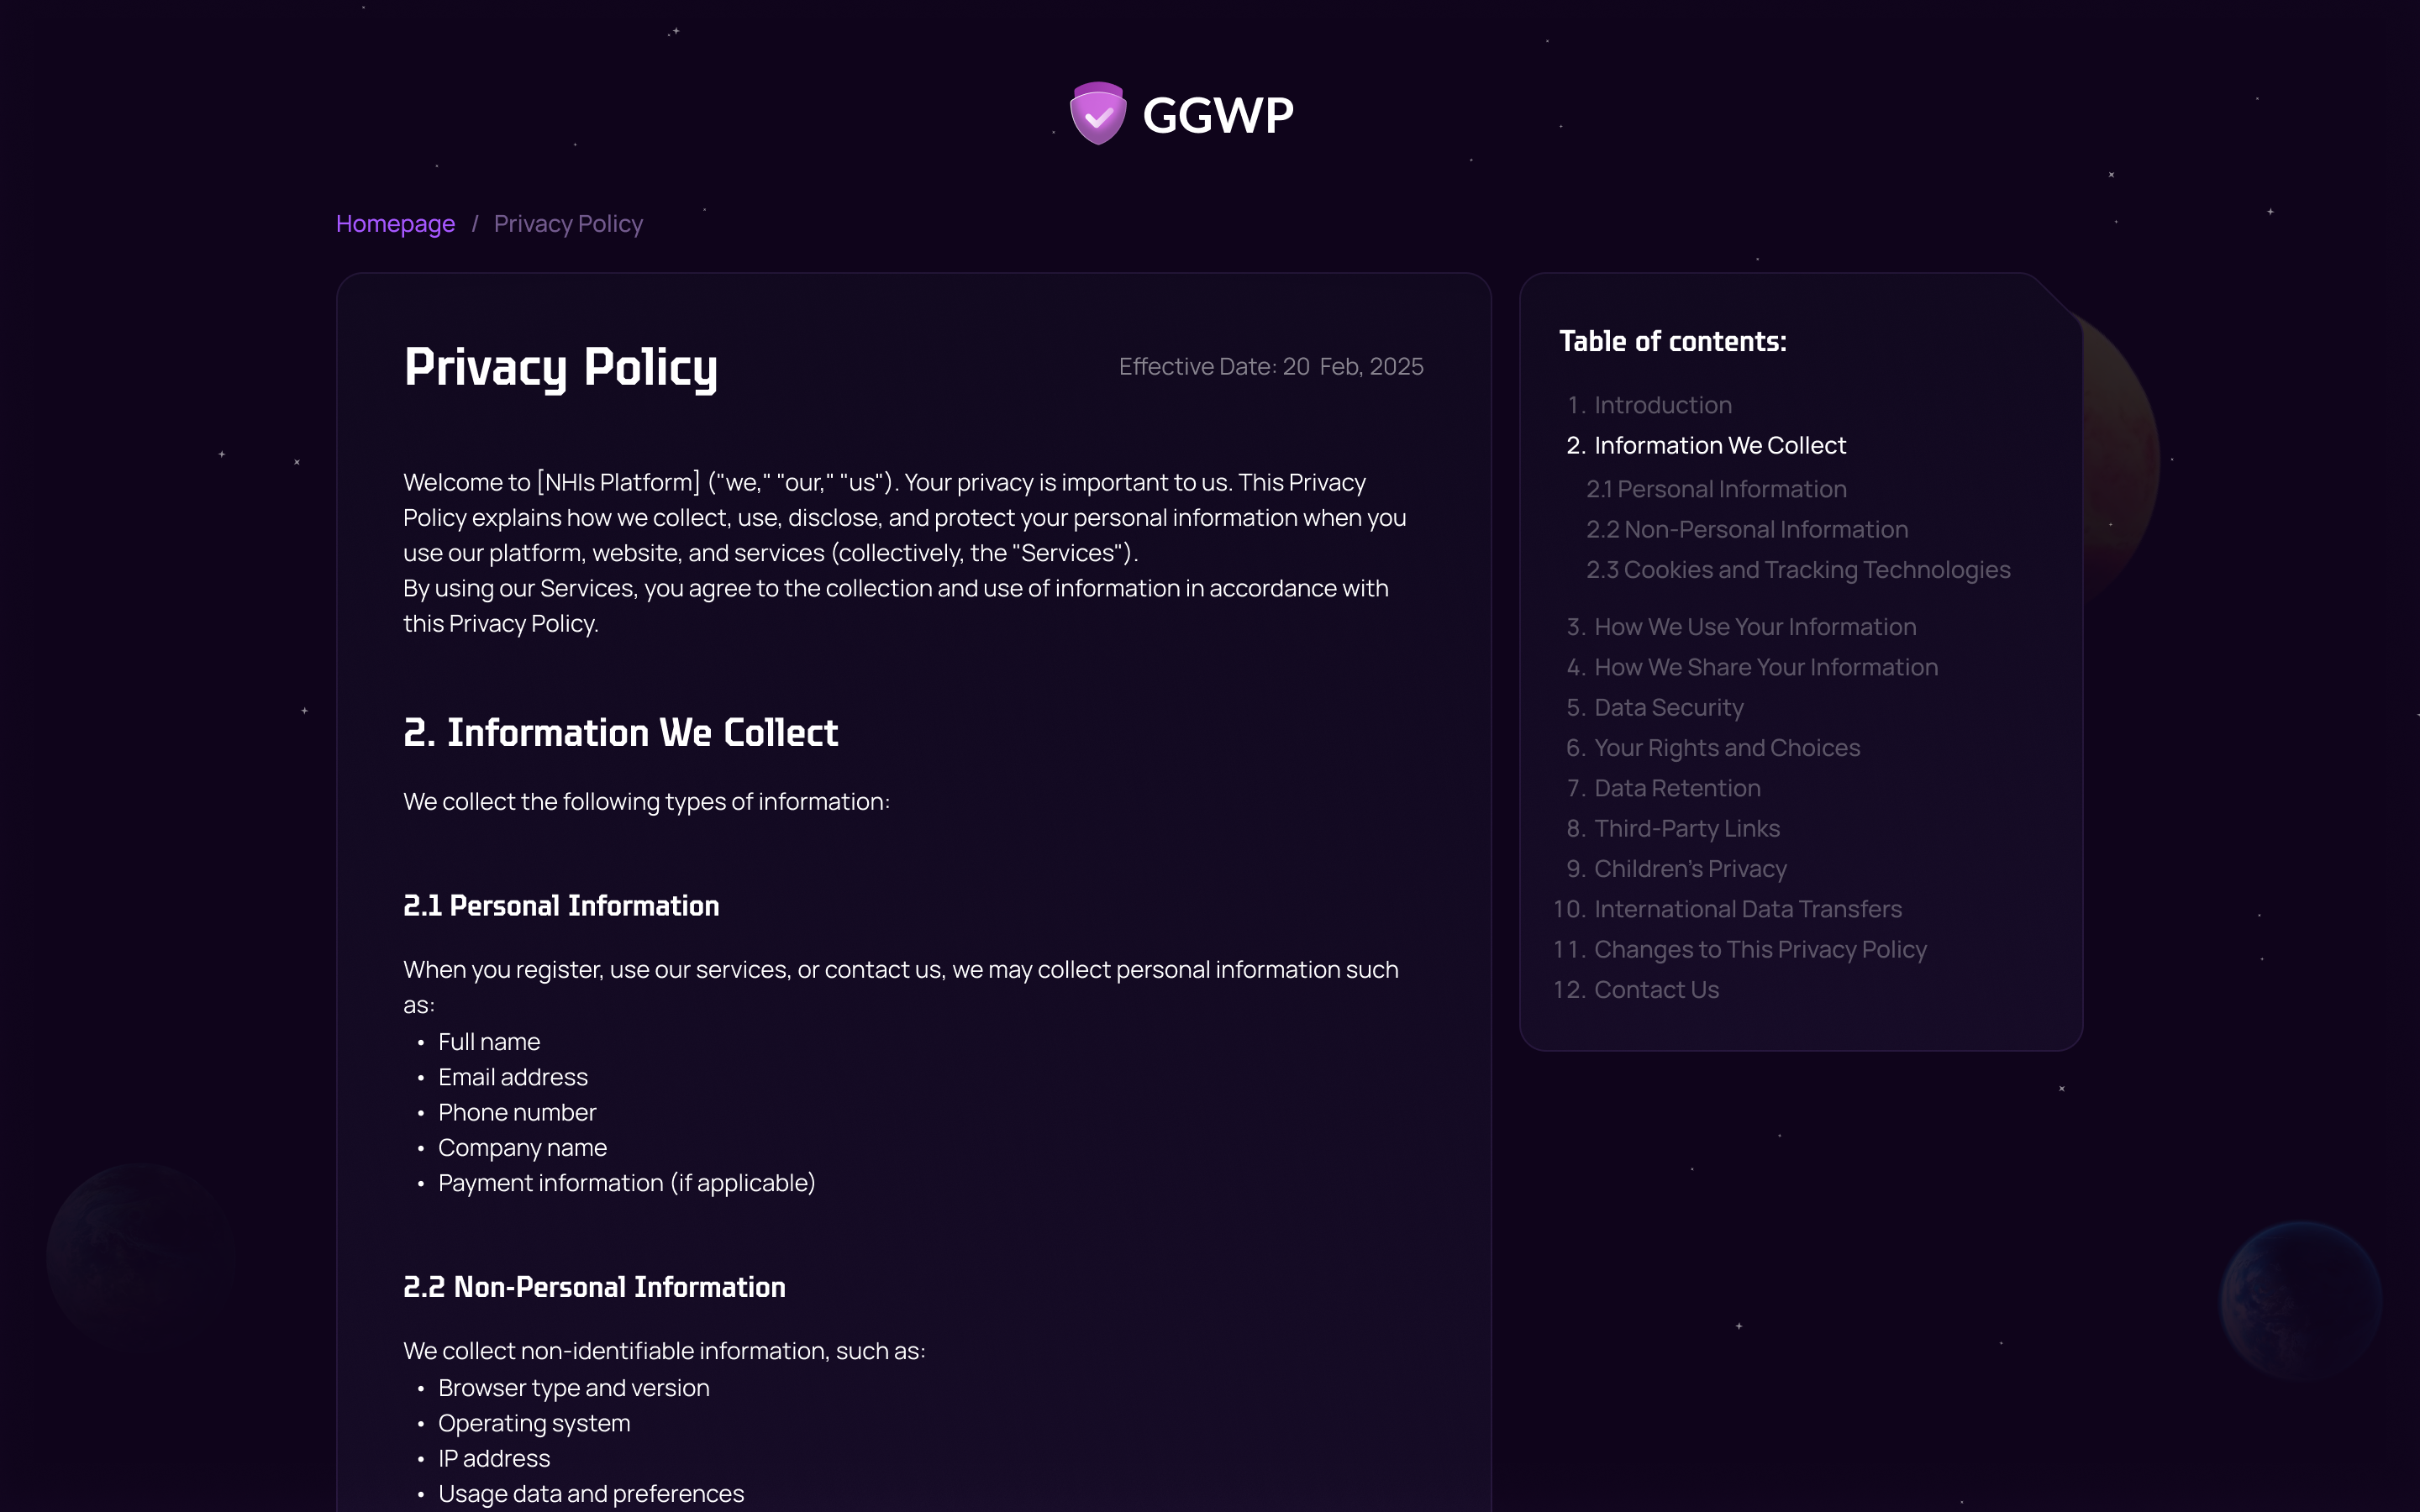
- Юридична документація та комплаєнс: Структуровані документи (Політика конфіденційності, гарантії SOC2, фреймворки GDPR) зі зручним закріпленим змістом для швидкої навігації аудиторів.
- Транзакційні та системні email-повідомлення: Шаблони листів у темній темі (запрошення до команди, коди відновлення), що продовжують тактичний брендинг і пропонують чіткі цільові дії прямо в поштовій скриньці аналітика.
Центр корпоративної підтримки та знань
Трисекційний портал ресурсів із прямим доступом до ранбуків, рекомендацій щодо SLA та документації комплаєнсу.
Юридична та регуляторна документація
Зручна верстка документів із відстеженням активного розділу, навігаційним ланцюжком і швидкими переходами для офіцерів безпеки.

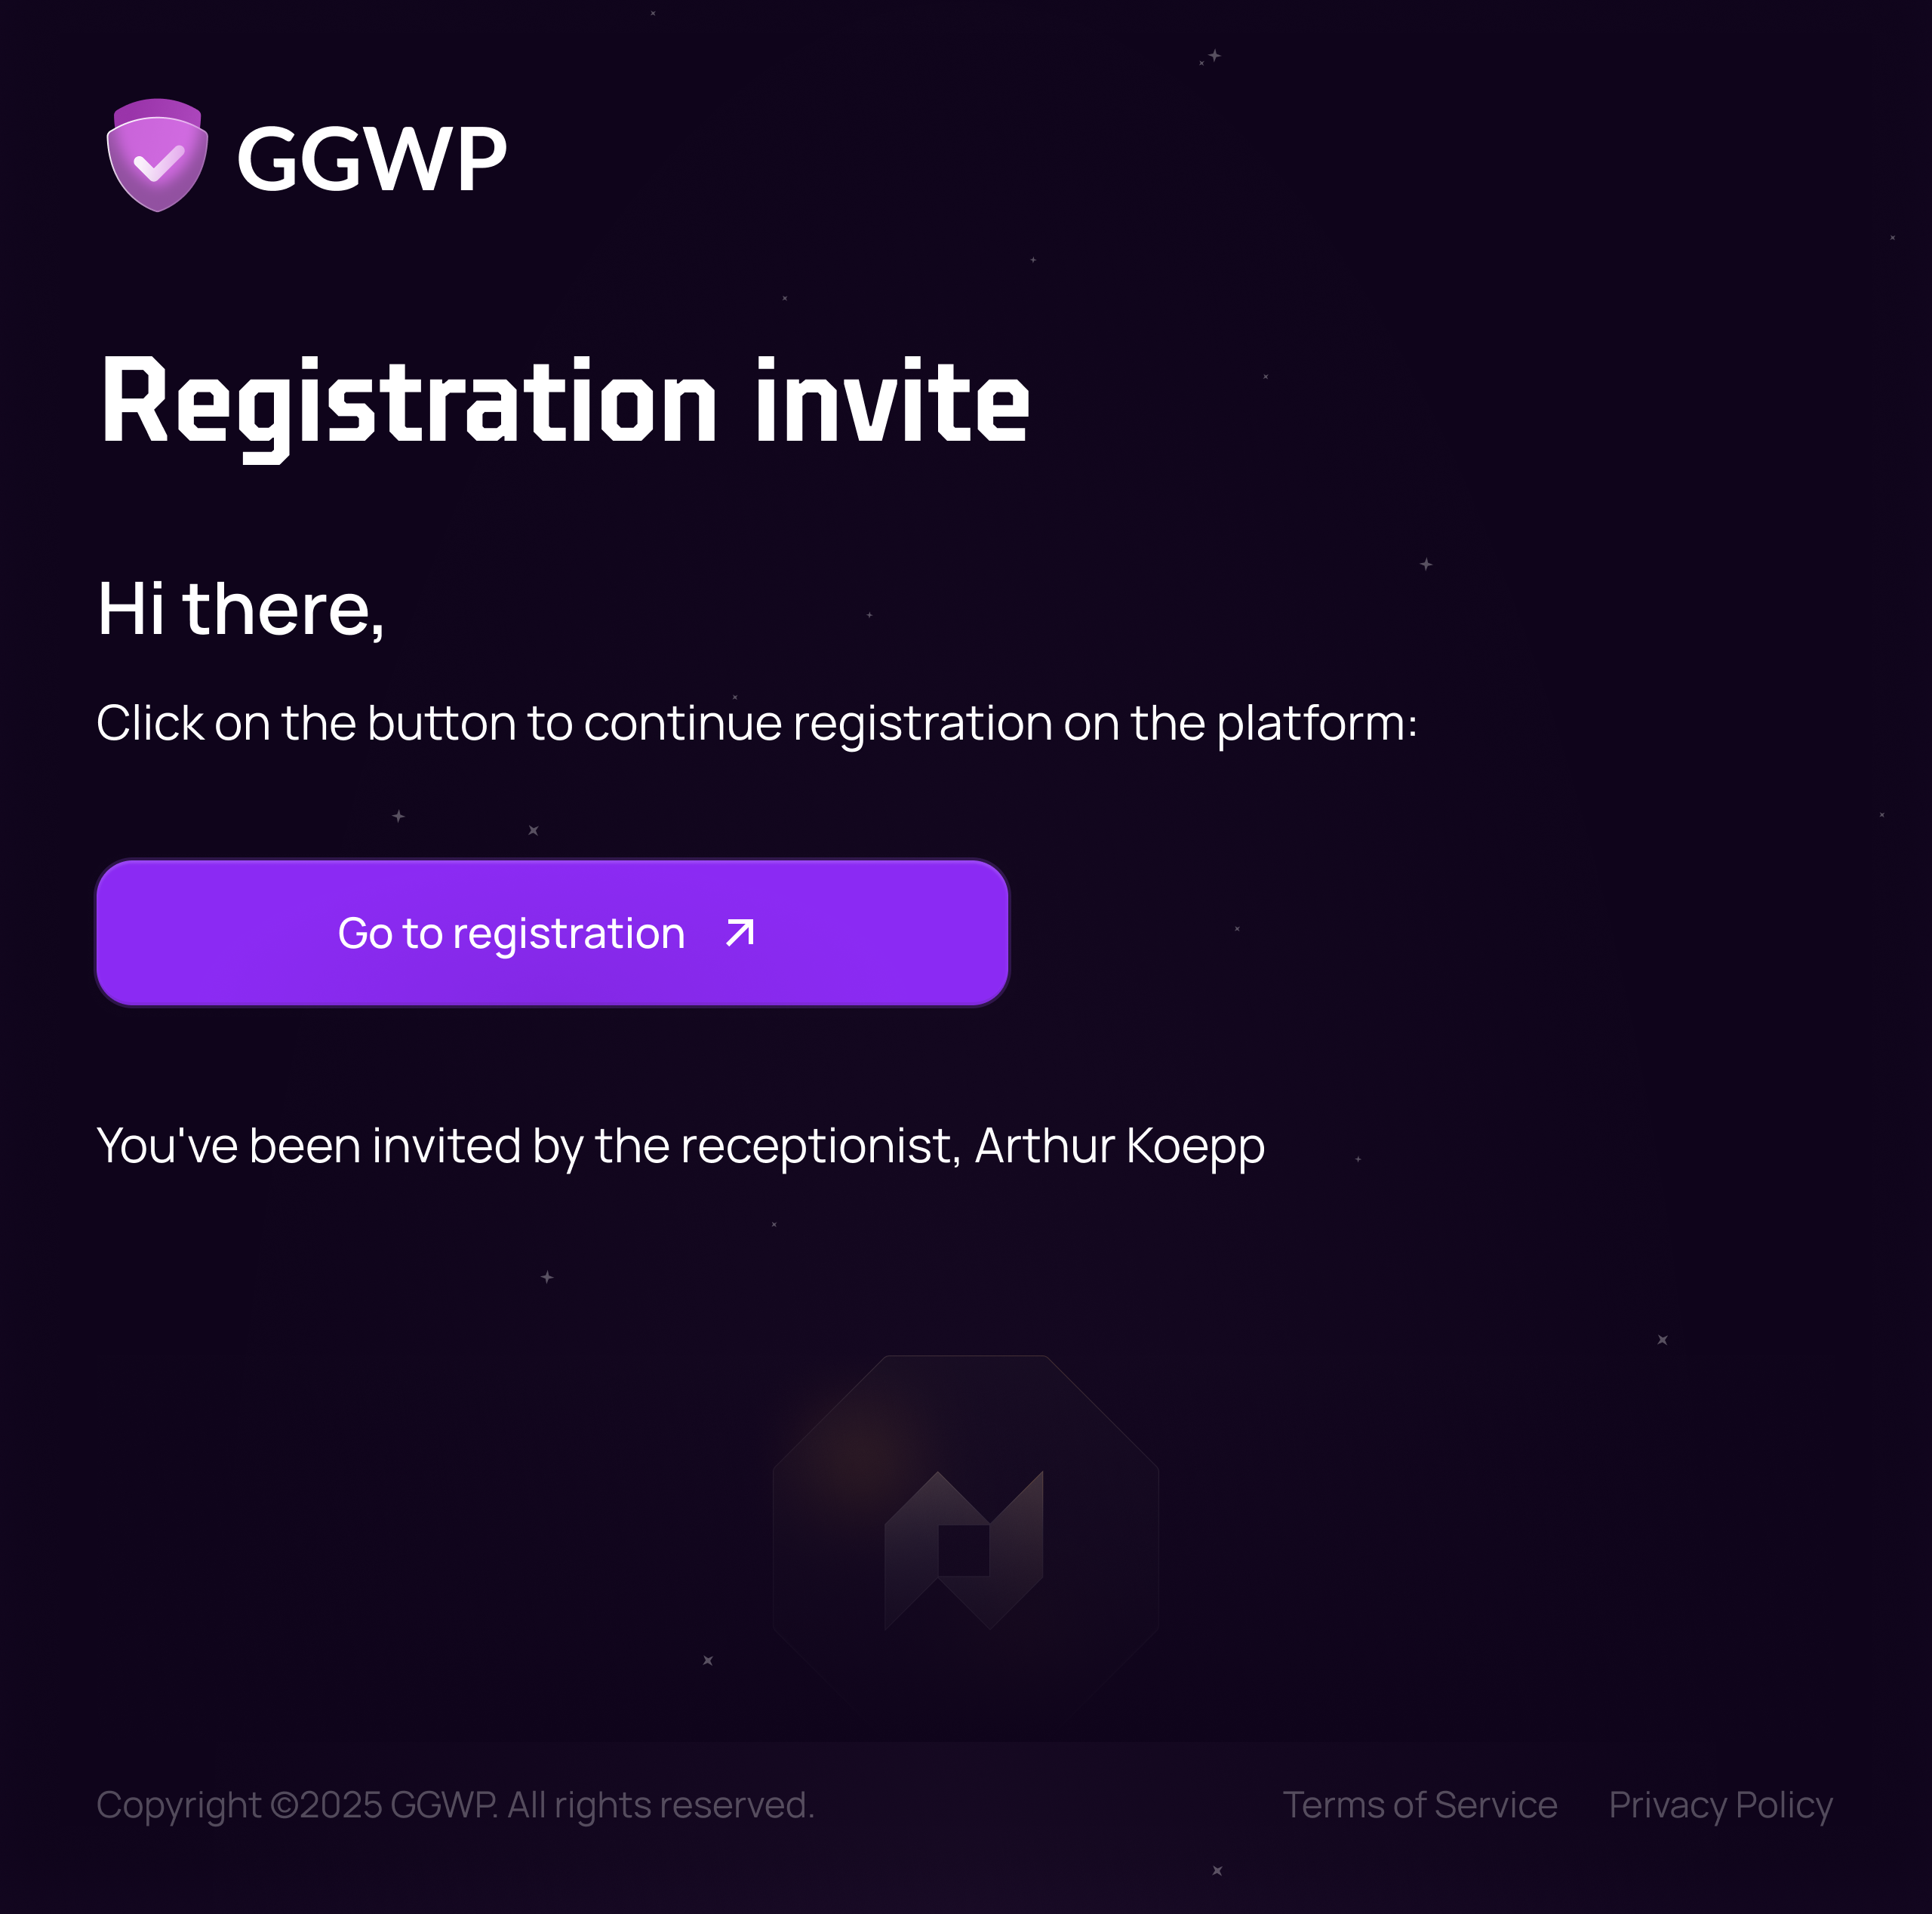
Запрошення до реєстрації та онбордингу
Оптимізований процес корпоративного запрошення з інформацією про автора інвайту, контекстом воркспейсу та налаштуванням доступу в один клік.
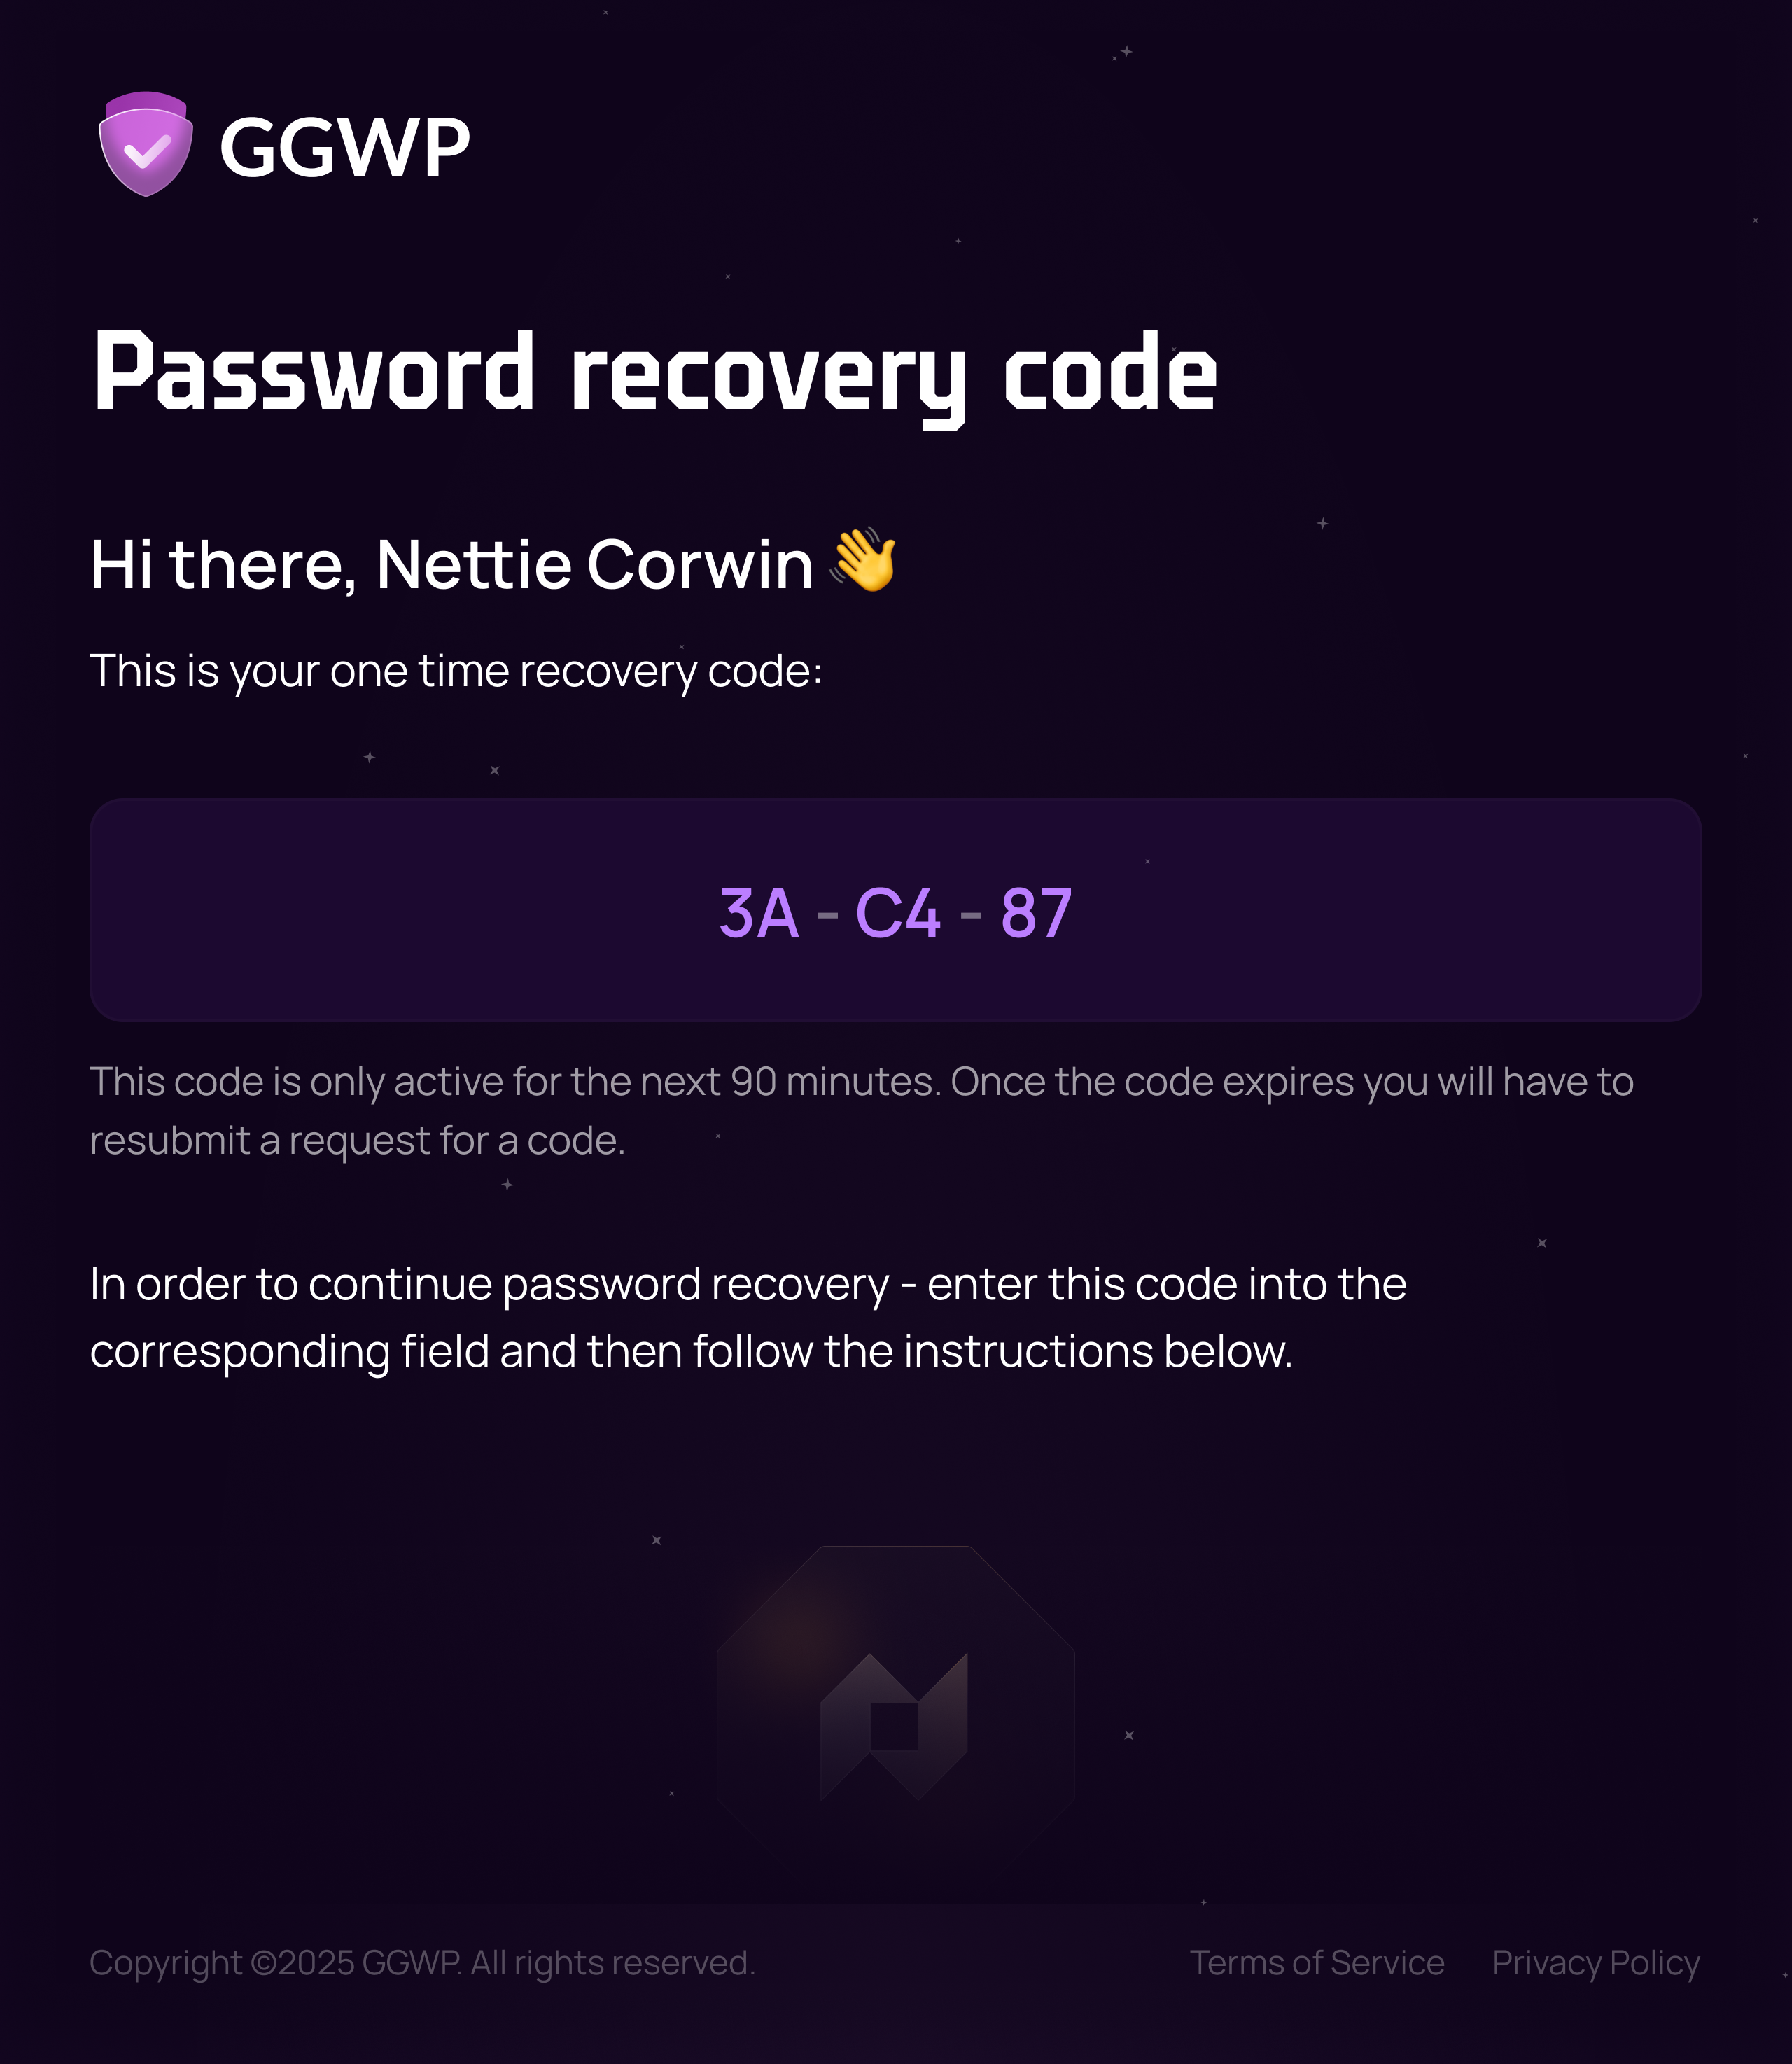
Безпечна верифікація та скидання пароля
Токен аварійного відновлення з обмеженим часом дії, висококонтрастним буквено-цифровим форматуванням, попередженням про термін дії та інструкціями для надзвичайних ситуацій.
Мобільний досвід
Кіберзагрози не чекають, поки аналітики сядуть за робочі столи. Сигнали про критичні компрометації часто спрацьовують серед ночі. Якщо черговий інженер з безпеки не може оперативно розібратися зі сповіщенням, оцінити радіус ураження та відкликати ключ просто зі свого смартфона, збитки від атаки зростають у геометричній прогресії.
Ми розробили спеціальний мобільний інтерфейс нативного рівня для всієї функціональної екосистеми:
- Телеметрія тактичного HUD: Адаптували 8-осьовий октагон ризиків у зручну вертикальну структуру під один палець для миттєвої оцінки ризиків організації без горизонтального скролу.
- Радіус ураження сутності: Закріпили критичні фактори загроз (програми-вимагачі, шантаж, витоки даних) та області дозволів безпосередньо на першому екрані.
- Ранбуки усунення інцидентів: Покрокові процедури мінімізації загроз із перевіркою SIEM та ротацією API-ключів в 1 дотик.
- Блокування сесій у режимі Zero-Trust: Екстрене відкликання облікових даних та ізоляція підозрілих акаунтів із неблокуючими тост-повідомленнями.
Виявлення загроз та форензіка
Коли черговий аналітик отримує сповіщення критичного рівня о 3-й ночі, йому потрібні лічені секунди, щоб перевірити масштаби загрози. Мобільний HUD розгортає 8 граней октагона у зручний для швидкого сканування список, а досьє сутності зберігає повну глибину розслідування:
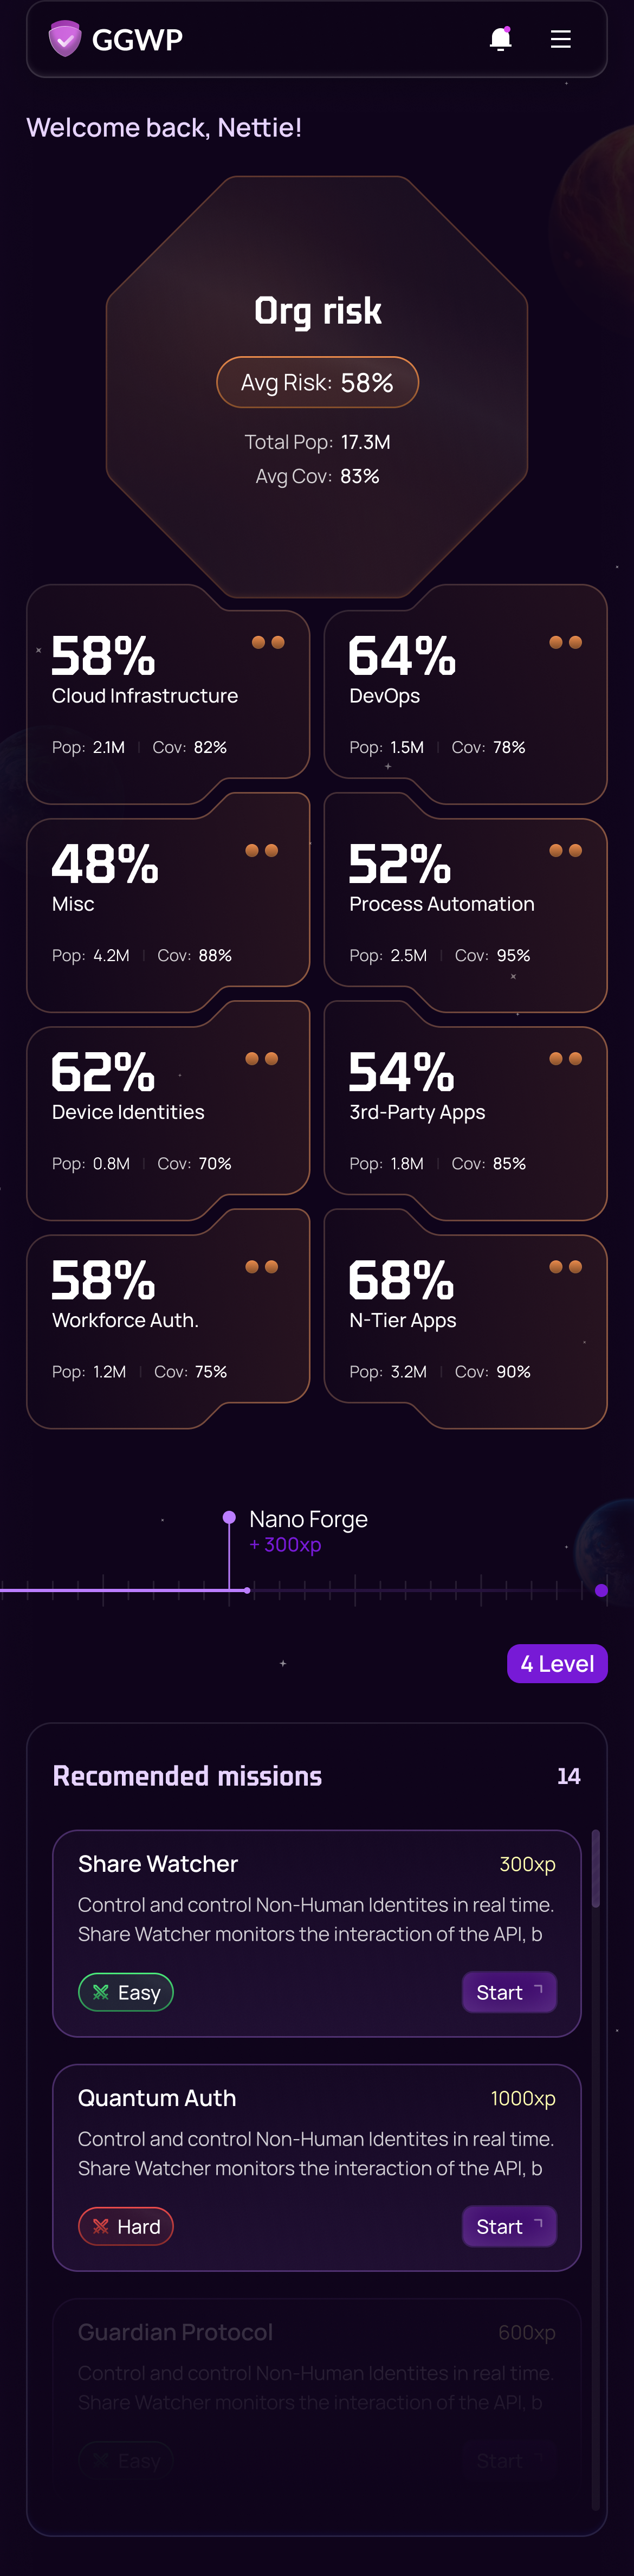
Мобільний тактичний HUD
Єдина оцінка ризиків організації та реорганізація поверхонь атак під взаємодію одним пальцем.
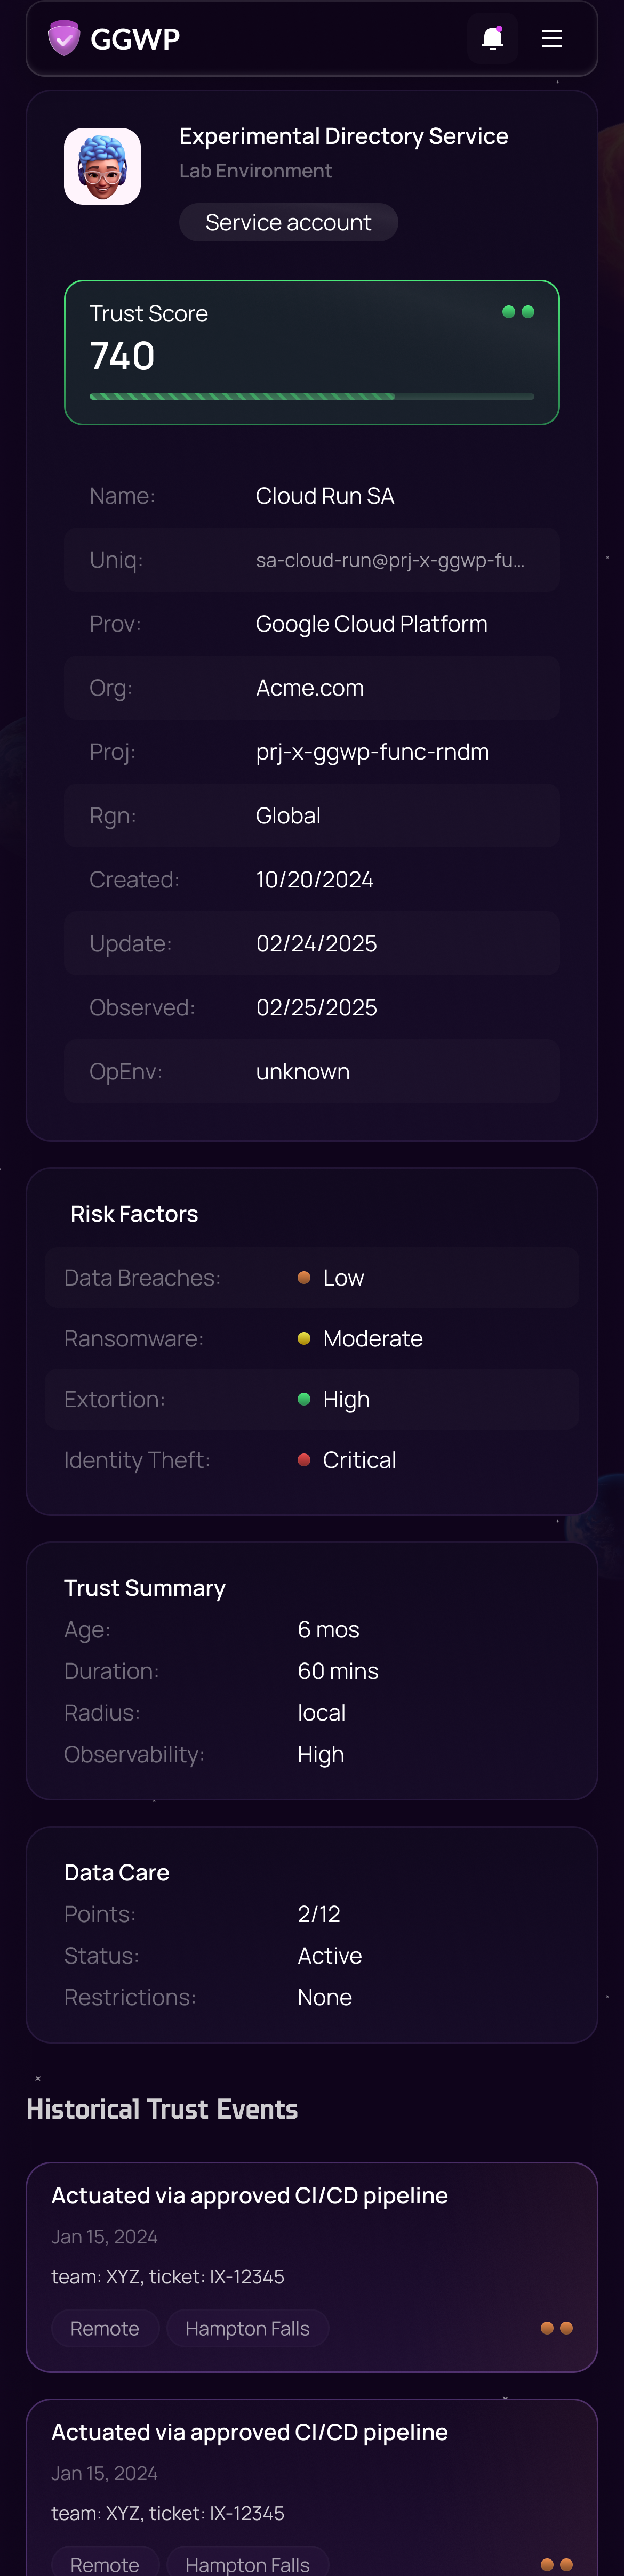
Радіус ураження сутності
Індикатори компрометації, показник довіри та права доступу в хмарі закріплені на першому екрані.
Усунення загроз та локалізація інцидентів
Процес усунення розбитий на чіткі, верифіковані кроки. Якщо скомпрометований ключ вимагає негайного карантину, адміністратори можуть миттєво відкликати токени та завершити підозрілі сесії з неблокуючим підтвердженням:
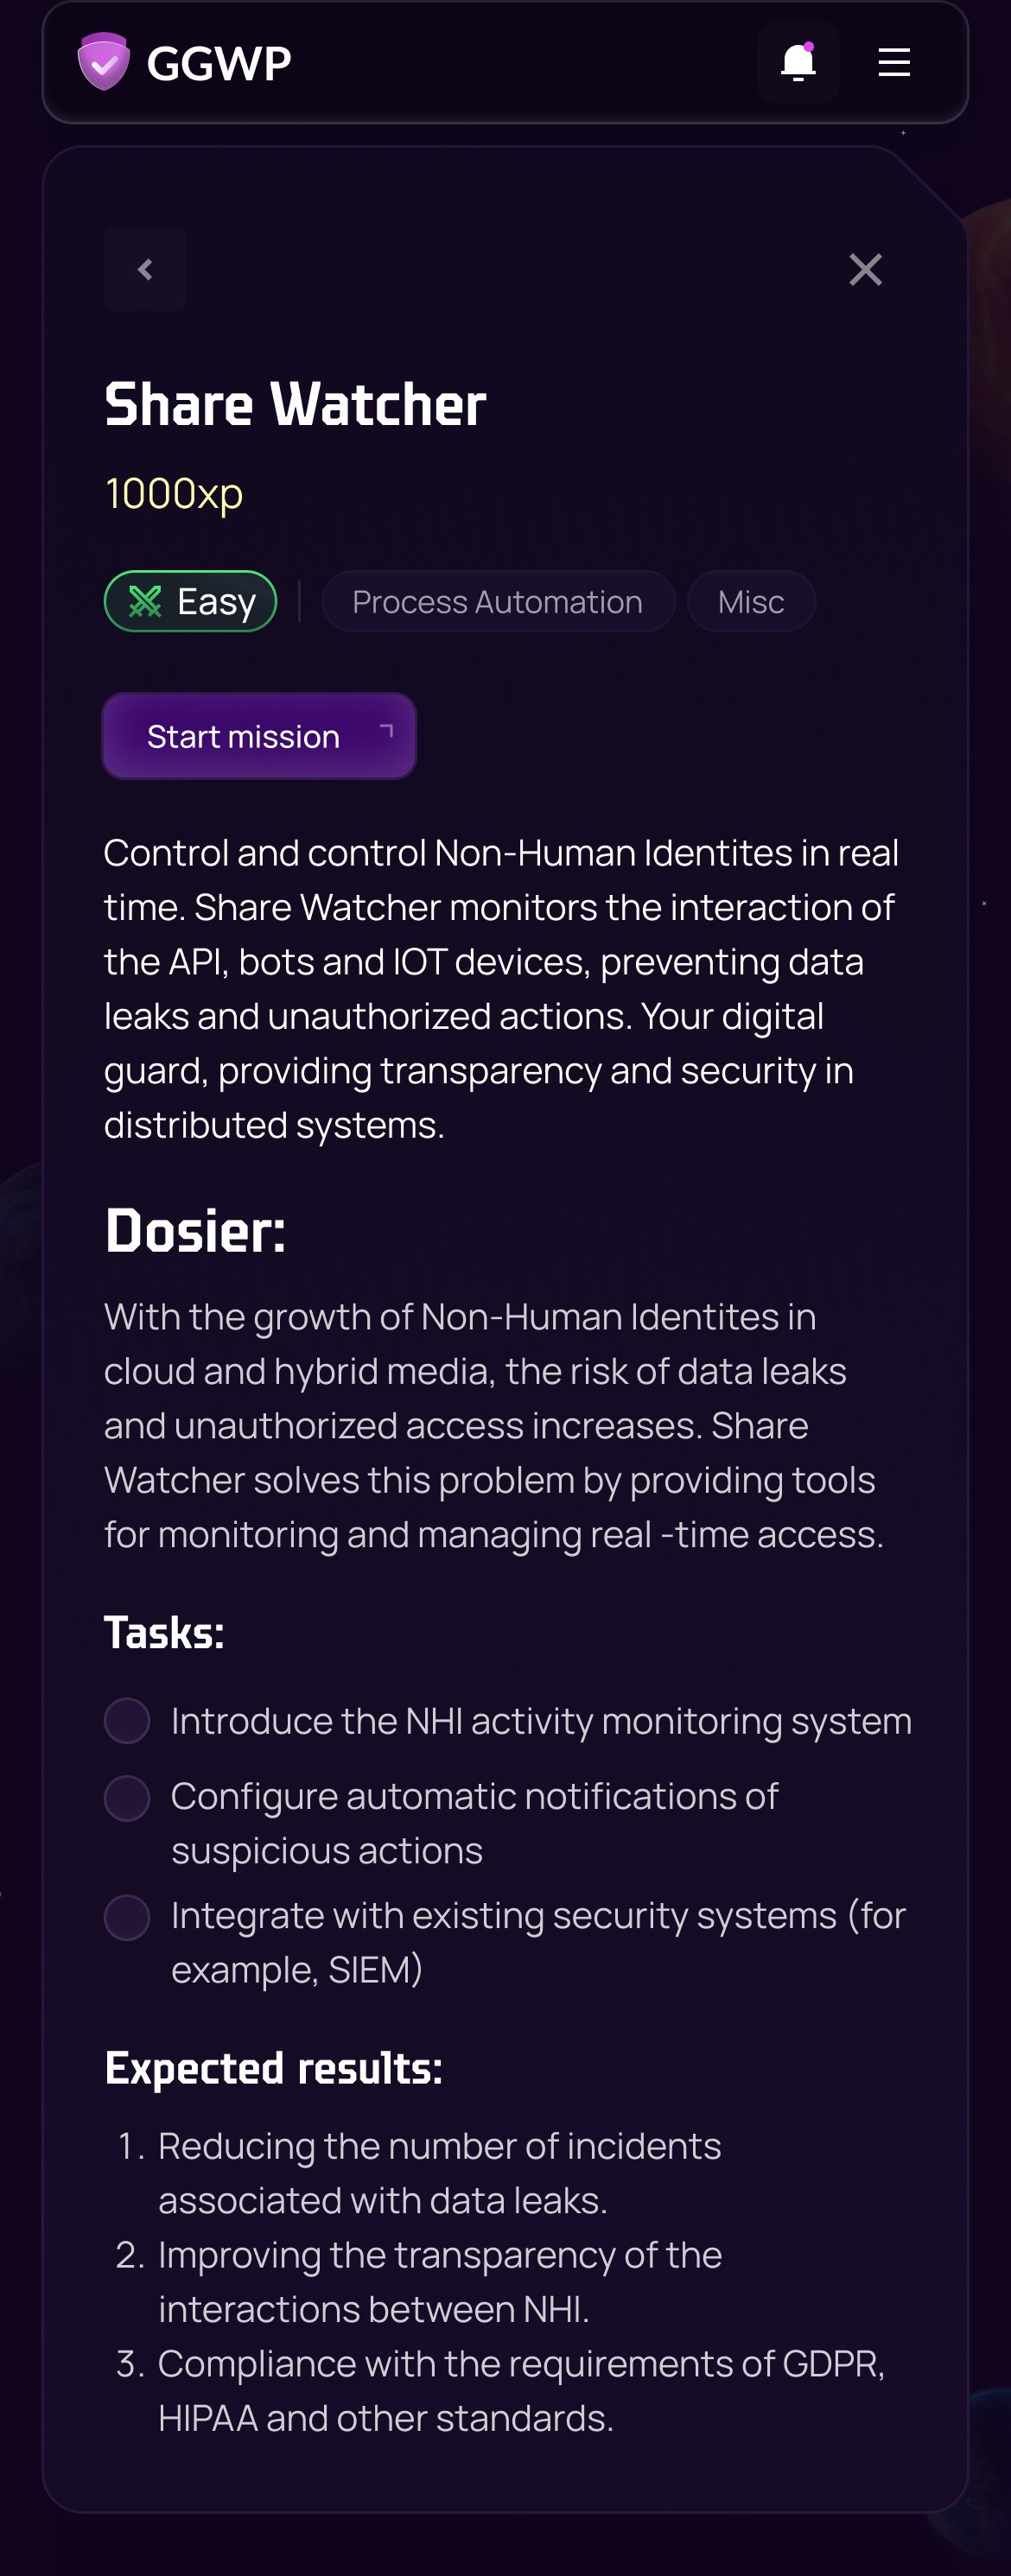
Ранбук усунення загрози
Покрокові процедури реагування, завдання з мінімізації ризиків та перевірка інтеграції з SIEM у реальному часі.
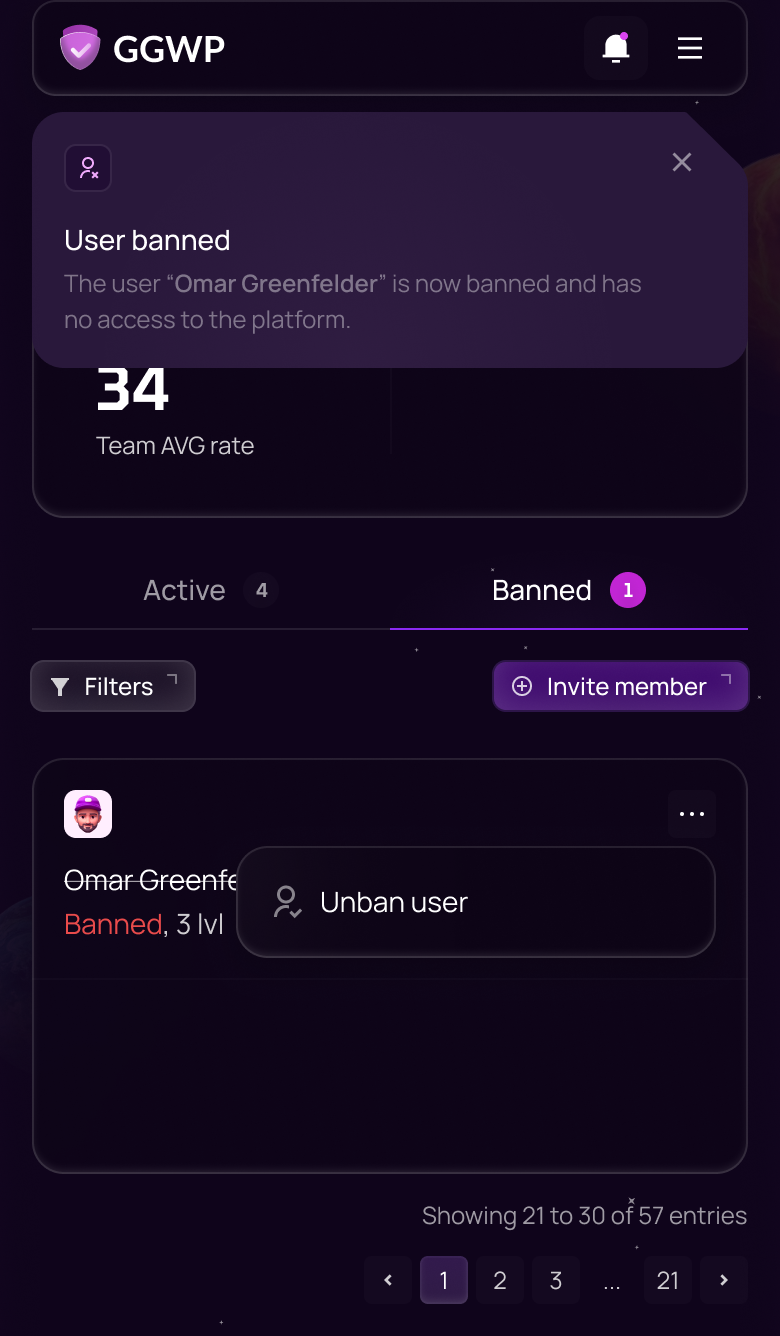
Карантин сесії та сповіщення
Відкликання облікових даних та завершення підозрілої сесії в один дотик із неблокуючим тостом.
Дизайн-система
Щоб гарантувати абсолютну узгодженість понад 70 робочих екранів, я спроєктував комплексну дизайн-систему Dark Cyber / Tactical HUD у Figma. Інструментами кібербезпеки часто користуються в темних приміщеннях SOC по 10–12 годин поспіль; система була створена для мінімізації зорової втоми з дотриманням суворих коефіцієнтів контрастності стандарту WCAG AAA.
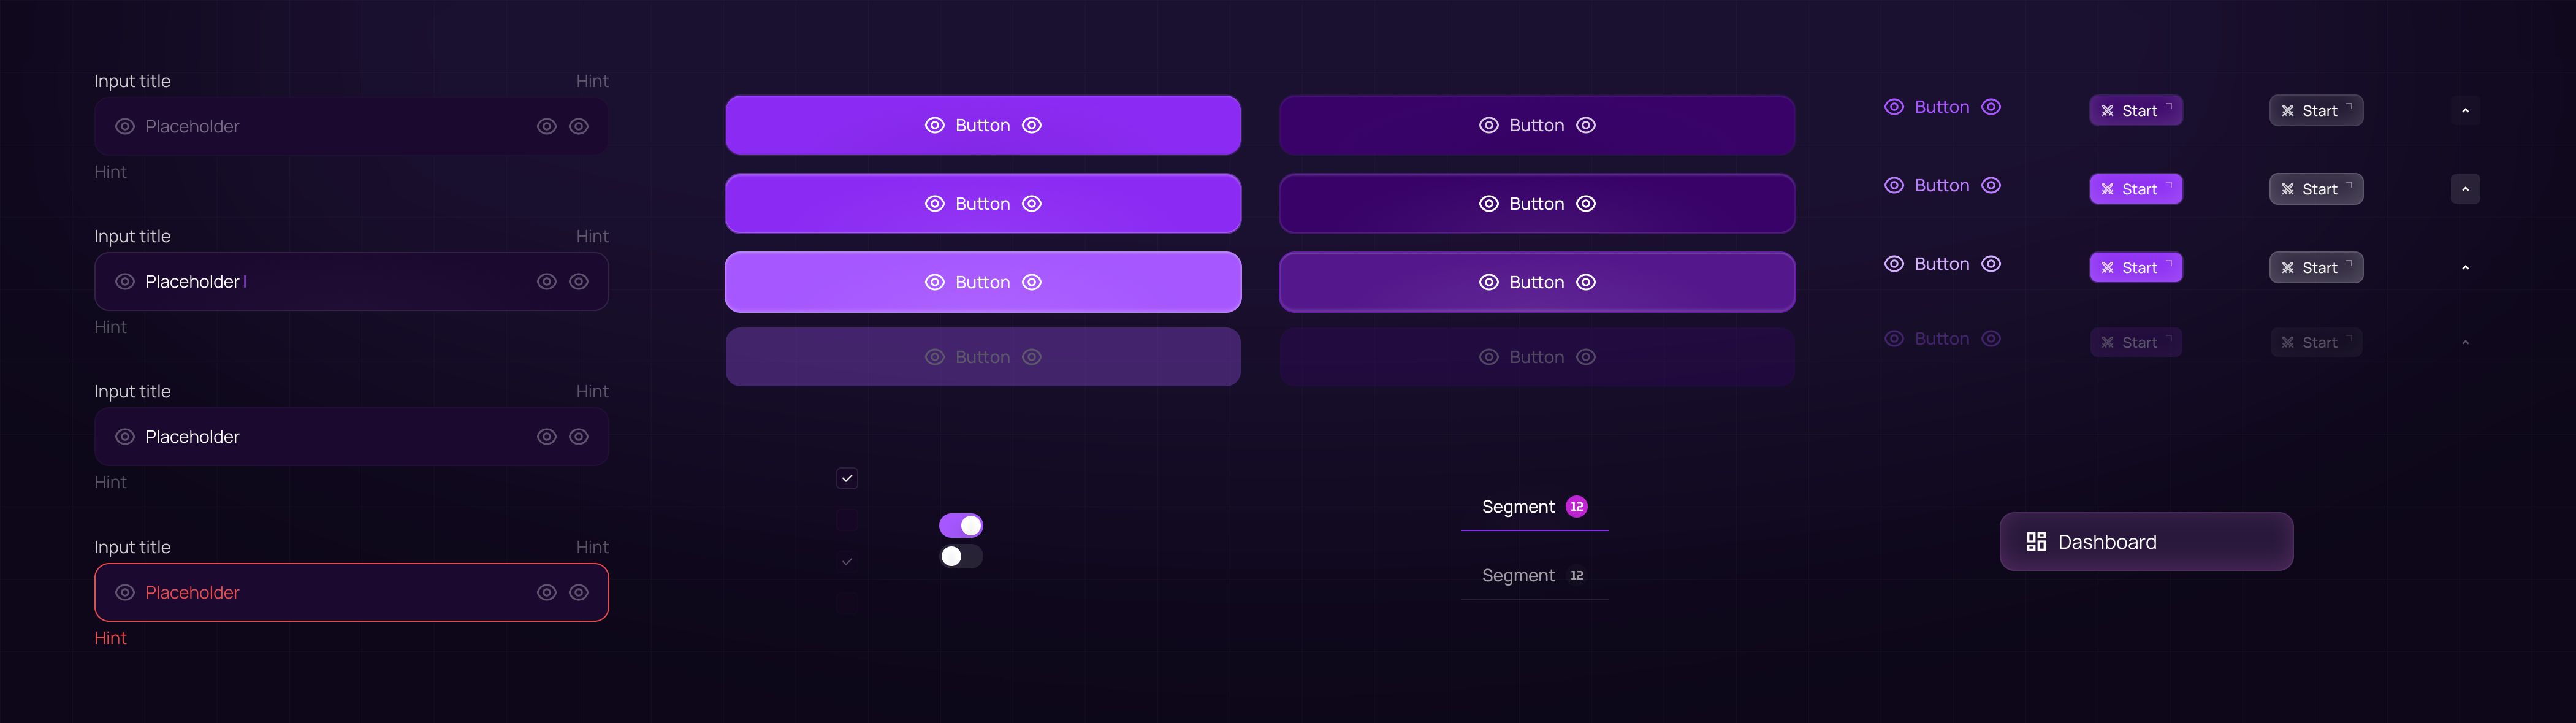
Атомарні елементи керування: високощільні поля введення, сегментовані перемикачі, дропдауни та кнопки тактичних дій.
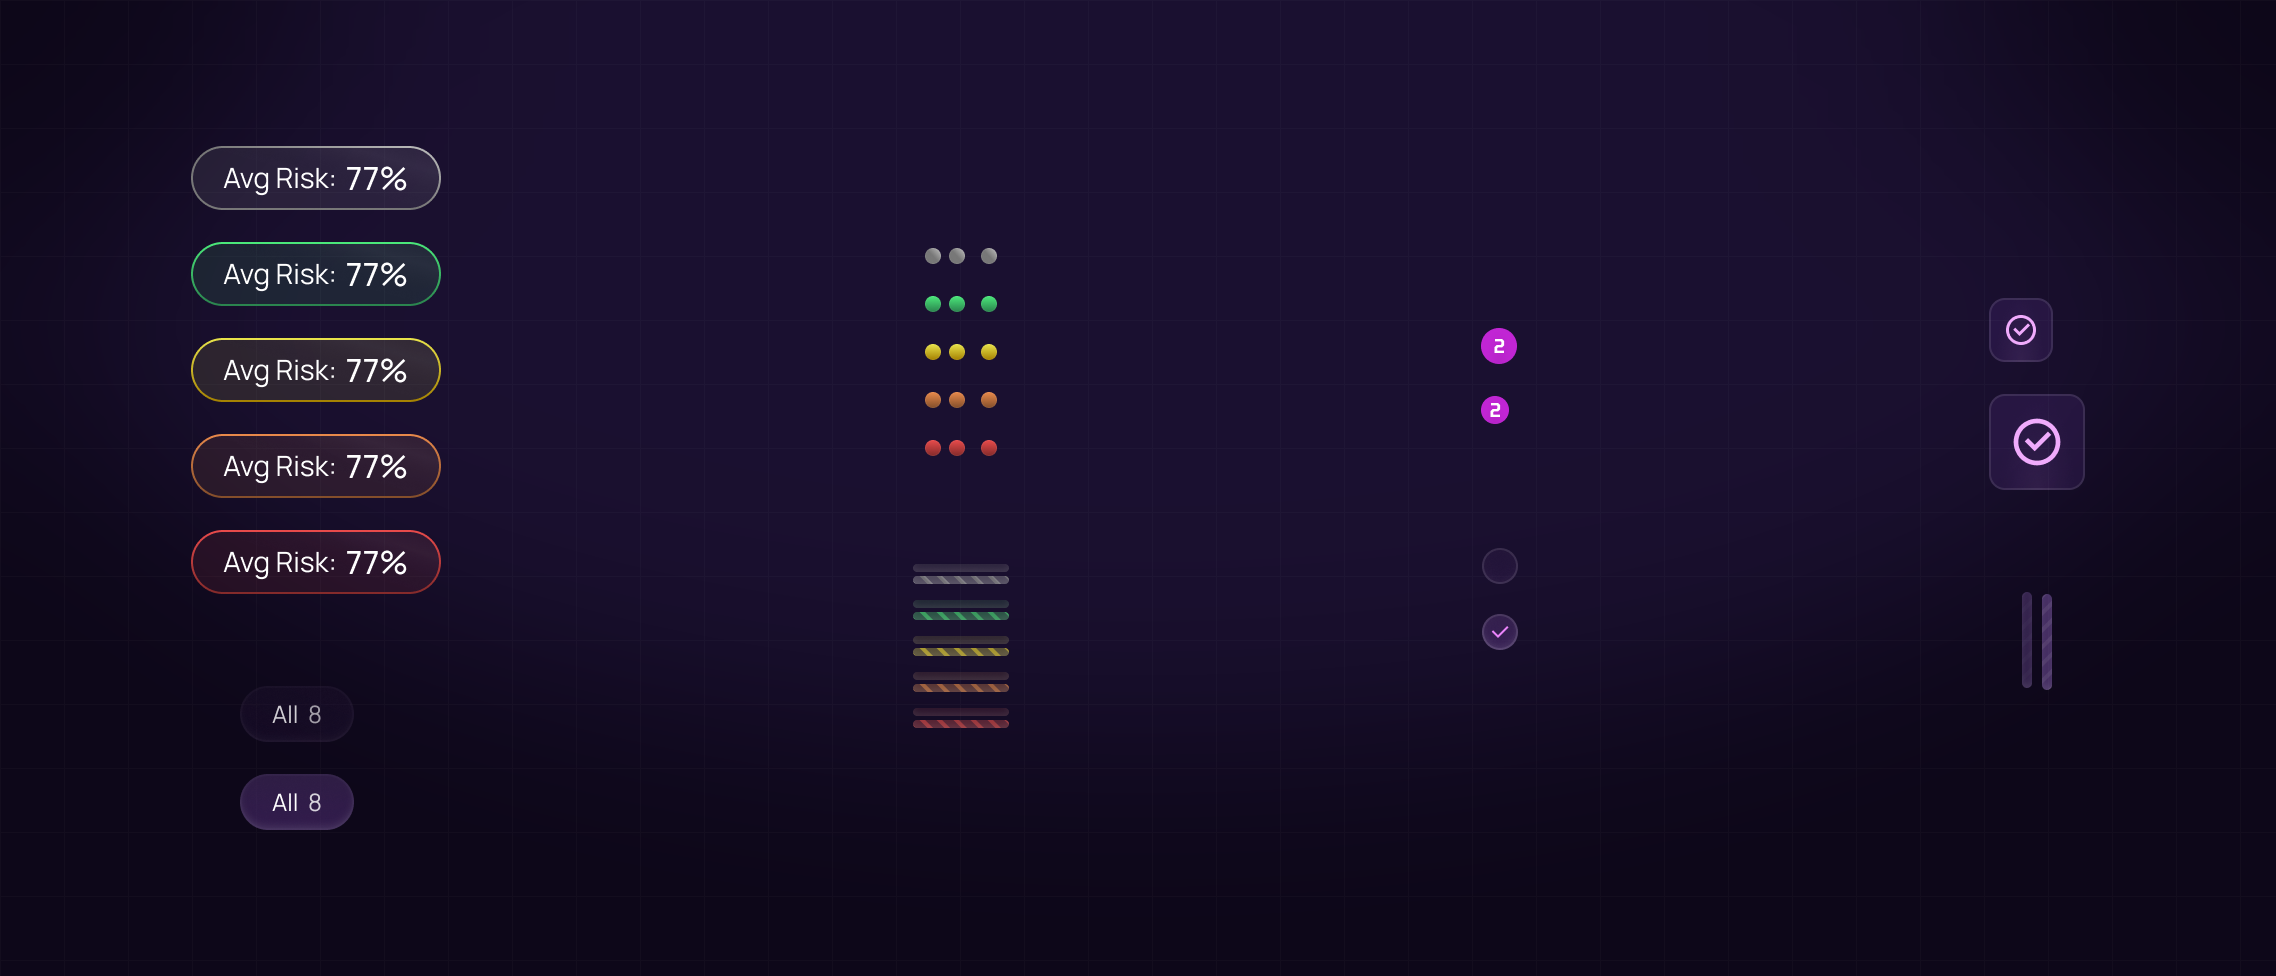
Індикатори телеметрії: стандартизовані бейджі критичності (Critical, High, Medium, Low), пульсуючі маркери та теги метрик ризику.
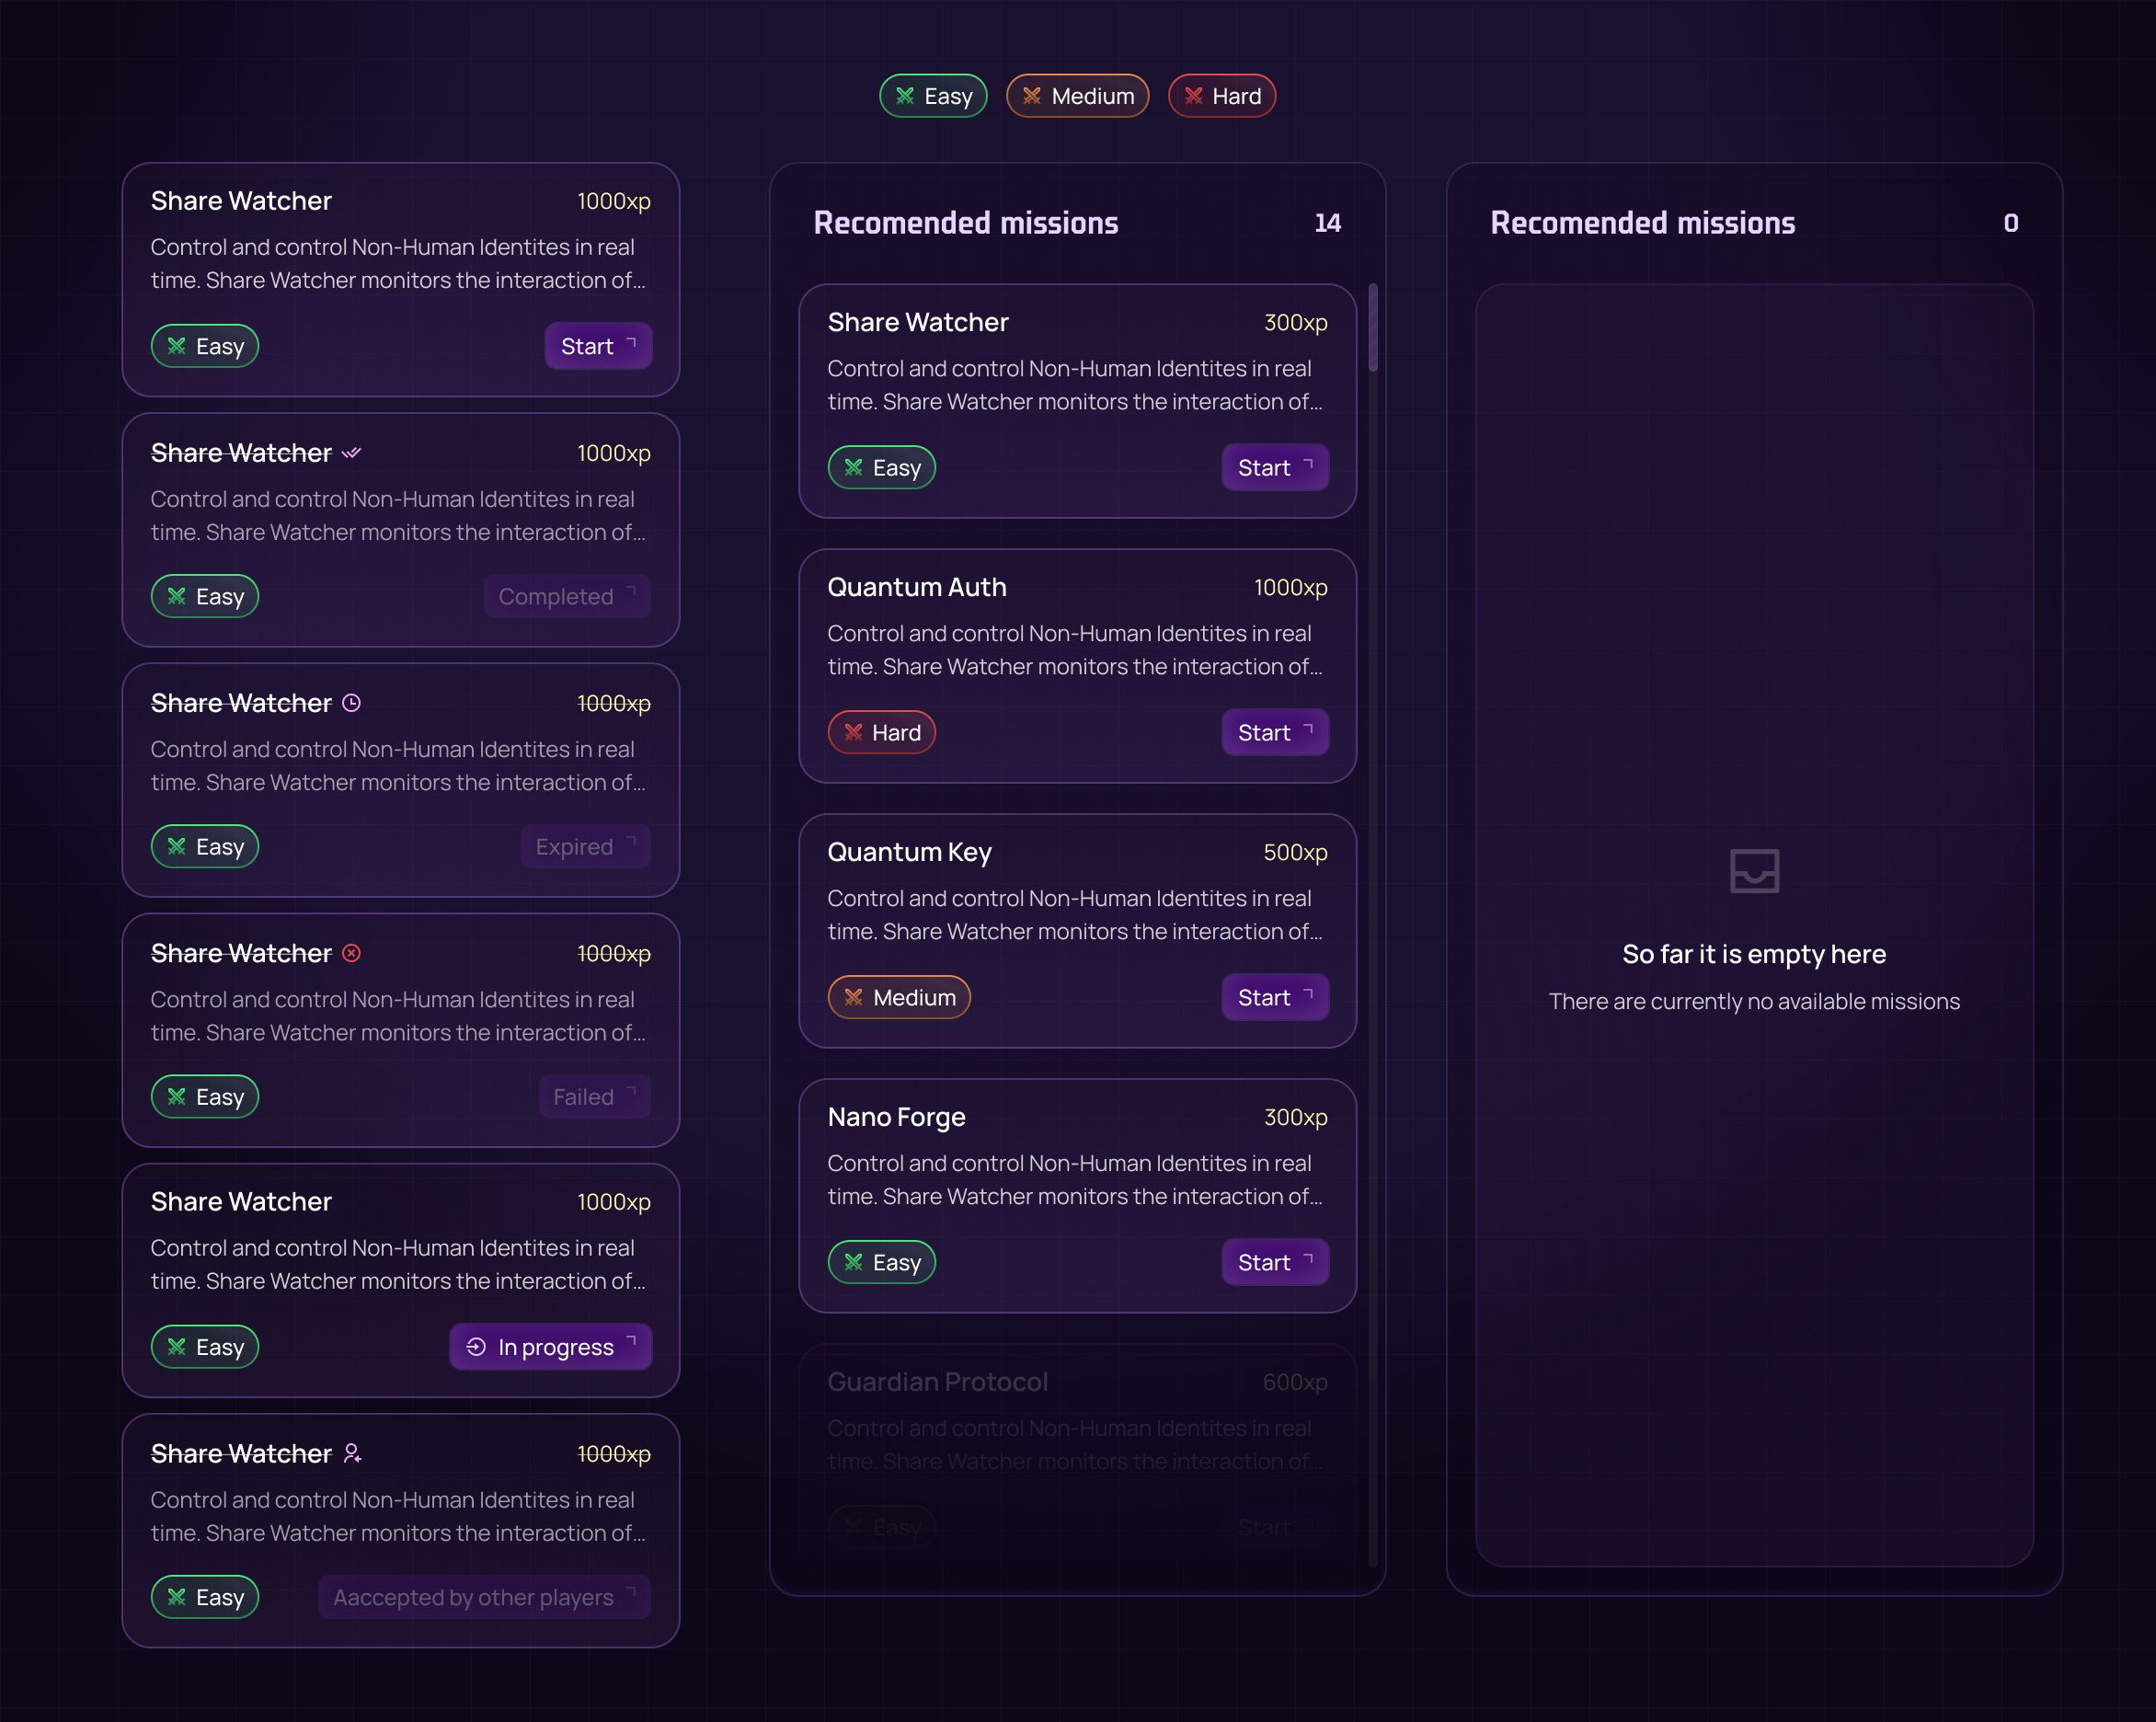
Архітектура карток місій: модульна структура, індикатори прогресу, інтерактивні ховери та бейджі винагород досвідом (XP).
Продуктові компроміси та обмеження
Поєднання enterprise-кібербезпеки з гейміфікованими робочими процесами вимагало вивіреного балансу:
- Суворість Enterprise проти гейміфікації: Аналітики центрів безпеки (SOC) щодня страждають від «банерної сліпоти» до сухих таблиць із тисячами неактивних токенів доступу. Хоча гейміфікація (ранги агентів, бейджі місій, кібер-естетика) радикально підвищила щоденне залучення, надмірна ігрова форма могла поставити під сумнів проходження комплаєнс-аудитів (SOC-2, ISO 27001). Ключовим компромісом стала двошарова архітектура OOUX: візуальна мотивація та прогрес у місіях, підкріплені суворими аудиторськими реєстрами з моноширинними хешами, фіксацією часових міток і можливістю миттєвого відклику скомпрометованих секретів в один клік.
Результати та вплив
За 3 місяці активної роботи проєкт GGWP пройшов шлях від сміливої концептуальної гіпотези до повноцінної бойової платформи захисту корпоративної інфраструктури:
- Зниження MTTR на 42%: Гейміфіковані місії та чіткі ранбуки скоротили середній час усунення загрози (MTTR) із кількох годин до менш ніж 18 хвилин.
- У 89% швидше відкликання ключів: Інтеграція з хмарними консолями в 1 клік дозволила черговим фахівцям нейтралізувати викрадені секрети за лічені секунди.
- Наскрізна продуктова архітектура: Спроєктовано понад 70 десктопних і мобільних екранів, комплексну дизайн-систему та повноцінну бібліотеку компонентів.
- 100% готовність до аудиту: Понад 17 мільйонів нелюдських ідентичностей об’єднані в автоматизовані комплаєнс-звіти для ради директорів за стандартами SOC2, HIPAA та GDPR.
Поєднавши строгу архітектуру безпеки enterprise-рівня із залучаючими механіками гейміфікації, ми довели: критично важливі платформи кіберзахисту можуть бути водночас аналітично точними та приносити справжнє задоволення від роботи.
